Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!
Live-Forensicator — Plattformübergreifendes Toolkit für Incident Response und Live-Forensik mit integrierter Erkennung, strukturierter Analyse und Berichterstellung – entwickelt für schnelle, umsetzbare Sicherheitsuntersuchungen. | Kitploit
Plattformübergreifendes Toolkit für Incident Response und Live-Forensik mit integrierter Erkennung, strukturierter Analyse und Berichterstellung – entwickelt für schnelle, umsetzbare Sicherheitsuntersuchungen.
Plattformübergreifendes Incident-Response- und Live-Forensik-Toolkit
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
Entwickelt für schnelle, strukturierte und direkt verwertbare forensische Untersuchungen.
🤔 Über
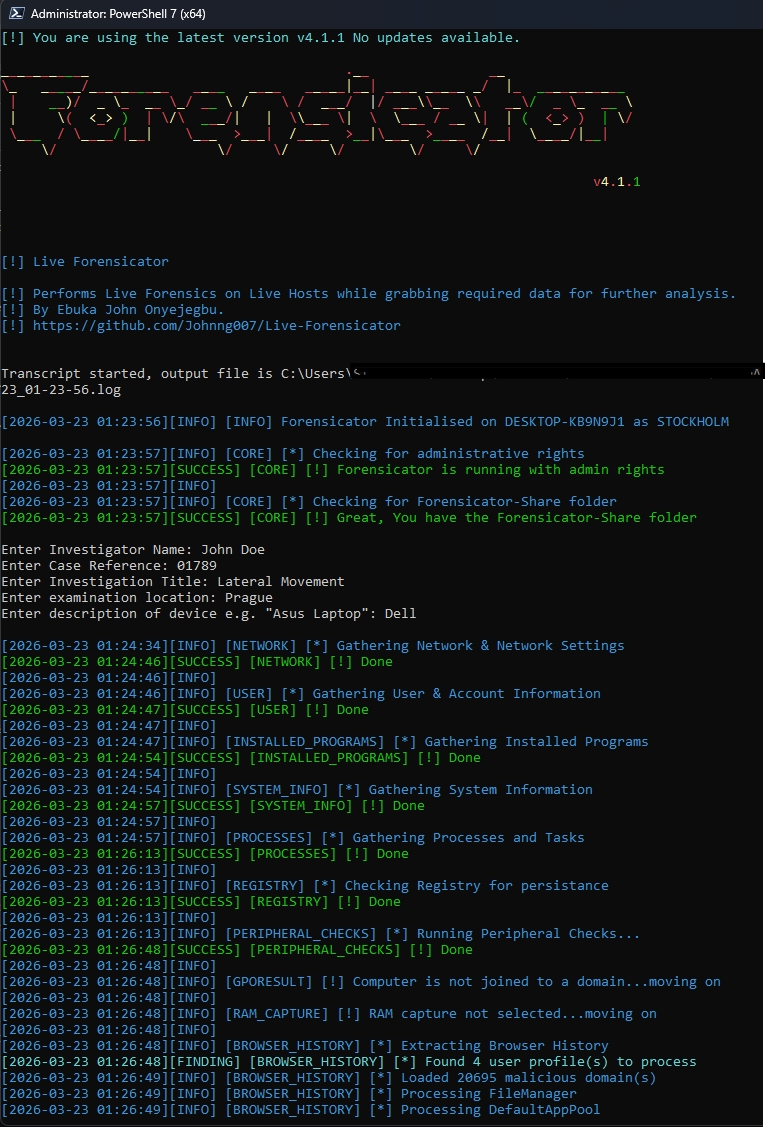
Forensicator ist ein plattformübergreifendes Toolkit für Incident Response und Live-Forensik.
Es wurde entwickelt, um Forensikern und Incident-Respondern zu helfen, bei Live-Untersuchungen Systemartefakte schnell zu erfassen, zu analysieren und zu interpretieren.
Forensicator:
Erfasst Daten zu System- und Benutzeraktivitäten
Erkennt anomales Verhalten und verdächtige Indikatoren
Hebt mögliche Kompromittierungen oder Fehlkonfigurationen hervor
Erkennungs-Engine für Reverse Shells, SIP-/Gatekeeper-/kext-Manipulation, PATH-Hijacking, Ausführung gelöschter Binärdateien, Timestomping von Anmeldedaten und mehr
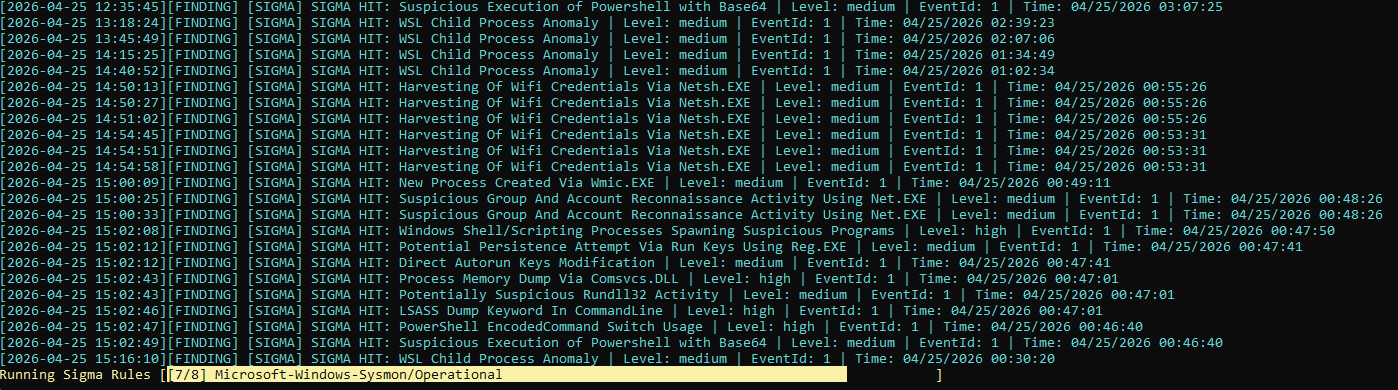
Sigma-Regel-Engine nach Best-Effort-Prinzip auf Basis echter SigmaHQ-Community-Regeln, ausgewertet gegen das Unified Log
Abgleich von Malware-Hashes und Browserverlaufs-IOCs mit automatisch aktualisierten abuse.ch-/URLhaus-Feeds
Integritätsprüfungen für FileVault, SIP, Gatekeeper, TCC und Signed System Volume
Verifizierung der Code-Signaturen von Anwendungen
Optionale Artefakt-Verschlüsselung (AES)
Ermittlungsarchiv + strukturierte JSON-Ausgabe für Forensicator Enterprise
⚠️ Hinweis: macOS beschränkt die echte Telemetrie zur Prozesserstellung auf sein Endpoint Security Framework, auf das ein einfaches Skript keinen Zugriff hat – daher ist die Sigma-Abdeckung hier geringer als unter Windows/Linux. Details finden Sie in der macOS-README.
🐧 Linux (Bash)
Distro-übergreifend kompatible Bash-Skripte ohne nicht-native Abhängigkeiten
Erkennungs-Engine für Reverse Shells, Timestomping, PATH-Hijacking, Ausführung gelöschter Binärdateien, Paketintegrität und mehr
Sigma-Regel-Engine auf Basis echter SigmaHQ-Community-Regeln, ausgewertet gegen auditd und journald, sofern verfügbar
Abgleich von Malware-Hashes und bösartigen URLs mit automatisch aktualisierten abuse.ch-/URLhaus-Feeds
LUKS-Festplattenverschlüsselungsstatus und Zeitlinie zur Manipulation von Anmeldedateien
Optionale Artefakt-Verschlüsselung (AES)
Strukturierte JSON-Ausgabe für Forensicator Enterprise
⚠️ Hinweis: Die Linux-Skripte sind so konzipiert, dass sie nicht-native Dienstprogramme (z. B. net-tools) vermeiden, um maximale Kompatibilität zu gewährleisten. Die Sigma-Abdeckung hängt davon ab, ob auditd auf dem Zielsystem bereits konfiguriert ist – siehe die Linux-README.
Erkennung verdächtiger Aktivitäten und Anomalien auf allen Plattformen
Ereignisprotokoll-Analyse (Windows)
Sigma-Regel-Integration auf allen drei Plattformen – Abdeckung und Datenquelle variieren je nach Betriebssystem; siehe den Abschnitt der jeweiligen Plattform unten sowie die zugehörige README
Abgleich von Malware-Hashes und IOCs mit automatisch aktualisierten Threat-Intelligence-Feeds
Strukturierte HTML-Berichte (mit Dashboards)
Optionale Artefakt-Verschlüsselung (Windows, Linux und macOS)
Detection Insight mit MITRE-Zuordnung
Forensicator AI – optionale KI-Bewertungen pro Befund von einem lokalen (Ollama) oder kommerziellen LLM (derzeit Windows; weitere Plattformen geplant)
📊 Ausgabe
Forensicator erzeugt:
Sauberer, strukturierter HTML-Bericht
Indizierte Befunde für eine einfache Navigation
Lokal gespeicherte, extrahierte Artefakte
Detection Insight zu jedem Befund
Statistiken zu verdächtigen Aktivitäten mit Sigma-Regeln
Dies ermöglicht einen schnellen Übergang von Datenerfassung → Untersuchung → Entscheidungsfindung.
⚠️ Wichtige Hinweise
Führen Sie die Skripte für beste Ergebnisse mit erhöhten/privilegierten Berechtigungen aus
Aktivitäten können IDS/IPS-Warnungen auslösen – das ist erwartetes Verhalten
Externe Threat-Intelligence-Daten (Hashes, IOCs) können während der Ausführung aktualisiert werden
Die Konfiguration kann über config.json angepasst werden
🔐 Artefakt-Integrität & Verschlüsselung
Forensicator unterstützt die optionale Verschlüsselung gesammelter Artefakte mit AES.
Dies ist nützlich, wenn:
Beweismittel sicher transportiert werden müssen
Bedenken hinsichtlich der Beweiskette (Chain of Custody) bestehen
Die rechtliche Integrität von Artefakten erhalten bleiben muss
⚠️ Verfügbar unter Windows, Linux und macOS
⚠️ Nicht abwärtskompatibel vor v4.1.1
🤖 Forensicator AI
Standardmäßig deaktiviert. Wenn aktiviert, wird jeder Befund während der Erfassung an ein lokales oder kommerzielles LLM gesendet und erhält eine echte Bewertung in einfacher Sprache, die direkt im Tooltip des Berichts angezeigt wird.
Schnelleinrichtung (lokales LLM über Ollama), derzeit Windows:
# 1. Install Ollama (https://ollama.com) and pull a model
ollama pull mistral:7b-instruct
// 2. Enable it in config.json
"ai": {
  "enabled": true,
  "provider": "ollama",
  "base_url": "http://localhost:11434",
  "model": "mistral:7b-instruct"
}
Bevorzugen Sie stattdessen eine kommerzielle API (OpenAI, Anthropic, Azure OpenAI oder einen beliebigen OpenAI-kompatiblen Endpunkt)? Setzen Sie provider entsprechend und fügen Sie Ihren api_key hinzu.

 johnng007/live-forensicator