 jmonge12/home-network-vulnerability-assessment
Sicherheitsaudit und Schwachstellenanalyse (CVE-2014-3566 und CVE-2010-2333) in der lokalen Netzwerkinfrastruktur und dem heimischen Router.

Sicherheitsaudit und Schwachstellenanalyse (CVE-2014-3566 und CVE-2010-2333) der lokalen Netzwerkinfrastruktur und des Heimrouters.
Dieses Projekt dokumentiert ein eigenständig durchgeführtes Perimetersicherheitsaudit in einem privaten lokalen Netzwerk. Ziel war es, offene Ports am Gateway-Router zu identifizieren, die aktiven Dienste per Versionserkennung zu kartieren und das Vorhandensein kritischer Schwachstellen mithilfe der Nmap-Scripting-Engine (NSE) zu bewerten.
192.168.100.1).Es wurde ein schneller Scan mit Versionserkennung ausgeführt, um die exponierten Einstiegspunkte des Geräts zu kartieren:
nmap -sV -F 192.168.100.1
Mit diesem Befehl wurden aktive Dienste auf den Ports 53/tcp (domain), 80/tcp (http) sowie ein UPnP-Pairing-Dienst von Cisco-Linksys auf Port 49152/tcp erkannt.
Um die Sicherheit der verschlüsselten Verbindungen auf den Web-Administrationsports des Routers zu überprüfen, wurde das auf die SSL-Verschlüsselungssuite spezialisierte Skript ausgeführt:
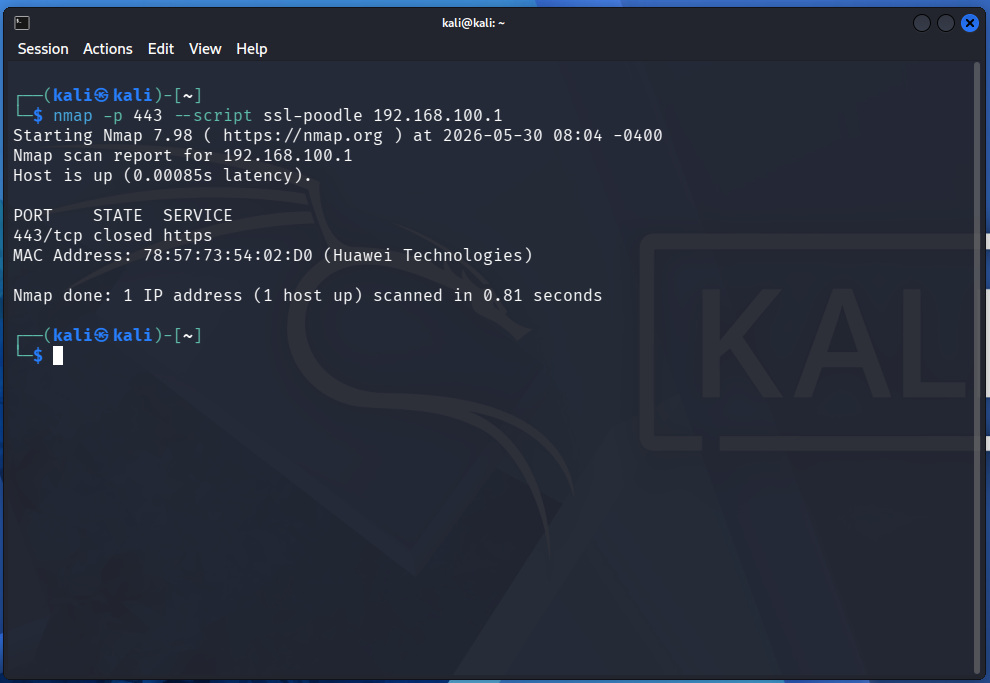
nmap -p 443 --script ssl-poodle 192.168.100.1
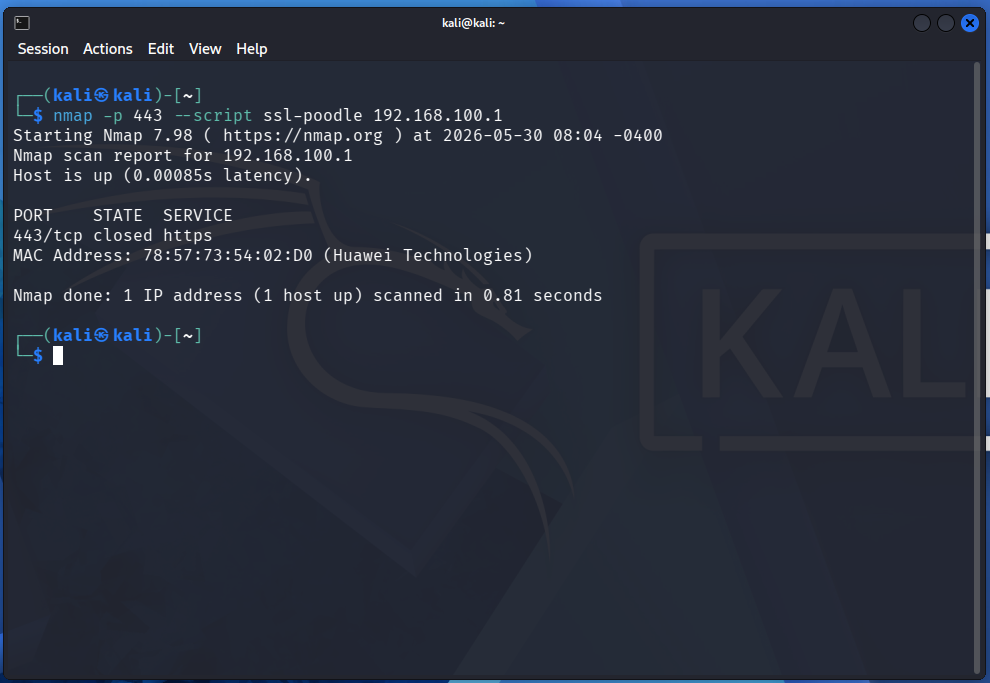
Die Nmap-Scripting-Engine (NSE) stellte fest, dass der Webserver des Geräts gegenüber Protokoll-Downgrade-Angriffen (Downgrade Attacks) unter der Kennung CVE-2014-3566 (POODLE) VERWUNDBAR ist. Dieser Fehler entsteht, weil die Router-Firmware Verbindungen über das veraltete Protokoll SSLv3 akzeptiert, das mit Blockverschlüsselung im CBC-Modus (Cipher Block Chaining) konfiguriert ist.
Die eingehende Inspektion über die Kategorie --script vuln bewertete weiterhin die HTTP-Schnittstelle des Routers und legte eine umfangreiche Liste von Pfaden offen, die anfällig für Informationslecks, Directory-Traversal-Schwachstellen und exponierte Authentifizierungsseiten sind.
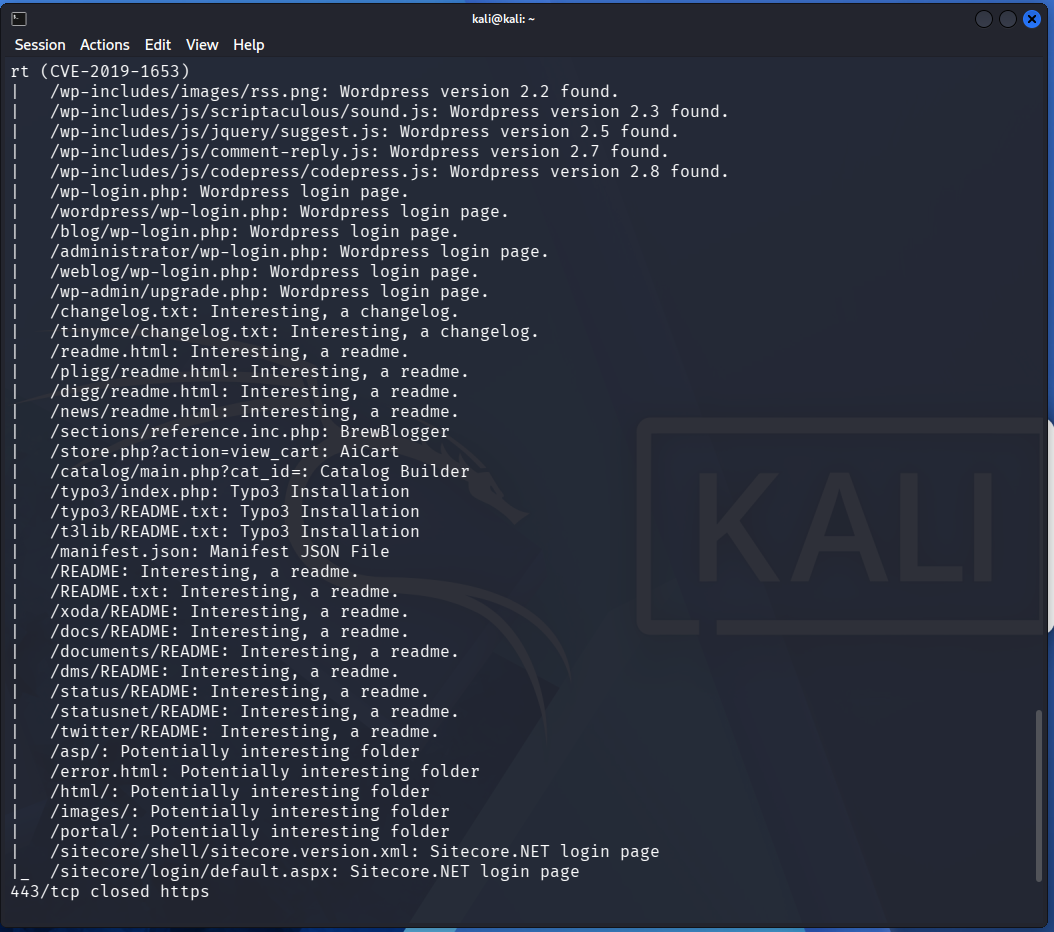
Die Nmap-NSE-Engine bestätigte, dass das Gerät gegenüber dem POODLE-Seitenkanalangriff (CVE-2014-3566) LIKELY VULNERABLE (hochgradig verwundbar) ist, da Verbindungen über das veraltete Protokoll SSLv3 mit CBC-Verschlüsselung akzeptiert werden.
