 jinxhy/awesome-moai-security
Kuratierte Leseliste und Taxonomie der Angriffs- und Verteidigungsforschung für mobile On-Device-KI-Systeme, die adversarial-, Backdoor-, Model-Stealing- und Energy-Latency-Angriffe sowie Obfuscation-, TEE- und Watermarking-Verteidigungen abdeckt.


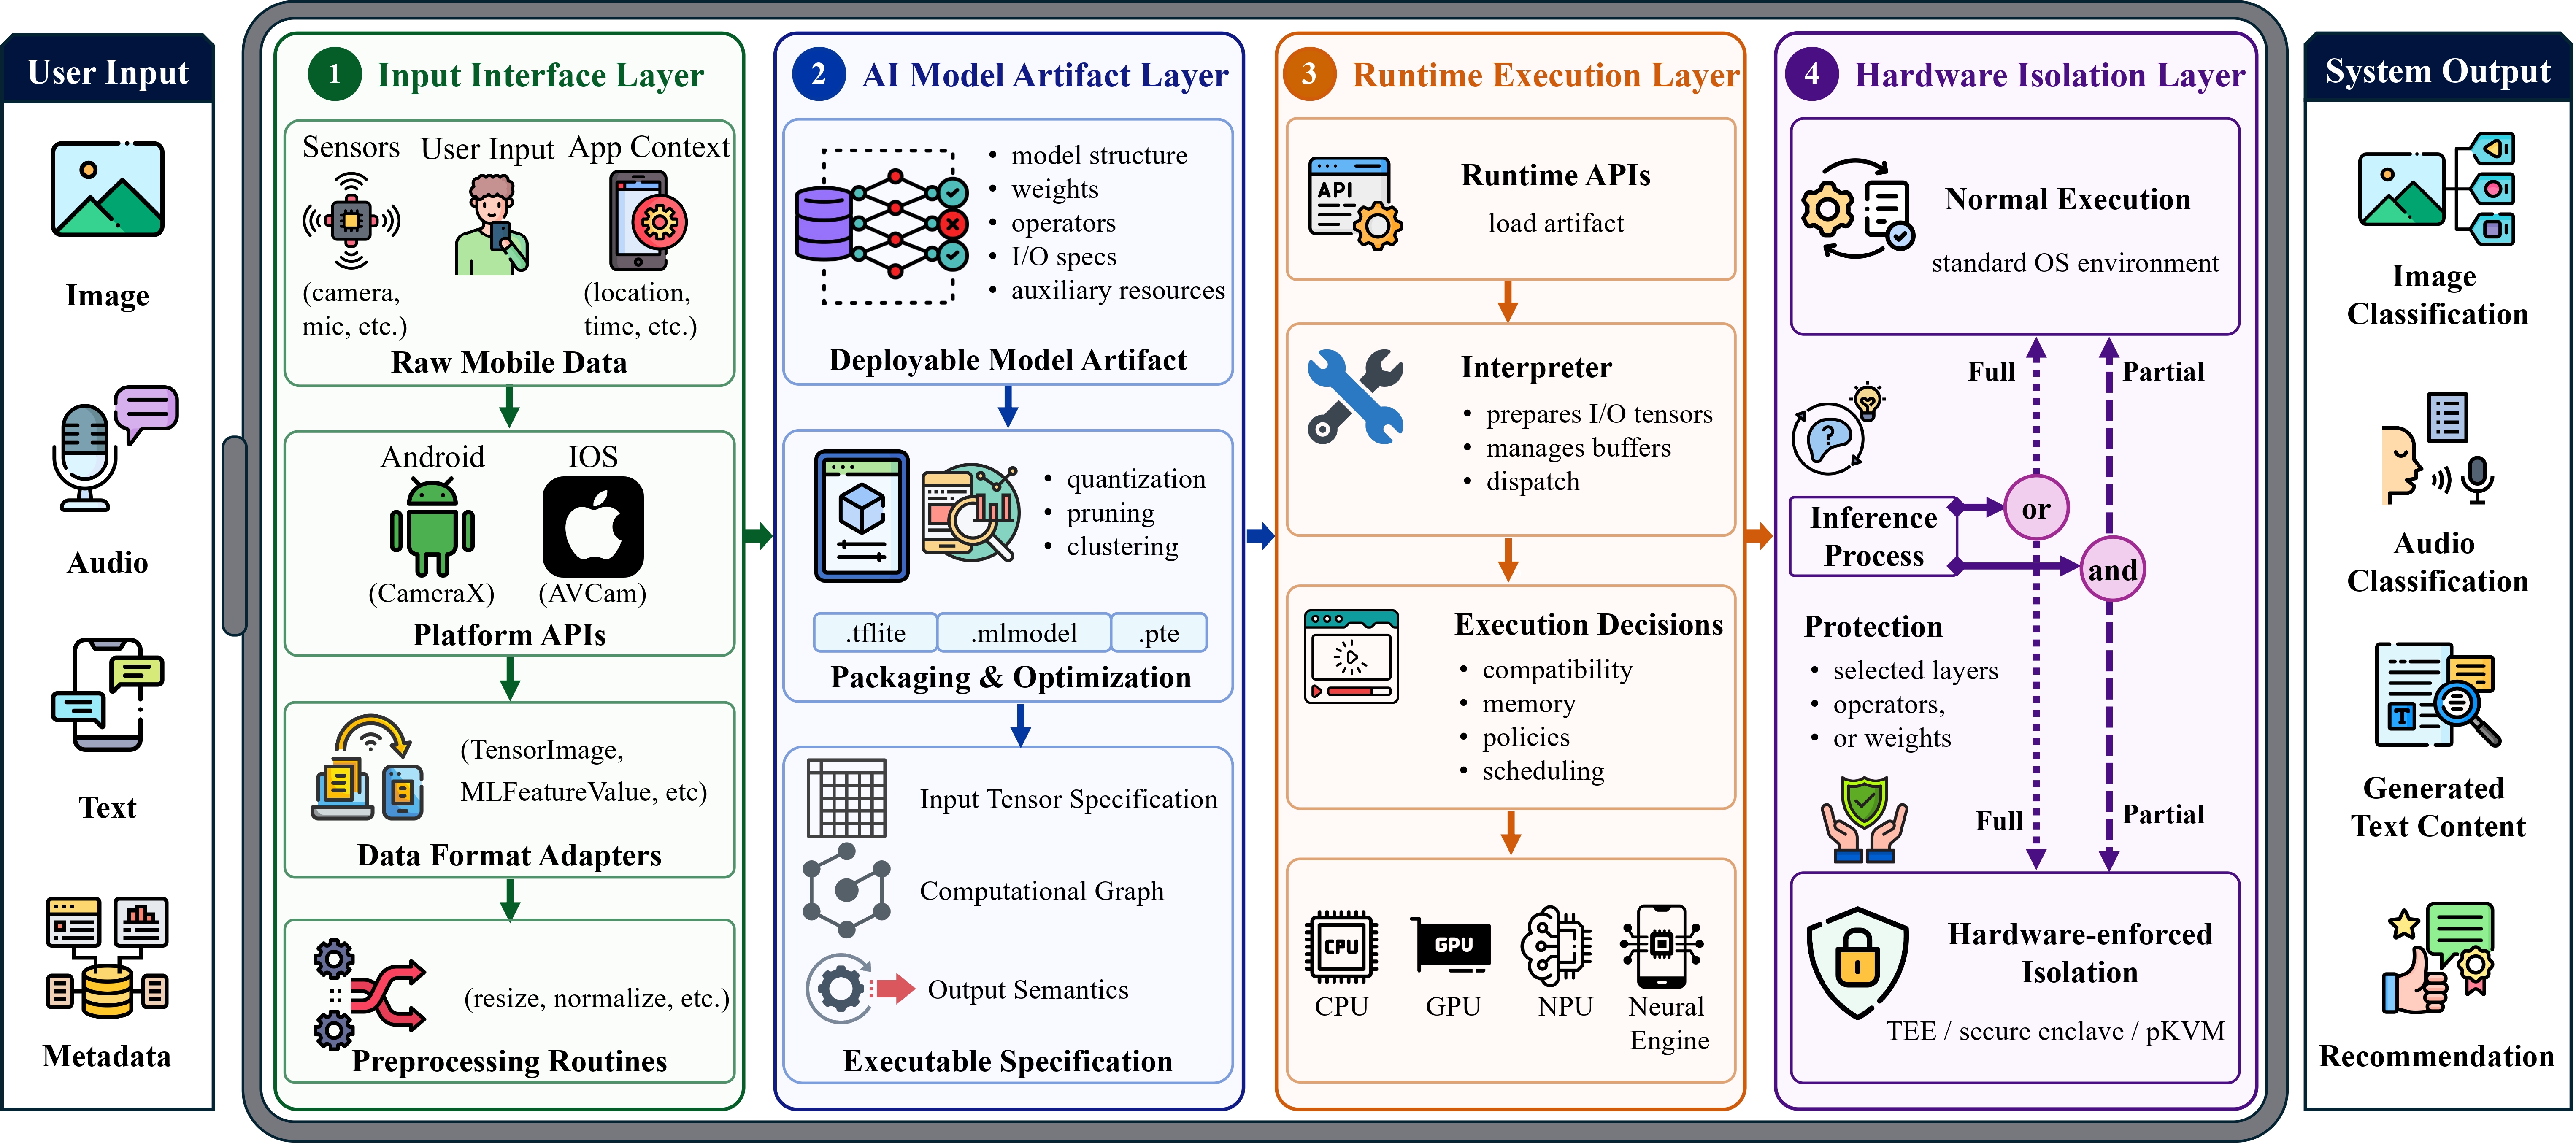
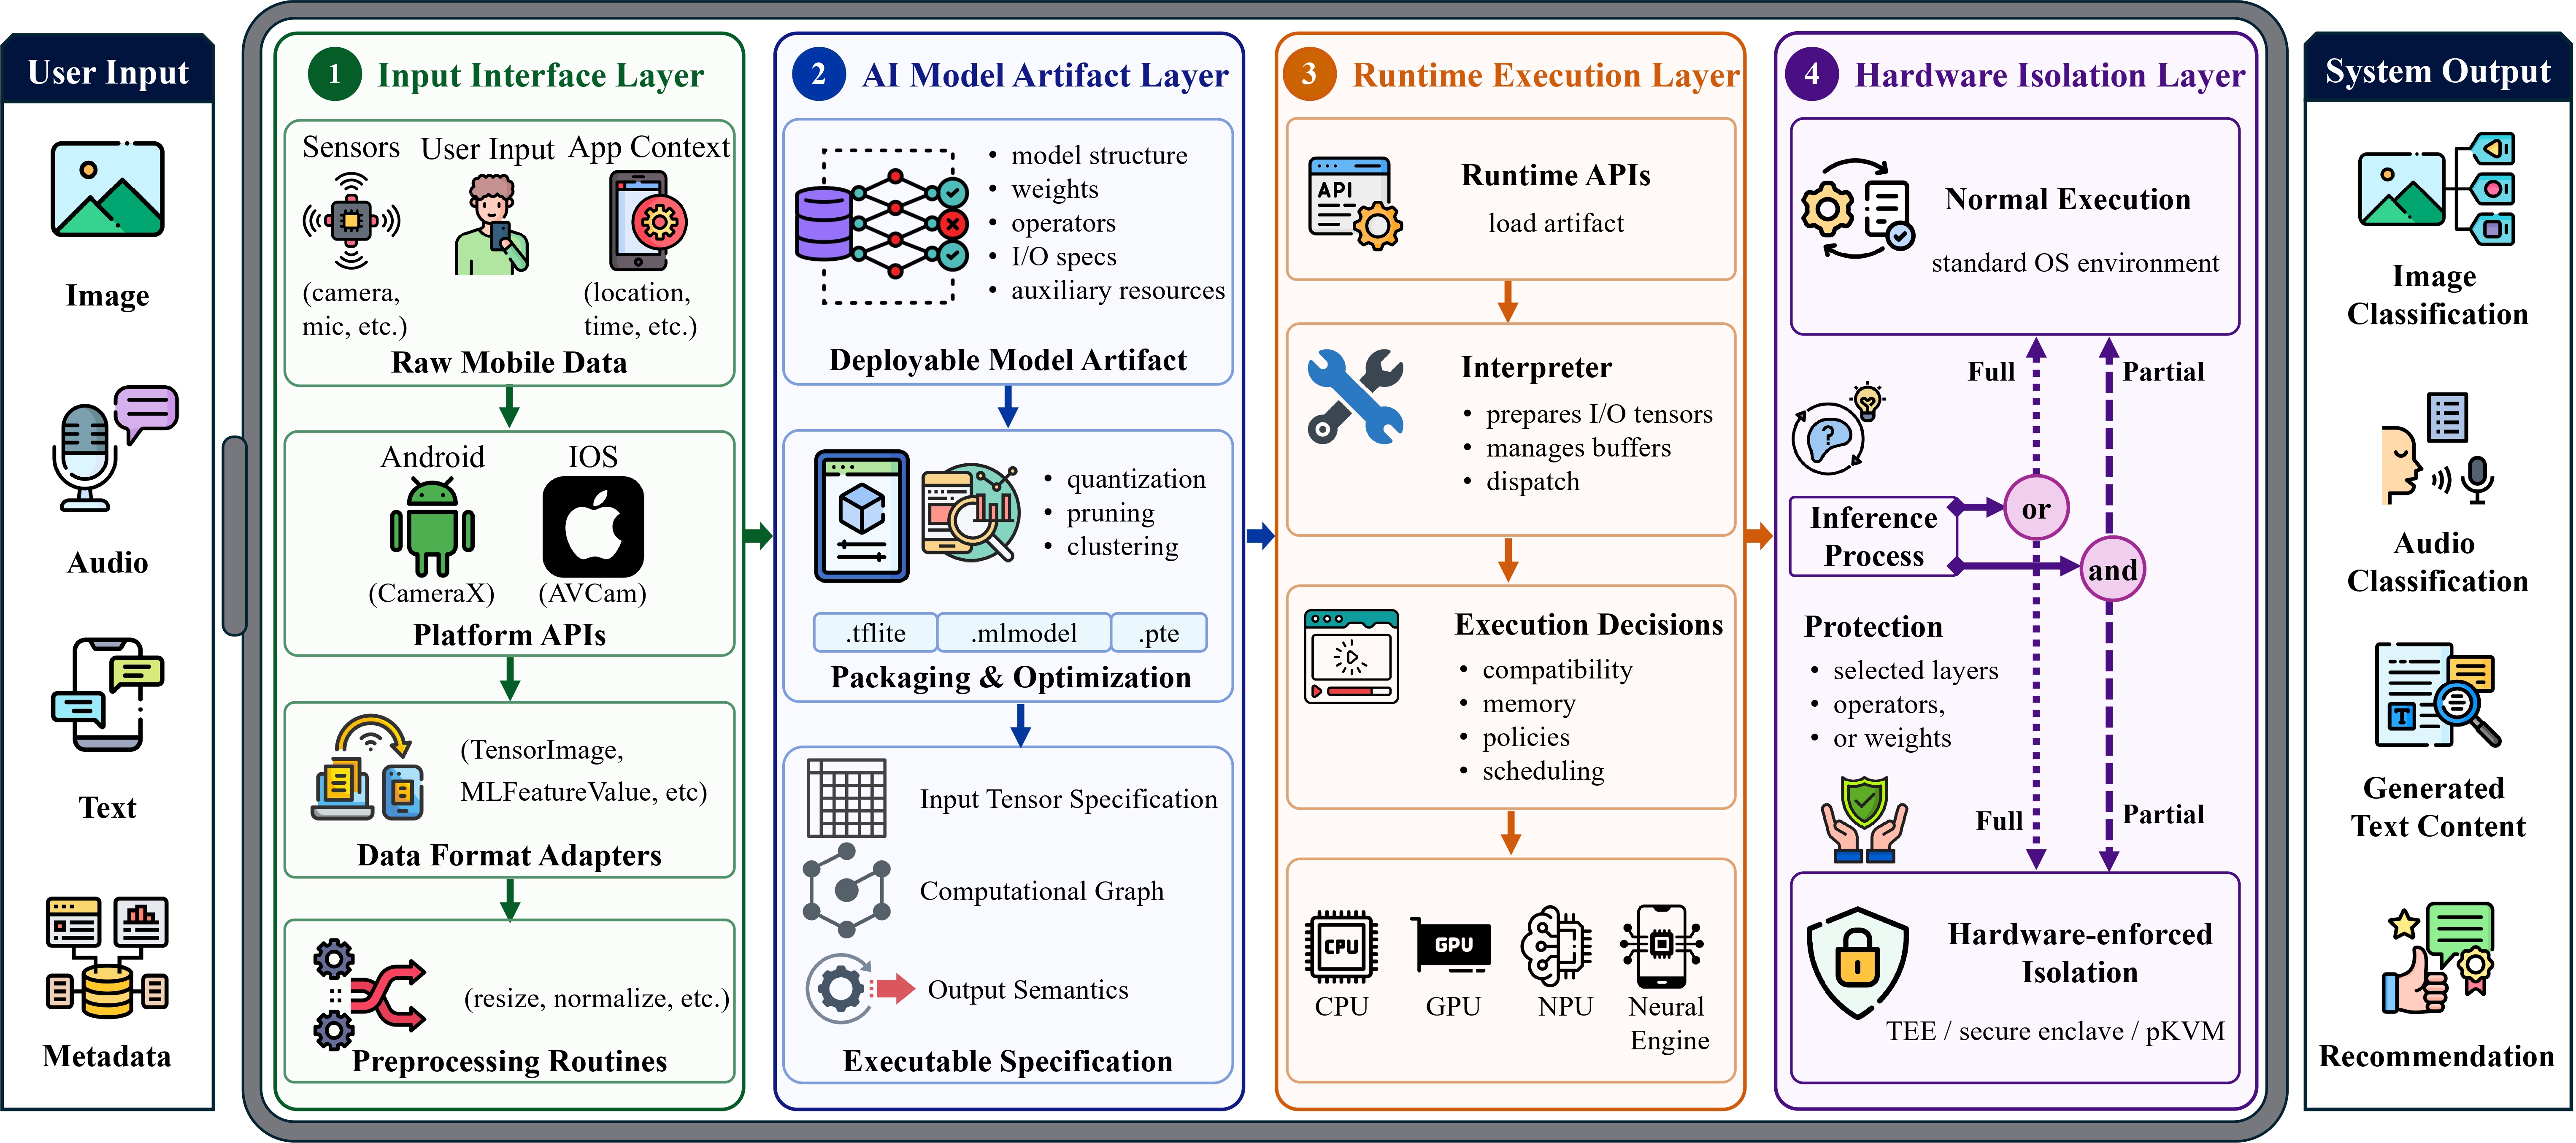
Mobile On-Device-AI-Systeme führen KI-Modelle lokal über ML-Frameworks wie LiteRT/TFLite, Core ML, ExecuTorch, ONNX und hardwaregestützte Beschleuniger aus. Dieses Repository verfolgt die Sicherheitsforschung, die zum Verständnis und Schutz solcher Systeme erforderlich ist, da die lokale Speicherung von On-Device-Modellen neue Sicherheitsrisiken mit sich bringt.
Neu in der MoAI-Sicherheit? Beginnen Sie hier:

• 
• 
• 
• 
• 
• 
• 
• 
• 
• 
| MoAI-Sicherheits-Pillar | Was geschützt wird | Repräsentative Angriffe | Repräsentative Verteidigungsmaßnahmen |
|---|---|---|---|
| Benutzergesteuerte Eingabeintegrität | Die End-to-End-Integrität von Benutzereingaben, von der mobilen Datenerfassung bis zur Übergabe an die Modelleingabe | Adversarial Attacks, Backdoor-Angriffe, Energie-Latenz-Angriffe | - |
| Sicherheit gerätegebundener Modelle | Bereitgestellte Modellartefakte und alle Formen nach der Bereitstellung, in denen Modelle auf Geräten gespeichert, geladen, transformiert oder materialisiert werden | Adversarial Attacks, Backdoor-Angriffe, Adversarial Weight Attacks, Modell-Diebstahl-Angriffe, Energie-Latenz-Angriffe | Modell-Verschleierung, Modell-Autorisierung, TEE, Modell-Wasserzeichen |
| Gerätenative Umgebungsisolierung | Sensible Inferenzberechnungen und Laufzeitzustände über das mobile Betriebssystem, die KI-Laufzeit, das Speichersubsystem und hardwaregestützte Ausführungsumgebungen | Modell-Diebstahl-Angriffe, Energie-Latenz-Angriffe | Modell-Verschleierung, TEE |


