
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ai-code-review — KI-gestütztes CLI-Tool, das Code auf Sicherheitslücken, Fehler und Anti-Patterns mithilfe von LLMs überprüft. Unterstützt lokale und Cloud-Anbieter, Git-Diffs und CI/CD-Integration. | Kitploit
Tools/GitHubGitHub/jaydendancer12/ai-code-review
Statische Code-Analyse (SAST)SchwachstellenanalyseCode-AnalyseScripting & AutomatisierungDevSecOpsLernen & BildungLernpfade & KurseKI-Sicherheit
GitHubjaydendancer12/ai-code-review

ai-code-review

KI-gestütztes CLI-Tool, das Code auf Sicherheitslücken, Fehler und Anti-Patterns mithilfe von LLMs überprüft. Unterstützt lokale und Cloud-Anbieter, Git-Diffs und CI/CD-Integration.

325vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Repository anzeigen

🔍 codereview

KI-gestützte Code-Überprüfung direkt im Terminal.

Ein Befehl. Sofortiges Feedback. Erkennt Sicherheitslücken, Fehler und schlechte Muster, bevor sie in die Produktion gelangen.

Python License: MIT Tests

Installation · Schnellstart (kostenlos, 60 Sekunden) · Verwendung · Anbieter · Mitwirken


Was es macht

codereview sendet deinen Code an ein LLM und gibt eine strukturierte, farbcodierte Bewertung direkt in deinem Terminal aus – mit Schweregraden, Zeilenverweisen und konkreten Korrekturvorschlägen.

Kein Browser. Kein PR erforderlich. Kein Warten auf Teammitglieder. Einfach:

codereview app.py
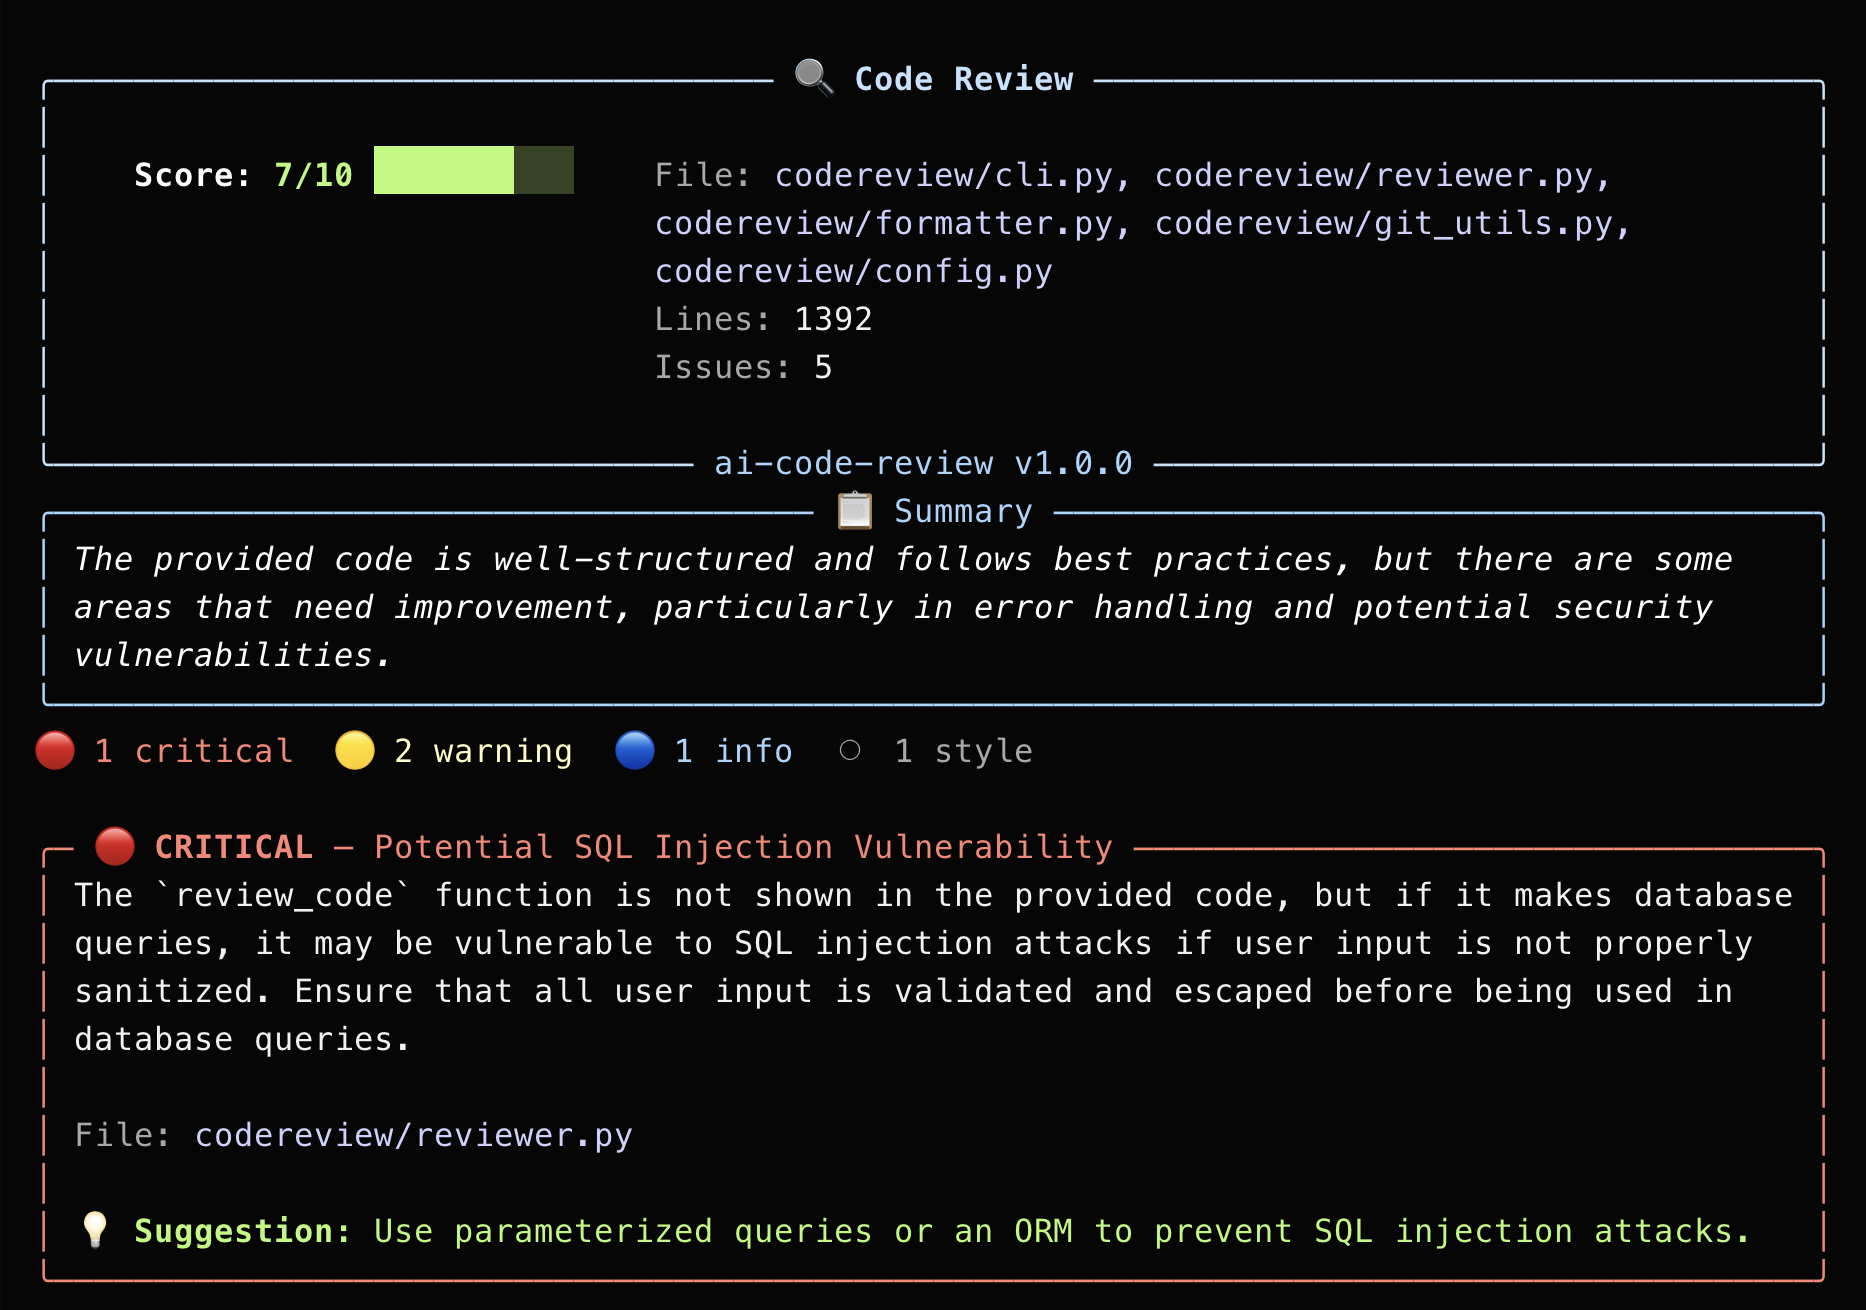
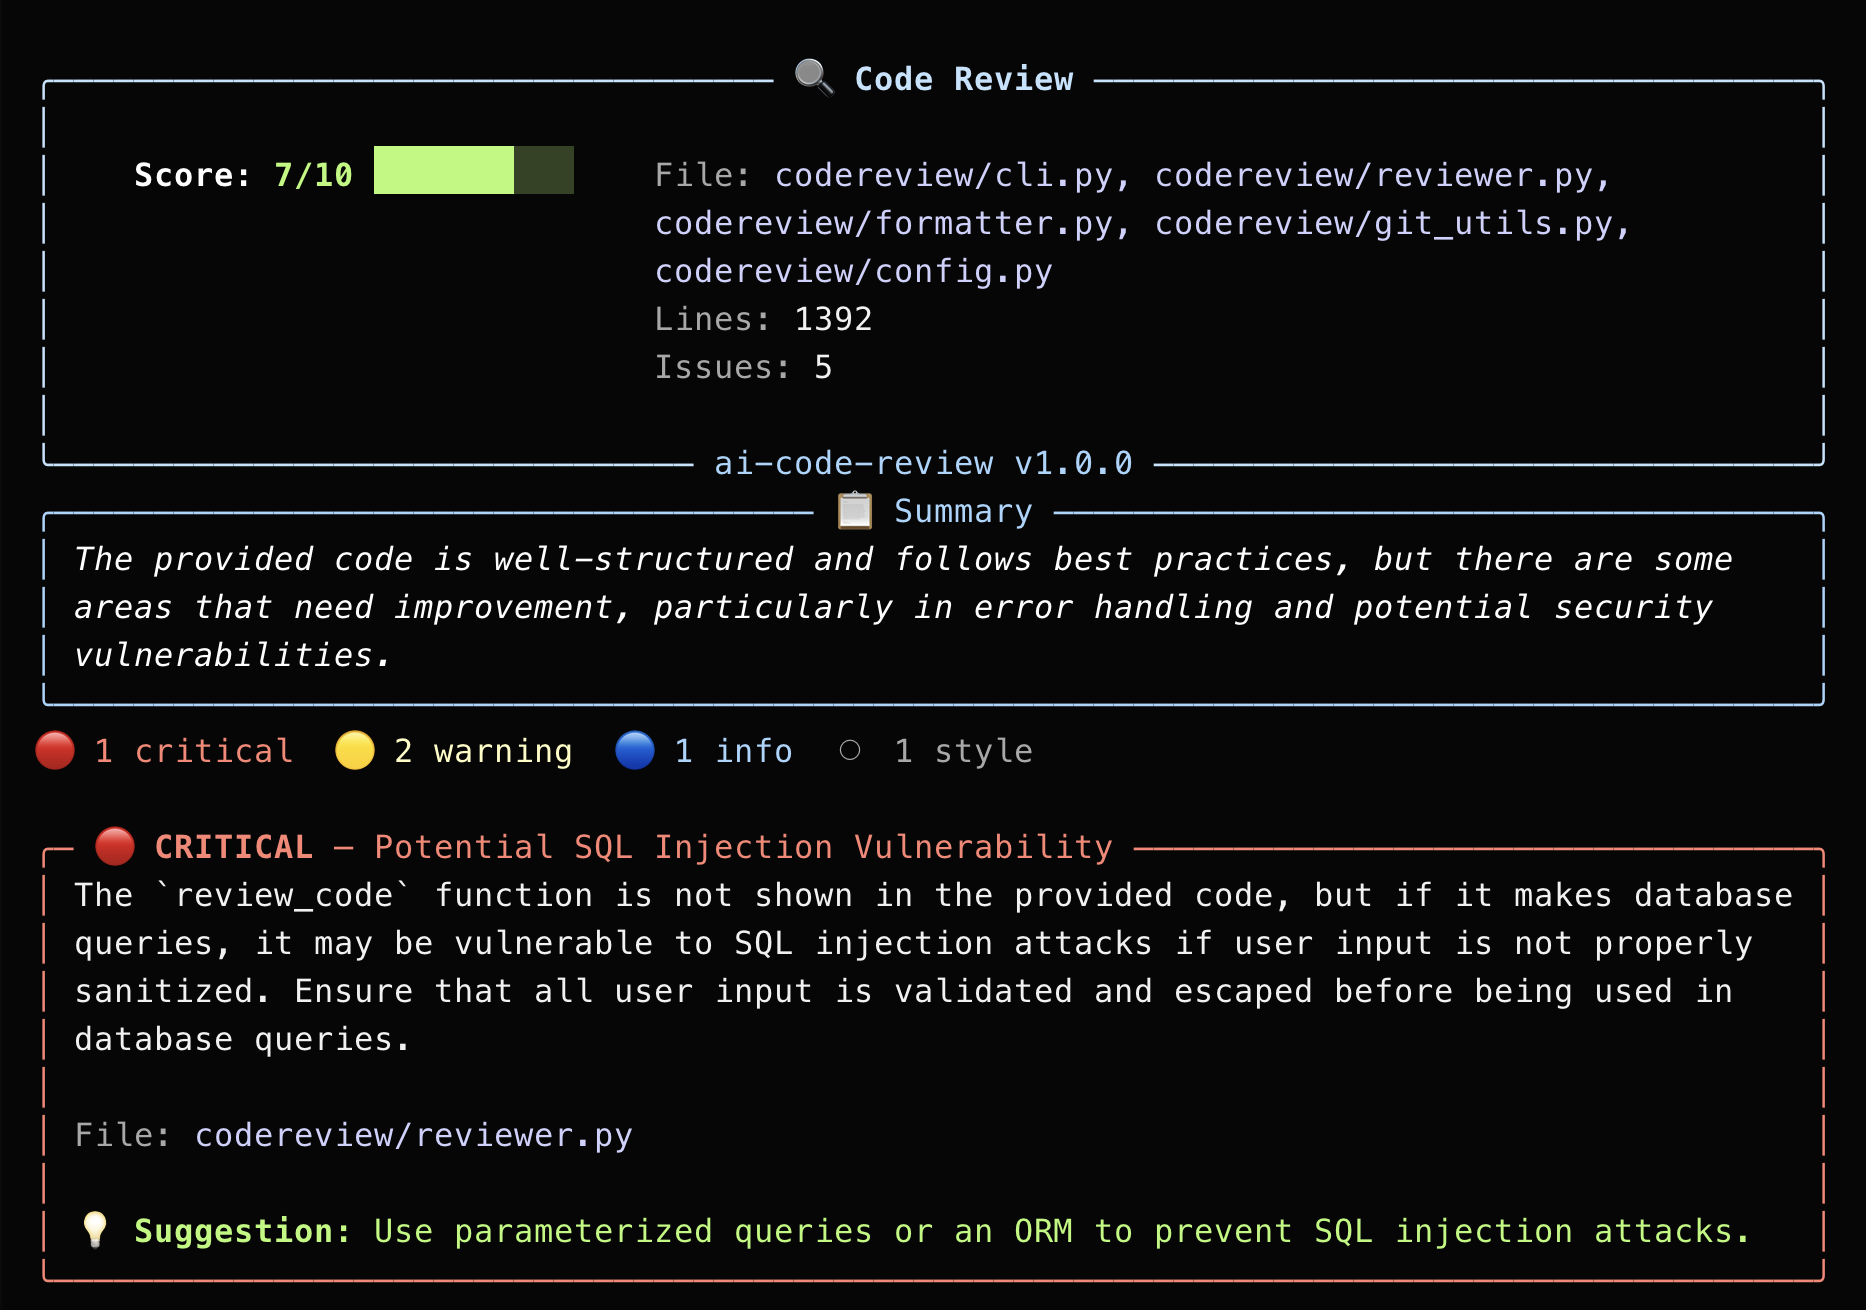
Erkennt echte Sicherheitslücken – Bewertung 2/10

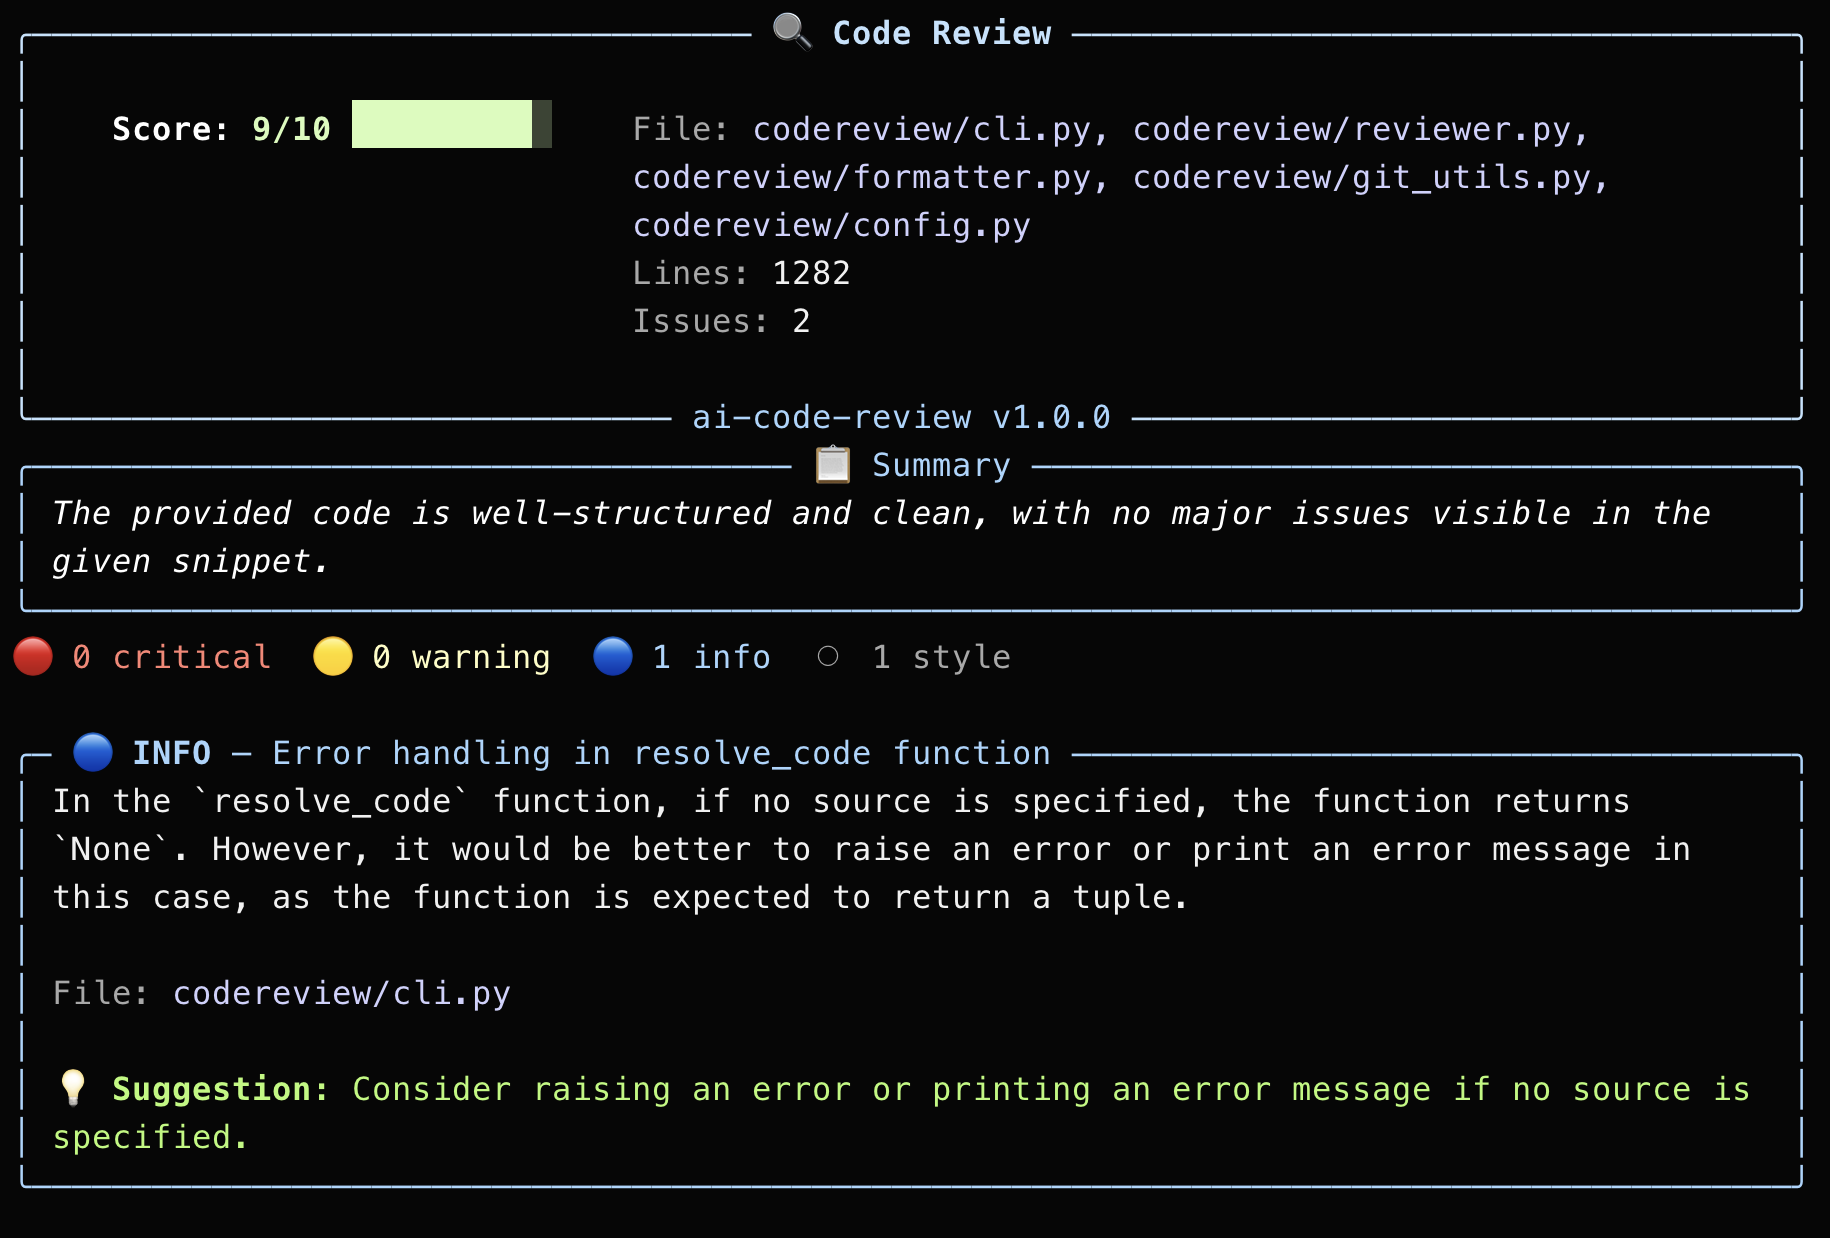
bad-code-review

Bewertung des eigenen Quellcodes – Bewertung 9/10

self-review

Warum

  • Solo-Entwickler – ein zweites Paar Augen, ohne auf jemanden warten zu müssen
  • Pre-Commit-Check – Fehler erkennen, bevor sie den PR erreichen
  • Lernwerkzeug – verstehen, warum Code problematisch ist, nicht nur dass er es ist
  • CI-Integration – in deine Pipeline einbinden für automatisierte Review-Schwellen
  • Kostenlos – funktioniert mit Groq (kostenlose Stufe, keine Kreditkarte) oder komplett offline mit Ollama

Was es findet

SchweregradWas es findetBeispiel
🔴 KritischSicherheitslücken, Datenverlust, AbstürzeSQL-Injection, eval() auf Benutzereingaben, hartcodierte Geheimnisse
🟡 WarnungFehler, fehlende Fehlerbehandlung, Race ConditionsDivision durch Null, unbehandelte Ausnahmen, Ressourcenlecks
🔵 InfoLeistungsverbesserungen, bessere MusterUnnötige Speicherzuweisungen, fehlendes Caching, N+1-Abfragen
⚪ StilBenennung, Formatierung, DokumentationFehlende Docstrings, inkonsistente Benennung, toter Code

Installation

Aus dem Quellcode (empfohlen)

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
./install.sh

Oder manuell:

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
pip install -e .

Alle Abhängigkeiten (rich, requests) werden automatisch installiert. Nichts weiter konfigurieren.


Schnellstart (kostenlos, 60 Sekunden)

codereview benötigt ein LLM, um deinen Code zu analysieren. Die schnellste kostenlose Option ist Groq – keine Kreditkarte, kein Testzeitraum, einfach kostenlos.

Schritt 1 – Einen kostenlosen API-Schlüssel erhalten

  1. Gehe zu console.groq.com
  2. Melde dich mit Google oder GitHub an (dauert 30 Sekunden)
  3. Klicke auf API Keys, dann auf Create API Key
  4. Kopiere den Schlüssel (beginnt mit gsk_)

Schritt 2 – Setze deinen Schlüssel

export GROQ_API_KEY="gsk_dein_schluessel_hier"

Um ihn dauerhaft zu machen (damit du ihn nicht in jeder Terminalsitzung setzen musst):

# Für zsh (Standard auf Mac)
echo 'export GROQ_API_KEY="gsk_dein_schluessel_hier"' >> ~/.zshrc
source ~/.zshrc

# Für bash (Standard auf Linux)
echo 'export GROQ_API_KEY="gsk_dein_schluessel_hier"' >> ~/.bashrc
source ~/.bashrc

Schritt 3 – Initialisieren

codereview --init groq

Schritt 4 – Code überprüfen

codereview deinedatei.py

Das war’s. Du führst KI-Code-Reviews durch.

Erstes Mal? Gib einfach codereview ohne Argumente ein, und es führt dich durch die gesamte Einrichtung.


Verwendung

Eine Datei überprüfen

codereview app.py

Mehrere Dateien überprüfen

codereview src/auth.py src/db.py src/api.py

Gestagte Git-Änderungen überprüfen (Pre-Commit)

git add .
codereview --staged

Die letzten N Commits überprüfen

codereview --last 3

Diff zwischen Branches überprüfen

codereview --diff origin/main

Code von stdin einlesen

cat suspicious_code.py | codereview --stdin

Ein bestimmtes Modell verwenden

codereview app.py --model gpt-4

Einen bestimmten Anbieter für eine einzelne Überprüfung verwenden

codereview app.py --provider ollama

Einrichtungsanweisungen anzeigen

codereview --setup

Anbieter

codereview funktioniert mit jeder OpenAI-kompatiblen API. Wähle, was für dich funktioniert:

⚡ Groq (empfohlen – kostenlos, schnell)

export GROQ_API_KEY="gsk_dein_schluessel_hier"
codereview --init groq
  • Kosten: Kostenlose Stufe, keine Kreditkarte erforderlich
  • Geschwindigkeit: Schnellste verfügbare Inferenz
  • Modell: Llama 3.3 70B
  • Schlüssel erhalten: console.groq.com

🏠 Ollama (kostenlos, vollständig offline)

# 1. Ollama installieren
# Mac: Herunterladen von https://ollama.com
# Linux: curl -fsSL https://ollama.com/install.sh | sh

# 2. Ein Modell ziehen
ollama pull llama3

# 3. Server starten
ollama serve

# 4. Initialisieren (kein API-Schlüssel nötig)
codereview --init ollama
  • Kosten: Für immer kostenlos
  • Geschwindigkeit: Hängt von deiner Hardware ab
  • Datenschutz: Code verlässt nie deinen Rechner
  • Modell: Jedes von Ollama unterstützte Modell

🧠 OpenAI

export OPENAI_API_KEY="sk-..."
codereview --init openai
  • Kosten: Bezahlung pro Token
  • Modell: GPT-3.5 Turbo (Standard), GPT-4 mit --model gpt-4
  • Schlüssel erhalten: platform.openai.com

🔮 Anthropic

export ANTHROPIC_API_KEY="sk-ant-..."
codereview --init anthropic
  • Kosten: Bezahlung pro Token
  • Modell: Claude 3 Haiku (Standard)
  • Schlüssel erhalten: console.anthropic.com

Konfiguration

Die Konfiguration wird unter ~/.codereview/config.json gespeichert:

{
  "provider": "groq",
  "model": "llama-3.3-70b-versatile",
  "base_url": "https://api.groq.com/openai/v1",
  "max_tokens": 2048,
  "temperature": 0.2
}

API-Schlüssel werden niemals in der Konfigurationsdatei gespeichert. Sie werden nur aus Umgebungsvariablen gelesen.

Alles über Umgebungsvariablen überschreiben

export CODEREVIEW_API_KEY="beliebiger-schlüssel"     # Universelle Überschreibung
export CODEREVIEW_MODEL="gpt-4"                        # Modell überschreiben

Über CLI-Flags überschreiben

codereview app.py --model gpt-4 --provider openai

So funktioniert es

Dein Code  -->  codereview CLI  -->  LLM API  -->  Strukturierte Terminalausgabe
(Datei/Diff)     (Prompt-Builder)     (beliebiger Anbieter)  (farbcodierte Ergebnisse)
  1. Eingabe – codereview liest deine Datei, Git-Diff, gestagte Änderungen oder stdin
  2. Prompt – Erstellt einen fokussierten Review-Prompt mit strengen Regeln, um halluzinierte Probleme zu vermeiden
  3. LLM – Sendet an eine beliebige OpenAI-kompatible API (Groq, OpenAI, Anthropic, Ollama)
  4. Parsen – Extrahiert strukturiertes JSON aus der LLM-Antwort
  5. Anzeige – Zeigt farbcodierte, nach Schweregrad sortierte Ergebnisse im Terminal an

Was dies von ChatGPT unterscheidet

Tool herunterladen