Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-5420 — Eine Schwachstelle kann es einem Angreifer ermöglichen, das automatisch generierte Geheimnis-Token des Entwicklungsmodus zu erraten. | Kitploit
Tools/GitHubGitHub/j4k0m/cve-2019-5420
Verschlüsselungs-/EntschlüsselungstoolsPasswortangriffeSchwachstellenanalyseWebanwendungs-ExploitationPenetrationstests
GitHubj4k0m/cve-2019-5420

CVE-2019-5420

Eine Schwachstelle kann es einem Angreifer ermöglichen, das automatisch generierte Geheimnis-Token des Entwicklungsmodus zu erraten.

Repository anzeigen
539vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2019-5420

Eine Sicherheitslücke kann es einem Angreifer ermöglichen, den automatisch generierten Entwicklungsmodus-Geheimtoken zu erraten.

Ruby-on-Rails, wenn es im Entwicklungsmodus läuft. Im Entwicklungsmodus ist es für einen Angreifer möglich, den Schlüssel zu erraten, der zum Sichern der Sitzungen verwendet wird.

Entschlüsselung:

Schlüsselgenerierung:

Rails verwendet 3 Umgebungen (Entwicklung, Test, Produktion). Wenn eine Anwendung den Entwicklungsmodus verwendet, können Sie den geheimen Token erraten und die verschlüsselte Sitzung entschlüsseln.

Der zum Schutz der Sitzung verwendete Schlüssel wird aus dem Namen der Anwendung abgeleitet.

Beispiel:

rails new Jakom

Jakom: Anwendungsname.

Dadurch können wir erraten, dass der Schlüssel die Ausgabe der Generierungsmethode ist:

PKDF2_HMAC_SHA1[ MD5 [ APPNAME + "::Application" ] , salt: "authenticated encrypted cookie" , iterations: 1000 , key's length: 32 ]

Wie wir hier sehen können:

key = pbkdf2_hmac("sha1", md5_name.encode("utf-8"), "authenticated encrypted cookie".encode("utf-8"), 1000, 32)

Sitzung mit dem Schlüssel entschlüsseln:

In Rails werden Sitzungen mit AES-256-GCM verschlüsselt. Wenn Sie den Schlüssel haben, können Sie Sitzungen entschlüsseln/verschlüsseln.

Das Letzte, was Sie benötigen, ist das Format der Sitzung:

BASE64 [ DATA ] -- BASE64 [ IV ] -- BASE64 [ AUTH_TAG ]

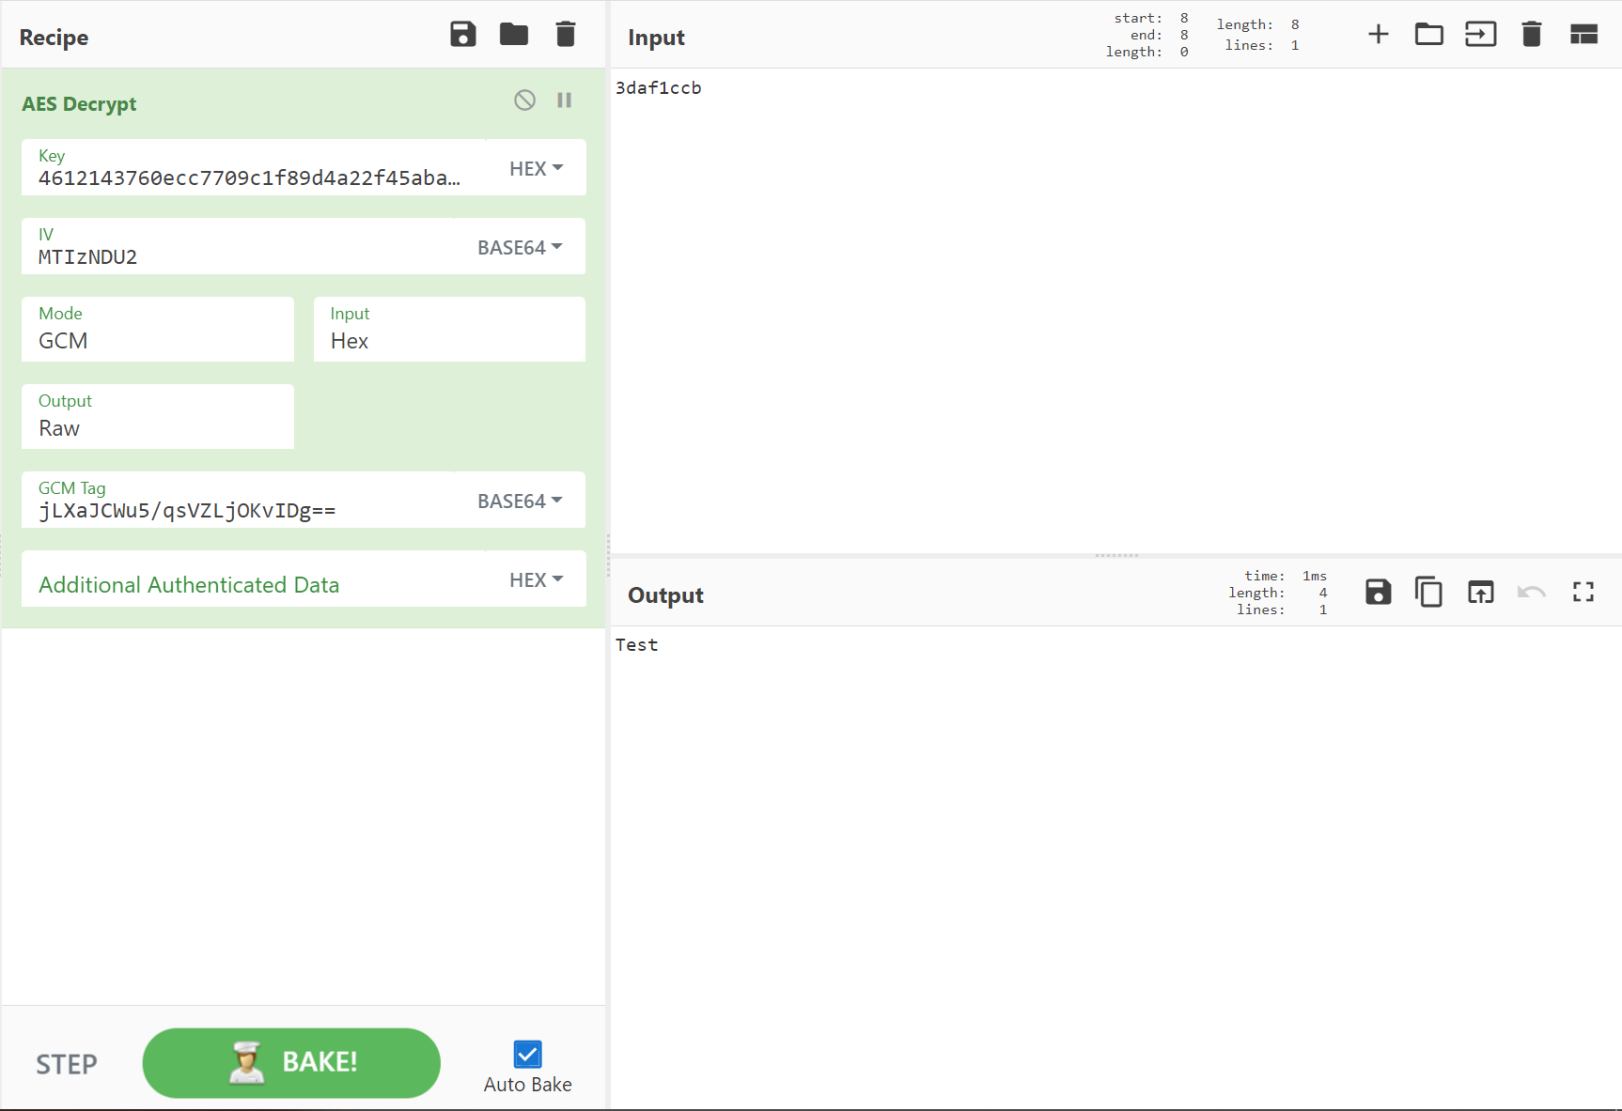
Entschlüsselungsbeispiel:

Wie wir hier sehen können:

data = binascii.hexlify(base64.b64decode(base64_data.split("--")[0])).decode("utf-8")
iv = binascii.hexlify(base64.b64decode(base64_data.split("--")[1])).decode("utf-8")
tag = binascii.hexlify(base64.b64decode(base64_data.split("--")[2])).decode("utf-8")

Der erste Teil des Sitzungscookies sind die verschlüsselten Daten, der zweite Teil ist der IV, der dritte Teil ist das GCM-Tag (Authentifizierungstag). Mit diesen Informationen können wir unsere Sitzungen direkt entschlüsseln: image
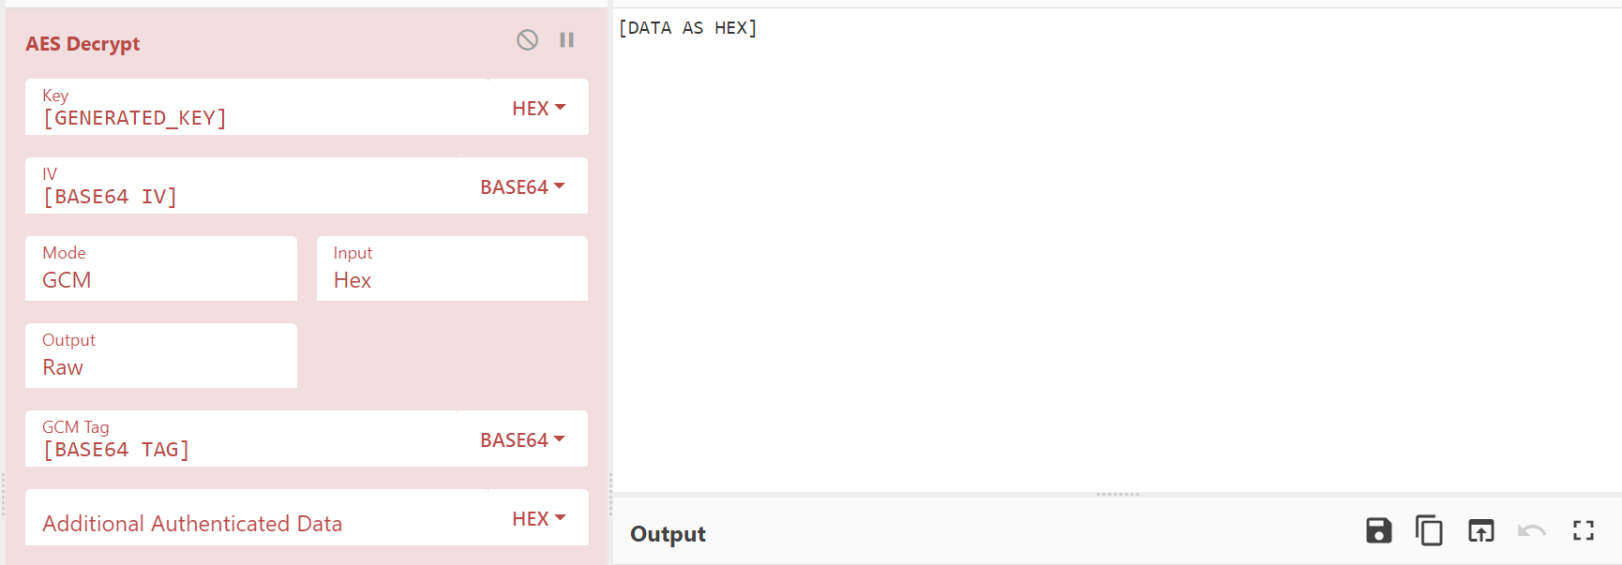
Beispiel:

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →