 ishannaik/cloakbin
Zero-Knowledge-verschlüsselte Pastebin. Ihre Daten werden verschlüsselt, bevor sie Ihren Browser verlassen.


Deine Daten werden in deinem Browser verschlüsselt, bevor sie deinen Rechner verlassen. Der Server speichert ausschließlich Chiffretext.


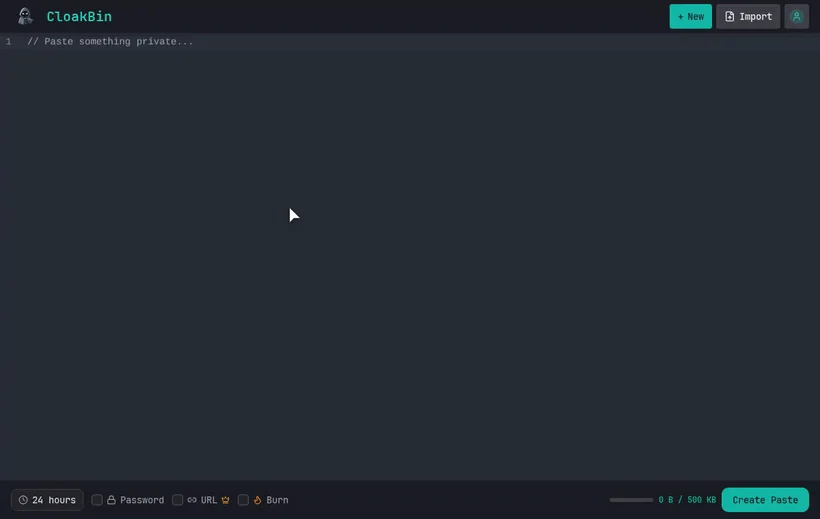
Live-Demo • Fehler melden • Funktion vorschlagen
Teile ein Geheimnis direkt aus deinem Terminal. Es wird auf deinem Rechner verschlüsselt, bevor irgendetwas hochgeladen wird:
echo "my-api-key" | npx cloakbin
⭐ Finden Sie CloakBin nützlich? Geben Sie dem Repo einen Stern, damit mehr Menschen es finden.
Herkömmliche Pastebins speichern Ihre Daten im Klartext. Serveradministratoren, Hacker oder jeder mit Datenbankzugriff können alles lesen, was Sie teilen.
CloakBin verschlüsselt alles in Ihrem Browser, bevor es den Server erreicht.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
Der Verschlüsselungsschlüssel befindet sich im URL-Fragment (#), das Browser niemals an Server senden. Stiehl unsere Datenbank, und du erhältst Chiffretext, den du nicht lesen kannst.
| Komponente | Was sie sieht |
|---|---|
| Dein Browser | ✅ Klartext (du kontrollierst ihn) |
| Netzwerk/ISP | 🔒 Nur verschlüsselter Chiffretext |
| CloakBin-Server | 🔒 Nur verschlüsselter Chiffretext |
| Datenbank | 🔒 Nur verschlüsselter Chiffretext |
| URL-Empfänger | ✅ Klartext (er hat den Schlüssel) |
Kryptografische Details:
crypto.getRandomValues)Vollständige Architekturbeschreibung (Chiffretext-Formate, Fragment-Schlüssel, Bedrohungsmodell): docs/SECURITY-MODEL.md. Meldung von Schwachstellen: SECURITY.md.
Du kannst die Garantie selbst in deinem Browser überprüfen:
POST-Anfrage, die das Paste speichert, und sieh dir ihren Request Body an. Du wirst nur Chiffretext und ein Salt sehen, niemals deinen Klartext und niemals den Verschlüsselungsschlüssel.# (das URL-Fragment). Laut Webstandard senden Browser das Fragment niemals an den Server. Es bleibt clientseitig.#fragment.Der Schlüssel existiert nur im Fragment und im Browser deines Empfängers. Der Server, seine Datenbank und jeder im Netzwerk sehen verschlüsselte Blobs. Kein serverseitiger Codepfad kann deinen Inhalt lesen, sodass eine Vorladung nur Chiffretext und nichts weiter zutage fördert.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
Öffne http://localhost:5173
CI führt pnpm run type-coverage aus, um Regressionen in der typisierten Quellcode-Abdeckung zu erkennen.
Die aktuelle Quellcode-Basislinie liegt bei 93,22 %, wobei generierte .svelte-kit-Routentypen ignoriert werden,
sodass das Gate unter 93 % fehlschlägt.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| Ebene | Technologie |
|---|---|
| Framework | SvelteKit 2.0, Svelte 5 |
| Sprache | TypeScript |
| Styling | Tailwind CSS 4.0 |
| Datenbank | MongoDB |
| Verschlüsselung | Web Crypto API |
| Editor | CodeMirror 6 |
| Hosting | Vercel |







