
 iocx-dev/iocx
Eine erweiterbare, deterministische Static-Analysis-Engine, die hochwertige IOCs aus PE-Binärdateien und Text extrahiert – entwickelt für die SOC-Automatisierung und moderne Threat-Analysis-Pipelines.

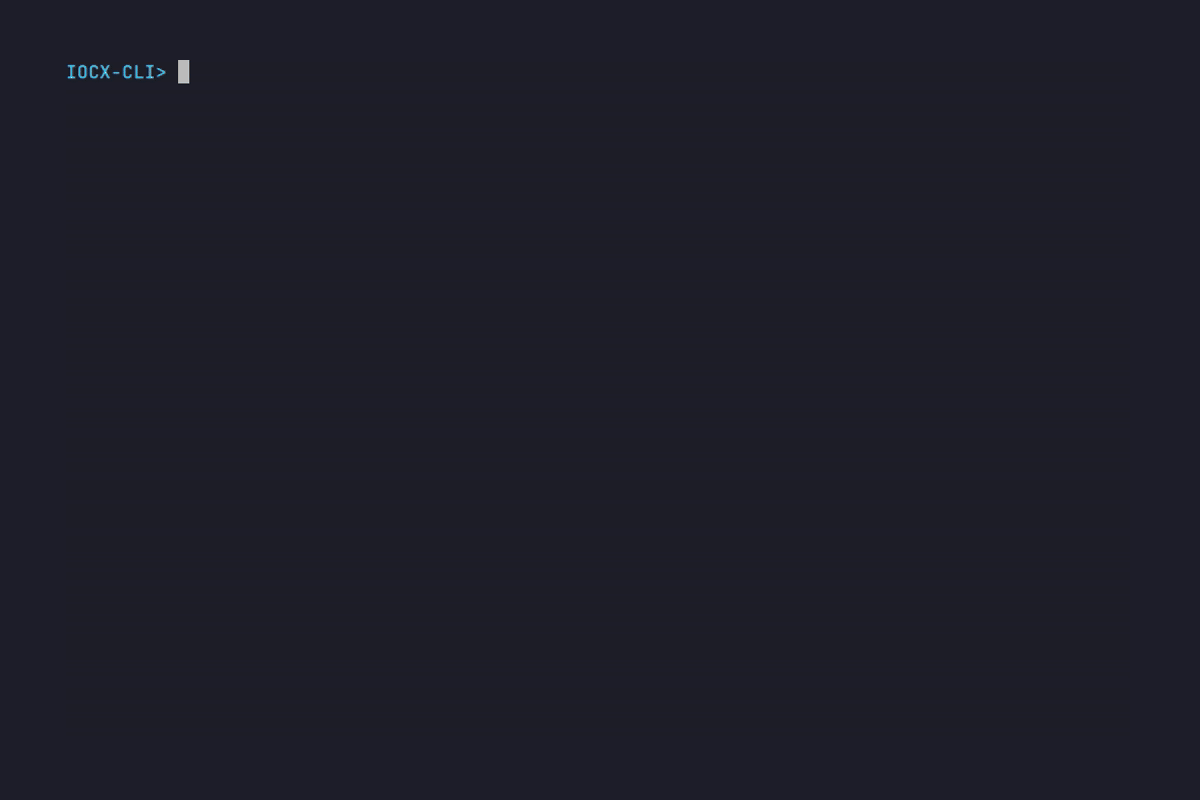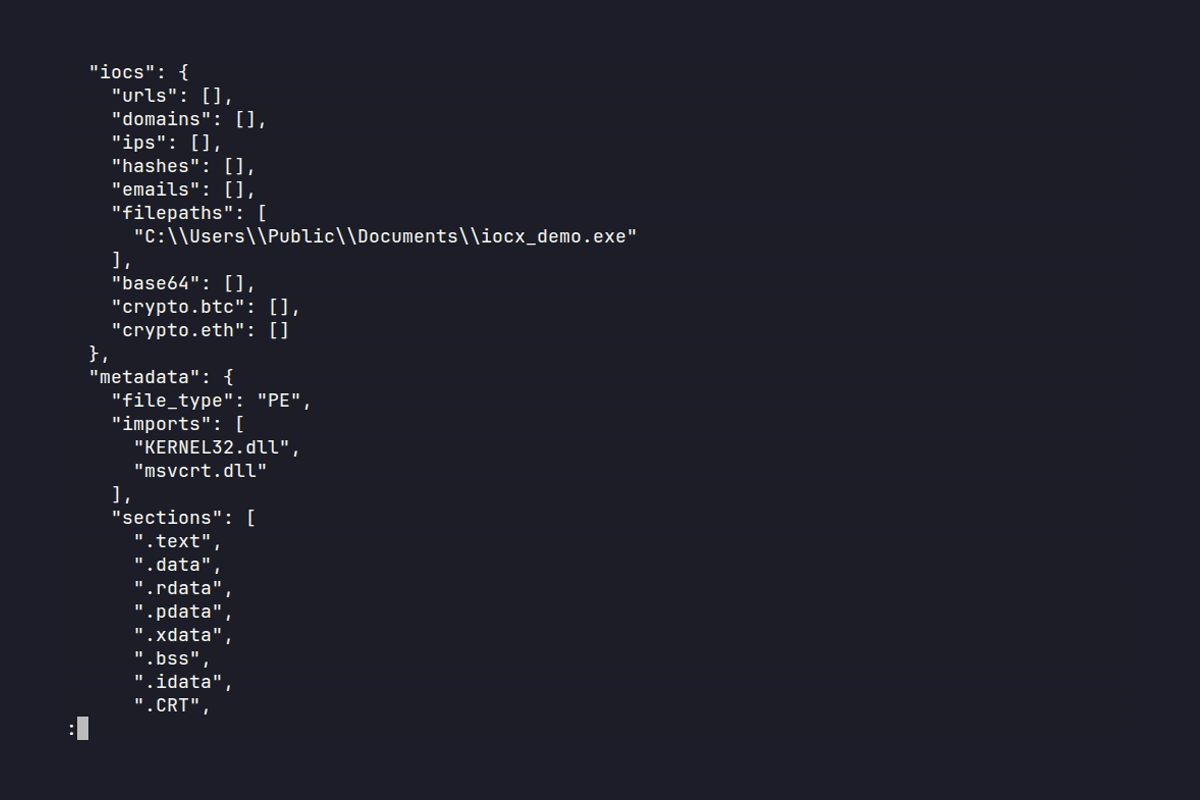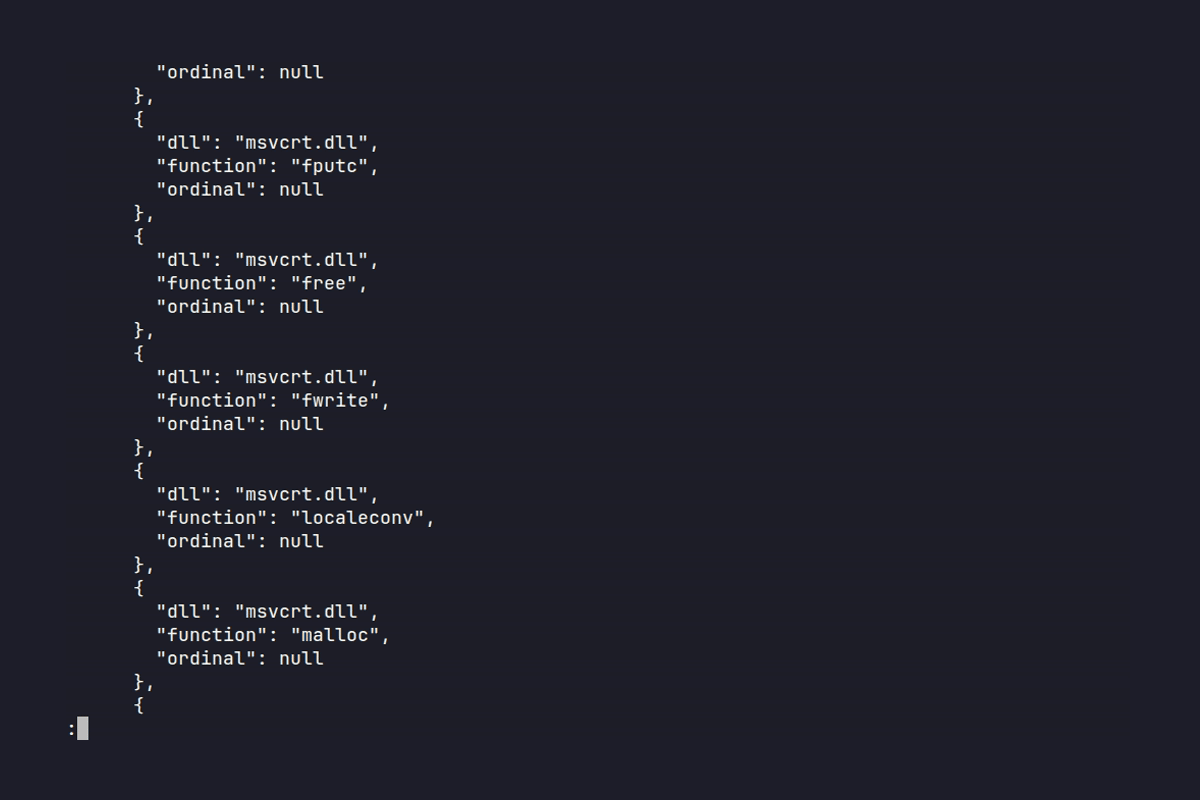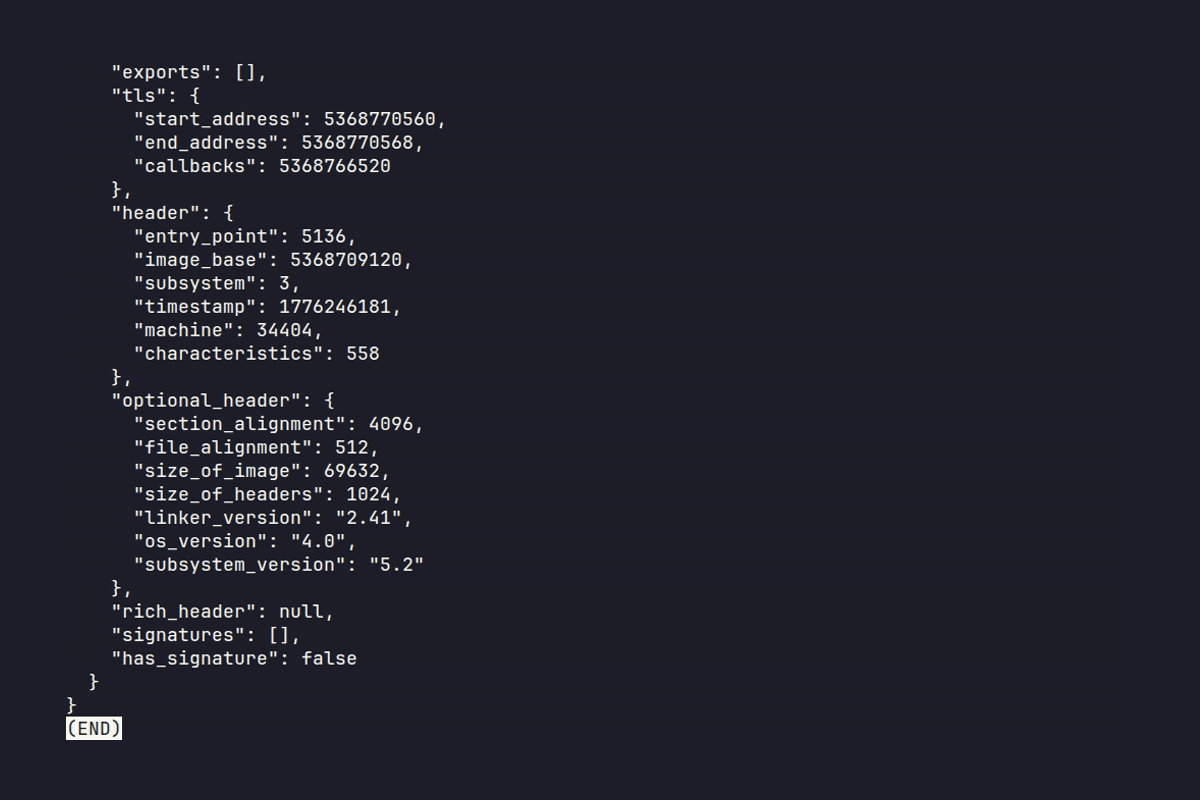
Statische IOC-Extraktion aus einer PE-Datei mit der IOCX-CLI



Dies ist die originale IOCX-Engine für deterministische statische IOC-Extraktion und PE-Analyse. Alle anderen Repositories, die den Namen „iocx“ verwenden, sind nicht mit diesem Projekt verbunden.
Offizielle Links:
Moderne Malware ist standardmäßig adversarial — fehlerhaft, evasiv und darauf ausgelegt, naive Extraktoren zu brechen.
IOCX ist für Umgebungen gebaut, in denen Korrektheit und Determinismus wirklich zählen.
IOCX ist die offizielle statische IOC-Extraktionsengine — ein deterministisches, binär-bewusstes System, das für DFIR, SOC-Automatisierung, CI/CD-Sicherheit und groß angelegte Threat-Intel-Pipelines entwickelt wurde.
Im Gegensatz zu reinen Regex-Extraktoren oder sandbox-abhängigen Tools führt IOCX Folgendes durch:
Es ist eine Kernkomponente des MalX Labs-Ökosystems für skalierbare, moderne Bedrohungsanalyse.
echo "http://malicious.example" | iocx -
Oder eine PE-Datei sicher scannen:
iocx suspicious.exe -a deep
Sicherheitsteams stehen vor drei hartnäckigen Problemen:
IOCX löst dies mit einer deterministischen, rein statischen Engine, die für Automatisierung, Sicherheit und Skalierung entwickelt wurde.
IOCX ist bewusst kein:
Es führt niemals nicht vertrauenswürdigen Code aus. Es führt niemals dynamische Analysen durch. Es ist von Grund auf rein statisch — für Sicherheit, Determinismus und CI/CD-Kompatibilität.
IOCX ist für die Realitäten moderner Malware entwickelt, nicht für die Annahmen veralteter Tools.
Stabile, reproduzierbare Ausgabe — keine Zufälligkeit, keine Volatilität.
Ausführung ist unsicher. Statische Analyse ist vorhersehbar, skalierbar und CI-freundlich.
Fehlerhafte PEs, beschädigte RVAs, feindselige Strings — IOCX behandelt sie als normale Eingabe.
Nachgelagerte Systeme sollten bei einem Upgrade niemals brechen.
150–300 MB/s bei reinem Text. 6–15 MB/s bei typischen PEs. Vorhersehbar selbst unter worst-case-adversarialer Last.
Diese Verpflichtungen leiten sich aus einer veröffentlichten Forschungsmethodik zur PE-Strukturanalyse ab — deterministische Fixture-Konstruktion, Single-Anomaly-Disziplin und Windows-Loader-Verhalten als Korrektheits-Orakel. Siehe docs/methodology.md für die vollständige Methodik und paax.dev für die breitere adversarial-PE-Taxonomie und kommerzielle Fixture-Suite.
| Fähigkeit | IOCX | Typische IOC-Extraktoren | Sandbox / Dynamische Tools |
|---|---|---|---|
| Sicherheit | Zero-Execution, rein statisch | Nur Regex, keine Binärsicherheit | Führt nicht vertrauenswürdigen Code aus (hohes Risiko) |
| Determinismus | Vollständig deterministische Ausgabe | Nicht-deterministisch bei Rauschen | Von Grund auf nicht-deterministisch |
| Binär-Bewusstsein | Vollständiges PE-Parsing, Heuristiken | Keine Binärunterstützung | Ja, aber unsicher + langsam |
| Adversariale Resilienz | Getestet gegen fehlerhafte PEs, feindselige Strings | Leicht zu umgehen | Stürzt oft ab oder klassifiziert falsch |
| Performance | 150–300 MB/s (Text), 6–15 MB/s (PE) | Hoch variabel | Extrem langsam |
| CI/CD-freundlich | Ja — sicher, deterministisch, schnell | Teilweise | Nein — unsicher für Pipelines |
| Schema-Stabilität | Garantiert | Selten | Keine |
Kurz gesagt: IOCX ist für die echte adversariale Realität gebaut, nicht für idealisierte Eingaben.
150–300 MB/s anhaltender Durchsatz Schneller Pfad — kein PE-Parsing.
| Detektor | 1 MB Zeit | Durchsatz |
|---|---|---|
| Crypto | 0.0037 s | ~270 MB/s |
| Filepaths | 0.0041 s | ~250 MB/s |
| IP | 0.0065 s | ~156 MB/s |
| Domains | 0.0035 s | ~300 MB/s |
