 inquest/omnibus
Der OSINT Omnibus (Beta-Version)


Ein Omnibus ist definiert als ein Band, das mehrere Romane oder andere zuvor separat veröffentlichte Werke enthält, und genau das soll das InQuest Omnibus-Projekt für Open Source Intelligence-Sammlung, -Recherche und Artefaktverwaltung sein.
Durch die Bereitstellung einer benutzerfreundlichen interaktiven Befehlszeilenanwendung können Benutzer Sitzungen erstellen, um verschiedene Artefakte wie IP-Adressen, Domainnamen, E-Mail-Adressen, Benutzernamen, Datei-Hashes, Bitcoin-Adressen und mehr zu untersuchen – und wir erweitern das Angebot stetig.
Dieses Projekt wurde von den Großen inspiriert, die vor uns kamen, wie SpiderFoot, Harpoon und DataSploit. Vielen Dank an diese großartigen Autoren für ihren Beitrag zur Welt der Open-Source-Software.
Die Anwendung ist für Python 2.7 geschrieben und wurde erfolgreich auf OSX- und Ubuntu 16.04-Umgebungen getestet.
Dies ist eine Beta der endgültigen Anwendung, daher kann es zu Fehlern oder anderen Unregelmäßigkeiten während der Nutzung kommen. Größtenteils ist Omnibus voll funktionsfähig und kann sofort für OSINT-Untersuchungen verwendet werden.
Omnibus ist modular aufgebaut, sodass einfach neue OSINT-Datenquellenmodule sowie Import-/Exportmodule hinzugefügt werden können. Jedes Modul pro Kategorie befindet sich in einem eigenen Verzeichnis, und mit nur wenigen Codezeilen könnte Ihr Modul das nächste sein!
Während das Wiki weiter wächst, werden wir vollständige Beispiele zum Schreiben eigener Plugins bereitstellen.
Sollten Sie Fehler oder andere Probleme bemerken, erstellen Sie bitte ein Issue und/oder einen Pull-Request. Wir freuen uns auch über Community-Unterstützung bei der Erstellung weiterer Module und der Erweiterung der Omnibus-Anwendungsfälle. Forks und Pull Requests für neue Funktionen sind mehr als willkommen!
Diese README-Datei dient als kurzer Überblick über Omnibus und seine Funktionen. Die vollständige Dokumentation finden Sie im Ordner 'docs' dieses Repositorys.
Bevor wir beginnen, müssen wir einige von Omnibus verwendete Begriffe erklären.
new oder durch Entdeckung während der ModulausführungUm Omnibus für Untersuchungen zu starten, genügt es, dieses GitHub-Repository zu klonen, die Python-Anforderungen mit pip install -r requirements.txt zu installieren und python omnibus-cli.py auszuführen.
Omnibus Shell - Hauptstart
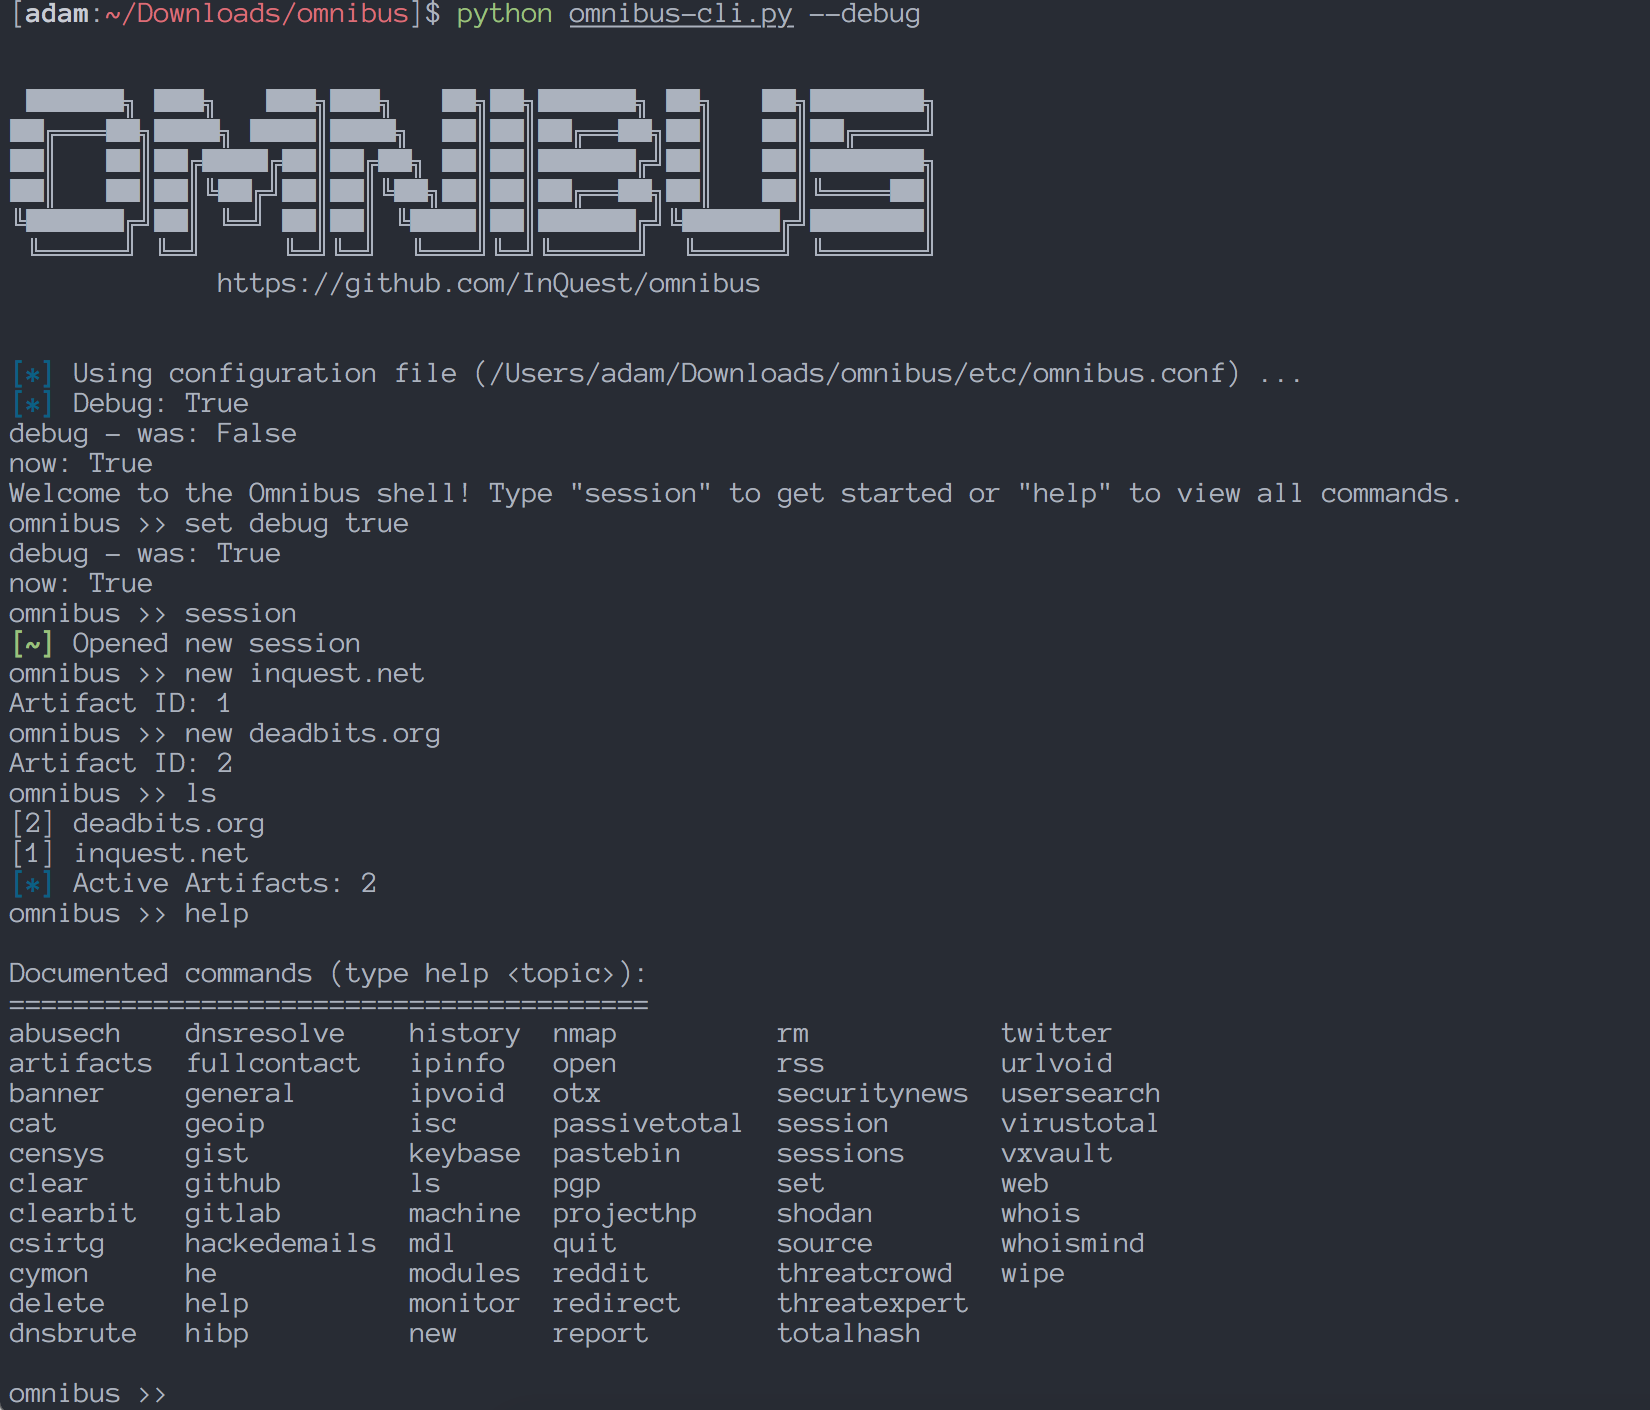
Zur visuellen Referenz der CLI: oben abgebildet ist die Omnibus-Konsole, nachdem eine neue Sitzung gestartet wurde, 2 Artefakte zur Sitzung hinzugefügt wurden und das help-Menü angezeigt wird.
Sie müssen alle API-Schlüssel, die Sie in Modulen verwenden möchten, in der Datei omnibus/etc/apikeys.json setzen.
Diese Datei ist ein JSON-Dokument mit Platzhaltern für alle Dienste, die API-Schlüssel benötigen, und wird von Omnibus nur modulweise abgerufen, um den genauen API-Schlüssel zu erhalten, den ein Modul zur Ausführung benötigt.
Es sei darauf hingewiesen, dass die meisten Dienste, die API-Schlüssel erfordern, kostenlose Konten und API-Schlüssel anbieten. Einige kostenlose Konten haben möglicherweise niedrigere Ressourcengrenzen, aber das war bei kleineren täglichen Untersuchungen oder beim Testen der Anwendung bisher kein Problem.
Ein praktischer Tipp: Verwenden Sie den Befehl cat apikeys, um zu sehen, welche Schlüssel Sie tatsächlich gespeichert haben.
Wenn Module fehlschlagen oder keine Ergebnisse liefern, überprüfen Sie zuerst hier, ob Ihr API-Schlüssel korrekt gespeichert ist.
Wenn Sie die CLI zum ersten Mal starten, werden Sie von einem Hilfemenü mit grundlegenden Informationen begrüßt.
Omnibus versucht, Befehle zu verwenden, die einige gängige Linux-Befehle nachahmen, um Vertrautheit und Benutzerfreundlichkeit zu gewährleisten. Zum Beispiel der Befehl cat, um Informationen über ein Artefakt anzuzeigen, rm, um ein Artefakt aus der Datenbank zu entfernen, ls zur Anzeige aktueller Sitzungsartefakte, und Unterstützung für die Umleitung der Ausgabe für jeden Befehl mit dem Zeichen >.
Als Beispiel für die Ausgabeumleitung: Wenn Sie die Details eines Artefakts namens "inquest.net" abrufen und in einer JSON-Datei auf Ihrer lokalen Festplatte speichern möchten, führen Sie einfach den Befehl aus:
cat inquest.net > inquest-report.json – und schon ist es erledigt!
Diese Funktion funktioniert auch mit vollständigen Dateipfaden anstelle von relativen Pfaden.
Die am häufigsten verwendeten Befehle auf hoher Ebene in Omnibus sind:
session
new <Artefaktname>
modules
open <Dateipfad>
ls
rm
wipe
cat <Artefaktname | Sitzungs-ID>
<Modulname> <Artefaktname | Sitzungs-ID>
<Maschinenname> <Artefaktname | Sitzungs-ID>
