Interaktives Labor für Chrome-Schwachstellen
Überblick
Dieses interaktive Schulungslabor simuliert zwei kritische Chrome-Sicherheitslücken (CVE-2025-14765 und CVE-2025-14766) in einer sicheren, kontrollierten Umgebung. Das Tool visualisiert Konzepte der Speicherkorruption, ohne echte Exploits auszuführen, und ist damit ideal für Sicherheitstrainings und Sensibilisierung für Schwachstellen.
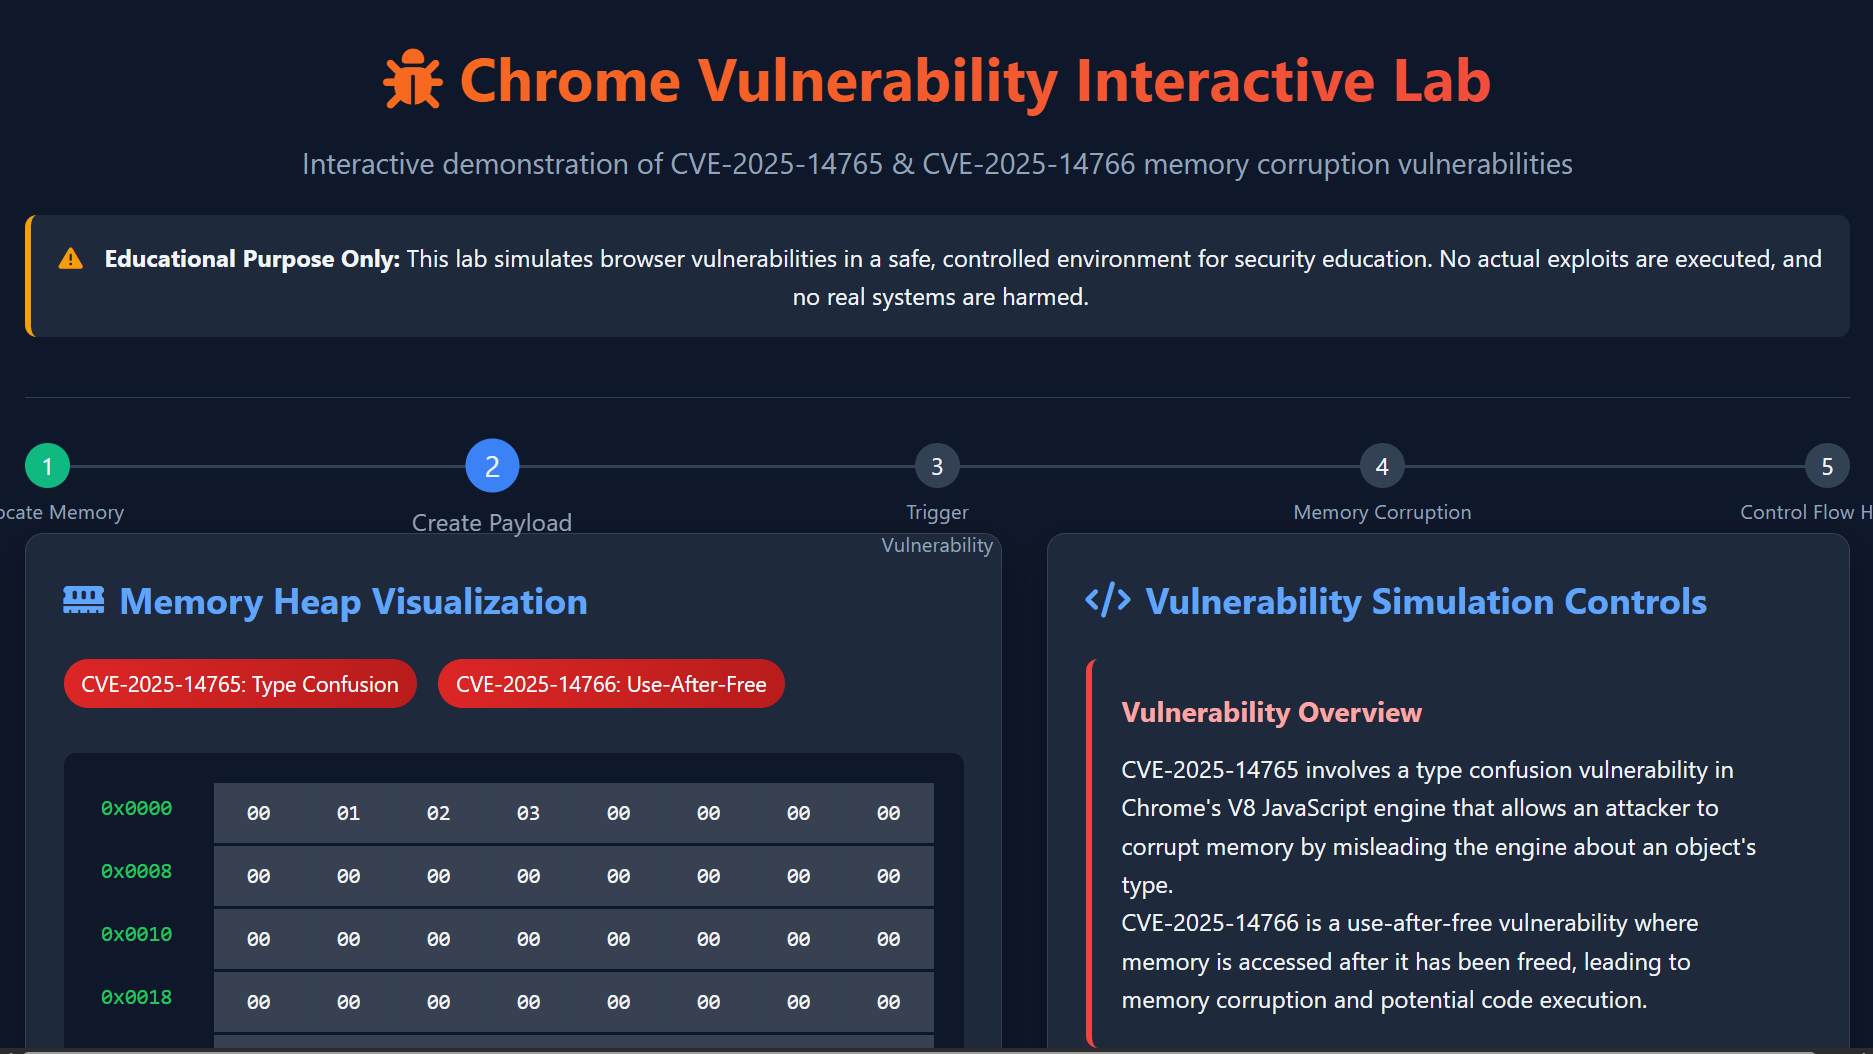


Interaktive Sicherheitsforschungsplattform zur Demonstration realer Schwachstellen in der Chrome-Browser-Version << 143.0.7499.147
 [
 ]
Funktionen
- Interaktive Speichervisualisierung: Sehen Sie Speicherzustandsänderungen in Echtzeit
- Schritt-für-Schritt-Schwachstellensimulation: Verfolgen Sie die Angriffskette von der Zuweisung bis zur Ausnutzung
- Payload-Erstellungsschnittstelle: Erstellen und parsen Sie benutzerdefinierte Payloads
- Bildungsschwerpunkt: Sichere Umgebung zum Erlernen von Speicherkorruptions-Schwachstellen
- Umfassende Protokollierung: Verfolgen Sie jede Aktion mit detaillierten Erklärungen
Voraussetzungen
- Keine besonderen Anforderungen! Dieses Labor läuft vollständig in Ihrem Browser:
- Moderner Webbrowser (Chrome 90+, Firefox 88+, Safari 14+)
- JavaScript aktiviert
- Keine Installationen oder Abhängigkeiten erforderlich
Erste Schritte
- Schnellstart
- Laden Sie die HTML-Datei herunter (CVE-2025-14765 & CVE-2025-14766.html)
- Öffnen Sie sie in Ihrem Browser: Doppelklicken Sie auf die Datei oder ziehen Sie sie in ein Browserfenster
- Beginnen Sie mit der Erkundung: Die Benutzeroberfläche ist selbsterklärend und bietet geführte Schritte

 infosecantara/cve-2025-14765-and-cve-2025-14766

