 ineesdv/tangled
Open-Source-Plattform für offensive Sicherheit zur Durchführung von Phishing-Kampagnen, die die automatische Ereignisverarbeitung von iCalendar ausnutzt.




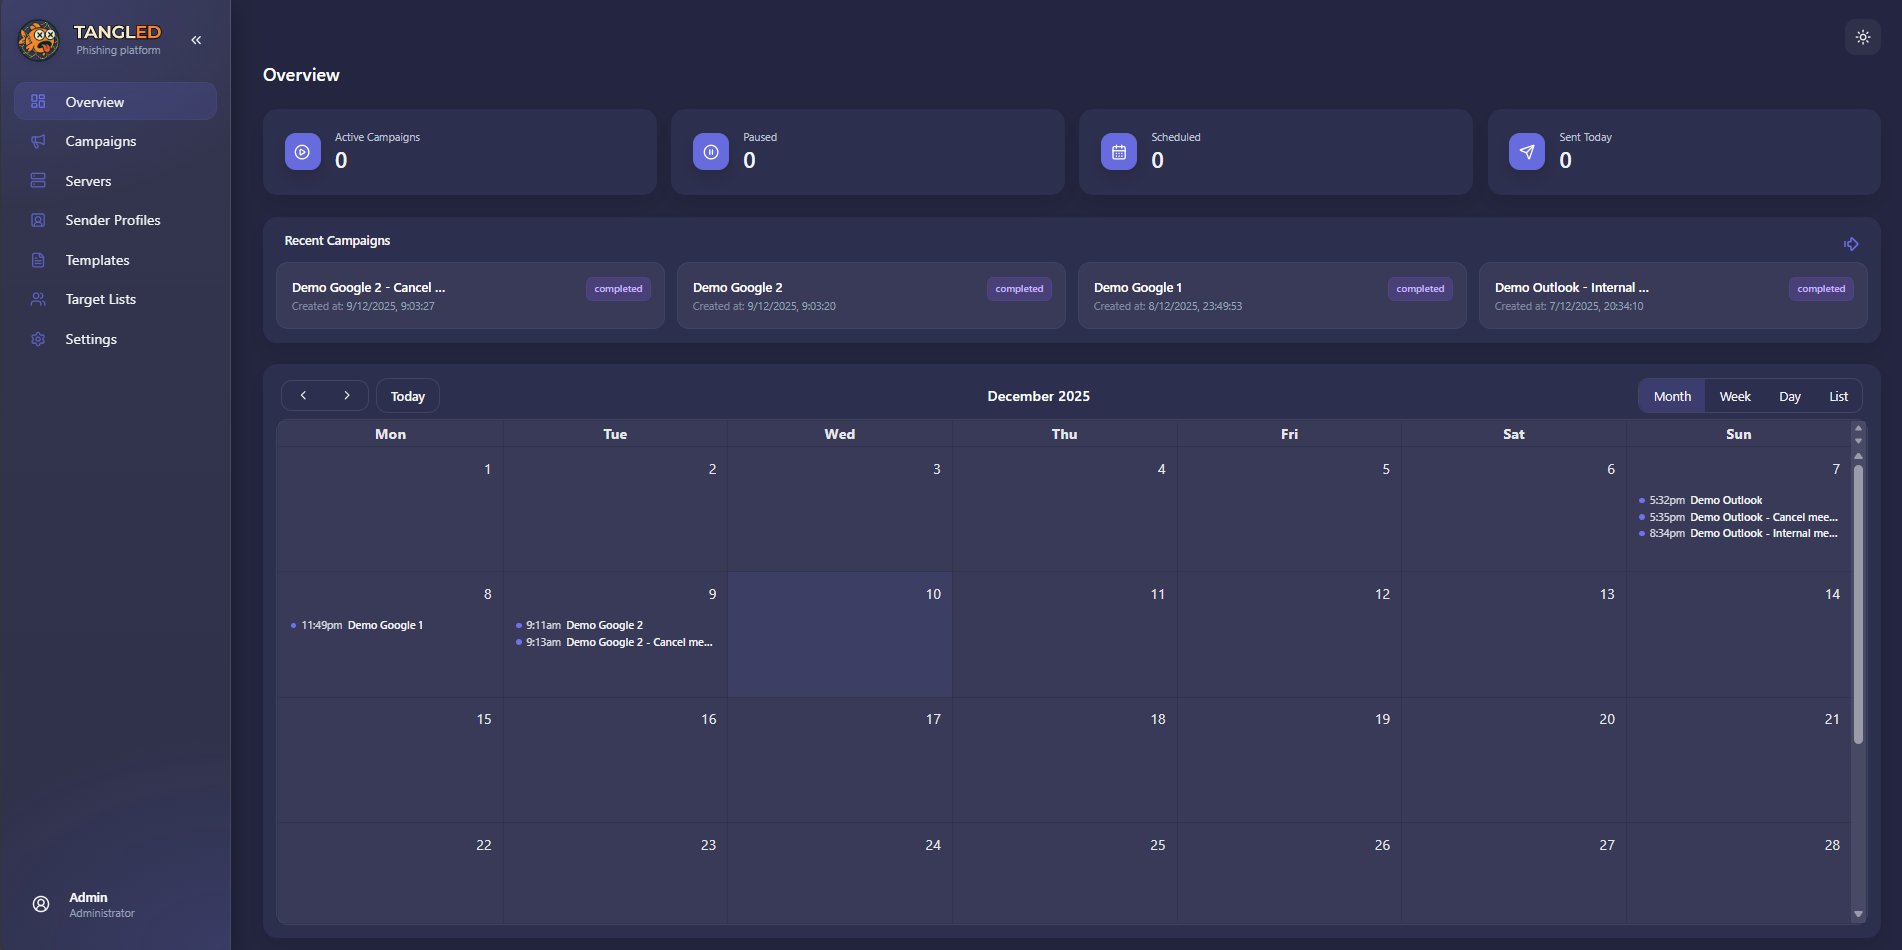
Tangled ist eine Phishing-Plattform, die aus einer Offensive-Security-Perspektive entwickelt wurde.
Sie automatisiert viele Aspekte der Durchführung von Social-Engineering-Kampagnen und nutzt die iCalendar-Rendering-Funktionen von Microsoft Outlook und Gmail (Google Workspace) aus, um gefälschte Meeting-Einladungen zu liefern, die ohne Interaktion automatisch zum Kalender eines Benutzers hinzugefügt werden.
Lies die technische Aufschlüsselung: Missbrauch der automatischen Kalenderverarbeitung für initialen Zugriff und laterale Bewegung.

Eine vollständige Dokumentation findest du auf Gitbook.
Tangled läuft als Docker-Container, daher ist die Installation sehr einfach. Klone zunächst das Repository:
git clone https://github.com/ineesdv/Tangled.git
Konfiguriere dann die Umgebungsvariablen:
cd tangled
cp .env.example .env
nano .env # edit them!
Starte es mit ./start.sh oder einfach durch Ausführen von:
docker-compose up -d
Dadurch werden drei Container gestartet und das Tangled-Frontend auf Port 8080 eingerichtet, wo du dich mit deinen Admin-Anmeldedaten anmelden kannst.
Beiträge und Vorschläge sind immer willkommen! Wenn du einen Fehler findest oder einen Feature-Wunsch hast, kannst du mir gerne eine DM schicken, ein Issue eröffnen oder einen Pull-Request einreichen.
Ich werde die Plattform nach meinen zeitlichen Möglichkeiten weiterentwickeln und Fehler beheben – ich freue mich über neue Ideen.
Diese Plattform ist für Red-Team-Profis und Offensive-Security-Forscher gedacht. Nutze sie ethisch, verantwortungsvoll und in Übereinstimmung mit allen geltenden Gesetzen und Vorschriften.
Dieses Projekt ist unter der Apache License 2.0 lizenziert – siehe LICENSE für Details.
