 iknowjason/edge
Whois for the Cloud: Recon-Tool für die Zuordnung von Cloud-Anbietern. Unterstützt AWS, Azure, Google, Cloudflare und Digital Ocean.

Ermitteln Sie zu einer IP den Cloud-Anbieter und weitere Details basierend auf den veröffentlichten JSON-, CSV- oder Textdaten des Anbieters
Cloud edge ist ein Recon-Tool, das auf die Erkundung von Cloud-Service-Providern spezialisiert ist. Es kann für Cloud-Attribution und Forensik, Pentesting, Bug Bounty, Red Teaming oder allgemeine Forschung und Entwicklung von Cloud-Anbietern eingesetzt werden. Edge lädt automatisch die veröffentlichten IP-Adressbereiche von Cloud-Service-Providern (CSP) (AWS, Azure, GCP, Cloudflare, Digital Ocean) und führt eine Präfixsuche basierend auf der eingegebenen IP-Adresse durch. Es kann in andere Recon-Tools integriert werden. Bei einem Black-Box-Netzwerk-Pentest findet edge schnell heraus, bei welchem Cloud-CSP der Kunde gehostet ist, oder überprüft einfach den Umfang für die Regeln des Engagements. Jeder dieser CSPs veröffentlicht eine Liste aller ihrer IP-Präfixe und/oder Netblöcke. Für Azure und AWS werden die Region/Rechenzentrum und der Dienstname hinzugefügt. Dies ist eine hervorragende Anreicherung für die Bedrohungsaufklärung, die es ermöglicht, IP-Adressen physischen Rechenzentren und Cloud-Diensten zuzuordnen. Cloud Edge kann für Reconnaissance-Workflows nützlich sein, um schnell zu wissen, „womit man es zu tun hat“ – es parst schnell und führt eine Suche basierend auf dem IP-Präfix durch.
Hier sind einige Hinweise zur Funktionsweise des Tools für Ein- und Ausgaben.
Führen Sie Cloud Edge aus, und es werden automatisch alle unterstützten Cloud-Anbieterdateien heruntergeladen. Wenn die Dateien nicht im Arbeitsverzeichnis vorhanden sind, werden sie heruntergeladen:
% ./edge
[INF] Starting Cloud Edge version 0.2.4
[INF] File cloud.json has been downloaded and created
[INF] File aws.json has been downloaded and created
[INF] File cloudflare-ipv4.txt has been downloaded and created
[INF] File cloudflare-ipv6.txt has been downloaded and created
[INF] File digitalocean.csv has been downloaded and created
[INF] File azure.json has been downloaded and created
Wenn Sie offline sind und sie nicht heruntergeladen werden können, überprüfen Sie das Verzeichnis csp-files in diesem Repository. Kopieren Sie sie in das Arbeitsverzeichnis.
Wenn das Tool zum ersten Mal ausgeführt wird, versucht es automatisch, die sechs JSON-, Text- und CSV-Dateien mit IP-Adressbereichen der Cloud-Anbieter herunterzuladen und in das Arbeitsverzeichnis zu laden. So funktioniert es:
Standardmäßig wird versucht, die sechs Dateien von den unten stehenden URLs herunterzuladen, es sei denn, die Dateien sind bereits im Arbeitsverzeichnis vorhanden.
| Provider | Lokale Datei | Remote-URL |
|---|---|---|
| AWS | aws.json | https://ip-ranges.amazonaws.com/ip-ranges.json |
| Azure | azure.json | https://azservicetags.azurewebsites.net/ |
| GCP | cloud.json | https://www.gstatic.com/ipranges/cloud.json |
| Cloudflare | cloudflare-ipv4.txt | https://www.cloudflare.com/ips-v4/# |
| Cloudflare | cloudflare-ipv6.txt | https://www.cloudflare.com/ips-v6/# |
| Digital Ocean | digitalocean.csv | https://digitalocean.com/geo/google.csv |
Cloud Edge prüft jede Datei vor dem Herunterladen. Wenn die Datei bereits existiert, wird sie natürlich nicht erneut heruntergeladen, es sei denn, Sie löschen sie.
Diese sechs Dateien sind in diesem GitHub-Repository im Verzeichnis csp-files enthalten. Da die Cloud-Anbieter ihre Listen häufig aktualisieren, stellen Sie sicher, dass Sie die neuesten Dateien haben, indem Sie die Dateien in Ihrem Arbeitsverzeichnis entfernen: aws.json, azure.json, cloud.json, cloudflare-ipv4.txt, cloudflare-ipv6.txt, digitalocean.csv.
Wenn sie im Arbeitsverzeichnis gefunden werden, werden alle IP-Präfixe in den Speicher geladen. Die Cloud-Anbieter-IP-Bereichsdateien werden immer versucht, aus dem Arbeitsverzeichnis zu laden. Die eigentliche Suche wird mit dem Flag -prefix aktiviert.
Wenn der Modus -dns aktiviert ist, werden DNS-Abfragen für sowohl A- als auch CNAME-Einträge gepuffert, ohne Anzeige, bis alle DNS-Abfragen abgeschlossen sind. Nach Abschluss der Abfragen wird die Ausgabe angezeigt.
Standardmäßig zeigt die Ausgabe Informationsmeldungen an, die mit [INF] beginnen. Dies kann mit dem Flag -silent deaktiviert werden. Die Ausgabe sieht dann so aus:
./edge -single 140.179.144.130
[INF] Single IP prefix lookup of 140.179.144.130
[INF] Matched IP [140.179.144.130] to Cloud Provider via prefix [AWS:140.179.144.128/25]
[INF] Matched IP [140.179.144.130] to Cloud Service [API_GATEWAY] and Region [cn-north-1]
140.179.144.130,Provider:AWS;Prefix:140.179.144.128/25;Region:cn-north-1;Service:API_GATEWAY
Informationsmeldungen teilen Ihnen mit, ob ein Datensatz über einen DNS 'A'-Eintrag, DNS 'CNAME'-Eintrag, ein Zertifikat (crt.sh) oder eine Präfix-Übereinstimmung gefunden wurde. Präfix-Übereinstimmungen geben den erkannten Cloud-Anbieter mit dem passenden Präfix sowie den Cloud-Dienst und die Region an, falls zutreffend. Azure-Regionen werden derzeit nicht erkannt, aber AWS-Regionen schon.
Mit dem Modus -dns oder crt wird die Ausgabe standardmäßig als kommagetrennte Ergebnisse an die Konsole gesendet. Dies erleichtert die Verwendung anderer Tools zum Parsen dieser Ergebnisse.
FQDN,IP,SOURCE,CNAME,DESCRIPTION
-prefix aktiviert ist.Mit dem Modus -prefix und entweder -ip oder -nmap wird die Ausgabe standardmäßig als kommagetrennte Ergebnisse an die Konsole gesendet:
IP,DESCRIPTION
Die IP ist die IP-Adresse und die DESCRIPTION sind die Ergebnisse aus der IP-Adressbereichssuche in den JSON-Dateien der Cloud-Anbieter, falls zutreffend.
Mit dem Modus -ptr und entweder ip oder nmap wird die Ausgabe standardmäßig als kommagetrennte Ergebnisse an die Konsole gesendet:
IP,PTR
Die IP ist die IP-Adresse und die PTR sind die Ergebnisse der DNS-PTR-Abfrage, falls vorhanden.
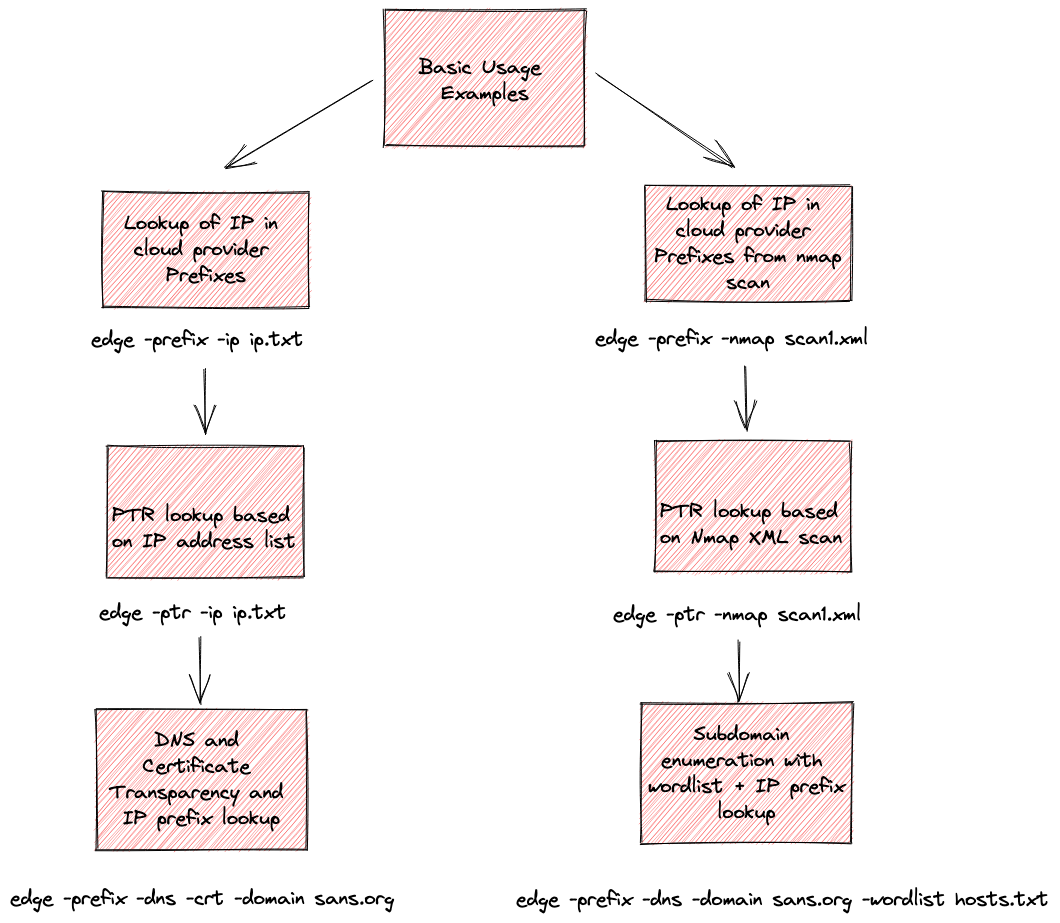
Das Flag -ip signalisiert, eine Liste von IP-Adressen zu durchlaufen und kann im Modus prefix oder ptr verwendet werden. Wenn Sie das Tool mit -ip <hosts.txt> ausführen, erwartet es jede IP-Adresse in einer separaten Zeile und durchläuft die Liste mit Abfragen. Hier ist ein Beispiel für den Dateiinhalt:
user@host:~/demo$ cat ip.txt
3.133.110.237
18.117.232.92
18.221.247.211
3.137.199.52
Das Flag -nmap signalisiert, eine nmap-XML-Datei zu parsen. Es sucht nach jedem Host in der nmap-Scan-Datei, der als "Up" markiert ist. Beispielsweise weist -nmap scan1.xml das Tool an, die Datei scan1.xml zu parsen und nach Hosts zu suchen, die von nmap als "Up" markiert sind. Sie führen es dann mit entweder -ptr oder -prefix aus, um eine IP-Abfrage durchzuführen.
Das Tool führt eine klassische Subdomain-Enumeration durch, indem es eine Wortliste mit Hostnamen durchläuft, ein Hostname pro Zeile. Dies wird im Modus -dns mit -wordlist <hosts.txt> verwendet. Ein Beispiel dafür, wie dies für die Datei hosts.txt aussieht:
