
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CyberQRM — Eine Implementierung des FAIR CRQ Frameworks | Kitploit
Tools/GitHubGitHub/iiamit/cyberqrm
SchwachstellenanalyseBedrohungsanalyseMaschinelles LernenLernen & BildungKuratierte Ressourcen
GitHubiiamit/cyberqrm

CyberQRM

Eine Implementierung des FAIR CRQ Frameworks

Repository anzeigen
316vor 5 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CyberQRM – Quantitatives Cyber-Risikomanagement

Eine lokale Open-Source-Plattform für quantitative Cybersicherheits-Risikobewertung unter Verwendung des FAIR v3.1 (Factor Analysis of Information Risk)-Frameworks. Modellieren Sie Bedrohungen, führen Sie Monte-Carlo-Simulationen durch, messen Sie die Wirksamkeit von Kontrollen und verwalten Sie Risikoportfolios – alles in Ihrem Browser, ohne Cloud-Konto erforderlich.


Funktionen

  • FAIR-basierte Risikomodellierung – definieren Sie Bedrohungsereignishäufigkeit, Verwundbarkeit, Asset-Wert und Verlustereignisauswirkung für jedes Szenario mit Dreieck-, Lognormal- oder Punktverteilungen
  • Multi-Basis-Bewertung von Vermögenswerten – modellieren Sie den Asset-Wert als Summe mehrerer Dimensionen (Wiederbeschaffungskosten, Umsatzauswirkung, regulatorische Exposition, Betriebsunterbrechung, Reputationswert), jede mit ihrer eigenen Verteilung
  • Primär- und Sekundärverlust – FAIR-Standard-Aufteilung der Verlusthöhe in primäre Verlustformen (Produktivität, Reaktion, Ersatz) und sekundäre Verlustformen (Bußgelder und Urteile, Reputationsschaden, Wettbewerbsvorteil), getrennt durch eine Sekundärverlust-Ereignishäufigkeit (SLEF). Formel: LM = PLM + SLEF × SLEM
  • MITRE ATT&CK-Integration – durchsuchen und wählen Sie ATT&CK-Techniken auf den Schritten TEF und Vulnerability aus; erhalten Sie aktive Bereichsvorschläge basierend auf den Verbreitungsstufen der Techniken und der Abdeckung von Gegenmaßnahmen
  • Monte-Carlo-Simulationsengine – Simulationen mit 10.000 Iterationen und konfigurierbaren Seeds für reproduzierbare Ergebnisse
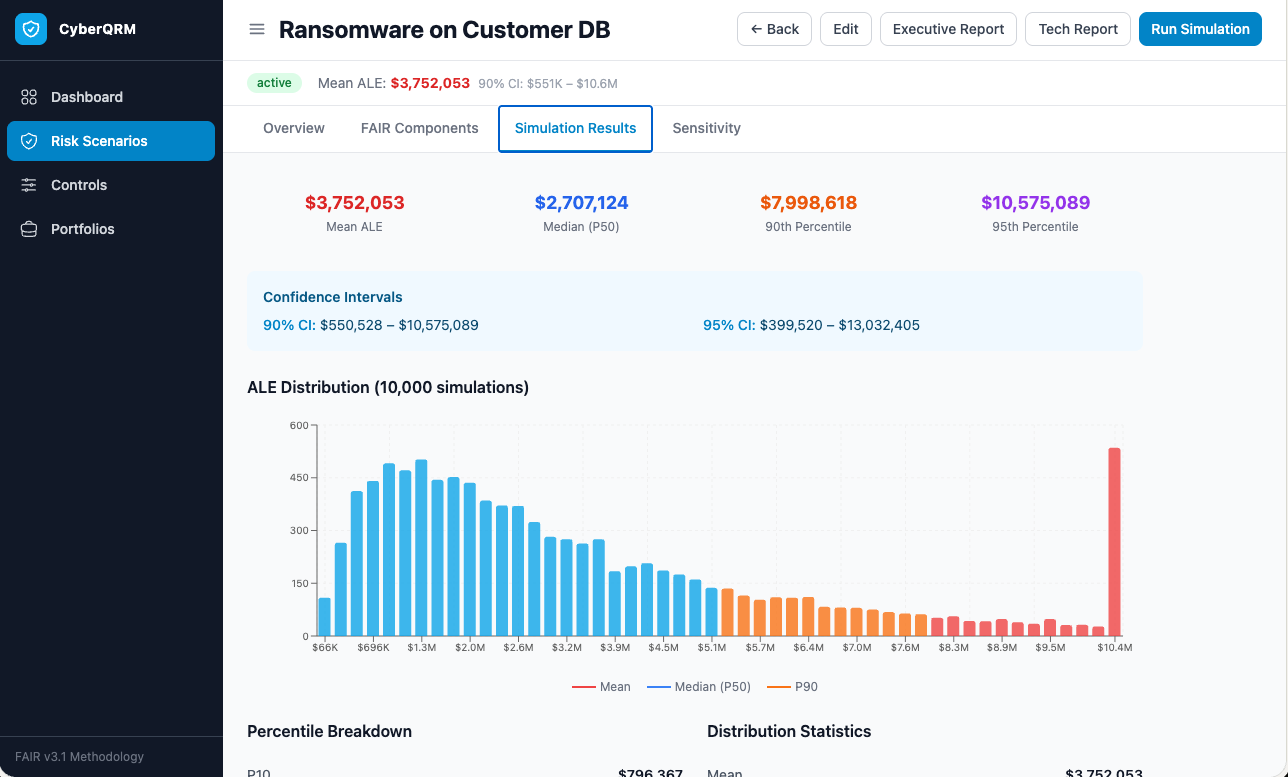
  • Analytik des erwarteten Jahresverlusts (ALE) – Mittelwert, Median, Perzentile (P10–P99) und 90 %/95 %-Konfidenzintervalle
  • Sensitivitäts-/Tornadodiagramme – identifizieren Sie, welche FAIR-Komponenten das meiste Risiko verursachen
  • Wirksamkeitsanalyse von Kontrollen – modellieren Sie aktuelle und vorgeschlagene Kontrollen; berechnen Sie ALE-Reduktion, ROI und Amortisationszeit
  • Portfoliomanagement – mehrere Szenarien zusammenfassen, um organisationsweites Risiko zu verstehen
  • Persistenter lokaler Speicher – SQLite-Datenbank, keine Daten verlassen Ihren Rechner
  • Vollständig offline – nach der Installation ist keine Internetverbindung erforderlich (ATT&CK-Datensatz wird einmalig bei der Installation heruntergeladen)

Screenshots

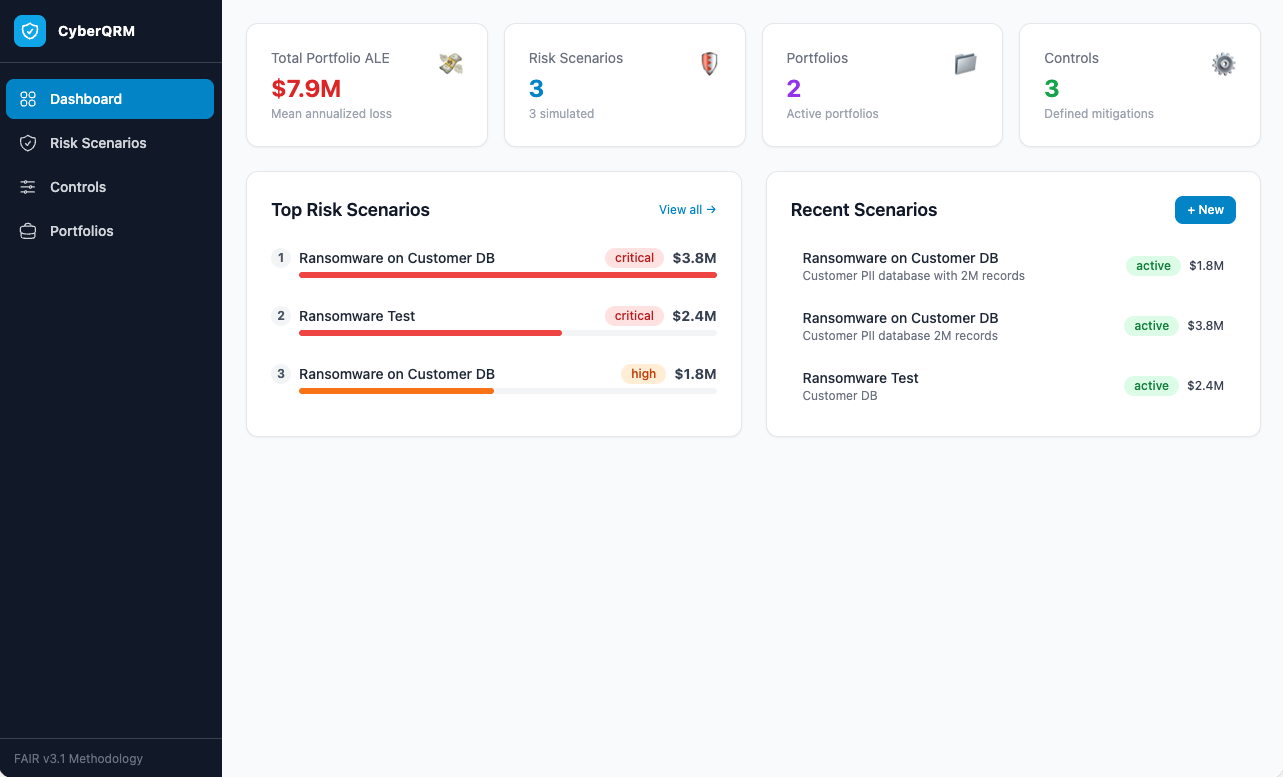
Dashboard

Simulationsergebnisse


Voraussetzungen

AnforderungVersionHinweise
Node.js22.5 oder höherVerwendet das in v22.5 eingeführte integrierte node:sqlite-Modul
npmwird mit Node.js ausgeliefertKeine separate Installation erforderlich

Node.js installieren

  • Offizieller Installer (empfohlen): nodejs.org/en/download – wählen Sie die "Current"- oder "LTS ≥ 22"-Version aus
  • macOS über Homebrew: brew install node
  • Beliebige Plattform über nvm: nvm install 22 && nvm use 22
  • Windows über winget: winget install OpenJS.NodeJS

Installation

macOS / Linux

# Clone the repository
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

# Run the installer (checks Node version, installs all dependencies, downloads ATT&CK data)
chmod +x install.sh
./install.sh

Windows

REM Clone the repository (Git Bash, PowerShell, or any terminal)
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

REM Run the installer (double-click or run from a terminal)
install.bat

Der Installer wird:

  1. Überprüfen, ob Node.js 22.5+ vorhanden ist, und eine hilfreiche Fehlermeldung ausgeben, falls nicht.
  2. Die Abhängigkeiten von npm für root, Backend und Frontend installieren.
  3. Das Verzeichnis backend/data/ für die SQLite-Datenbank erstellen.
  4. Den MITRE ATT&CK Enterprise-Datensatz herunterladen (~30 MB) – falls der Download fehlschlägt, funktioniert die App trotzdem; ATT&CK-Funktionen zeigen "data unavailable" an, bis die Datei vorhanden ist.

Ausführen der App

macOS / Linux

./start.sh

Dies öffnet zwei Terminalfenster (oder Hintergrundprozesse unter Linux ohne Desktop) – eines für die Backend-API und eines für den Frontend-Entwicklungsserver – und öffnet dann automatisch Ihren Browser.

Windows

start.bat

Zwei Konsolenfenster werden geöffnet (Backend und Frontend). Ihr Browser wird nach 5 Sekunden automatisch geöffnet.

Sobald die Anwendung läuft, greifen Sie unter folgenden URLs darauf zu:

DienstURL
Frontendhttp://localhost:5173
Backend APIhttp://localhost:3001
Health checkhttp://localhost:3001/api/health

Falls Port 5173 bereits belegt ist, wechselt Vite automatisch zu 5174.


Funktionsweise

CyberQRM implementiert die FAIR v3.1-Methodik in vier Schritten:

  1. Szenario definieren – Bezeichnung des Assets, Bedrohungsakteurs und Geschäftskontext
  2. FAIR-Parameter festlegen – Verteilungen für TEF, Vulnerability, Asset Value und Loss Impact eingeben
  3. Simulation ausführen – die Engine zieht 10.000 Stichproben aus jeder Verteilung und berechnet ALE
  4. Ergebnisse analysieren – ALE-Perzentile, Sensitivitätstreiber und Kontroll-ROI überprüfen

Erweiterte Szenariomodellierung

Multi-Basis-Bewertung von Vermögenswerten – schalten Sie "Erweitert: Mehrere Bewertungsbasen verwenden" im Asset Value-Schritt um, um separate Verteilungen für jede Wertdimension zu definieren. Die Simulation summiert alle Basen pro Iteration.

Primär- und Sekundärverlust – schalten Sie "Erweitert: In Primär- und Sekundärverlust aufteilen" im Loss Impact-Schritt um, um primäre direkte Kosten und sekundäre, von Stakeholdern auferlegte Kosten (Bußgelder, Reputationsschaden, Wettbewerbsverlust) mit einer bedingten SLEF-Wahrscheinlichkeit zu modellieren. Alle Beträge sind in absoluten USD.

MITRE ATT&CK – öffnen Sie den Technik-Browser auf den Schritten TEF und Vulnerability, um nach Taktik zu filtern, nach Name oder ID zu suchen und relevante Techniken auszuwählen. Die Plattform schlägt TEF-Bereiche basierend auf realen Verbreitungsstufen (entnommen aus Red Canary/CTID-Sichtungen) und Vulnerability-Bereiche basierend auf der Anzahl der von Ihnen implementierten ATT&CK-Gegenmaßnahmen vor.

Die Datenbank wird beim ersten Start automatisch erstellt (backend/data/cyberqrm.db). Alle Daten verbleiben auf Ihrem lokalen Rechner.


Projektstruktur

Tool herunterladen