 hydrasoft/cve-2026-41089-netlogon-rce
Technische Analyse und Proof-of-Concept (PoC) für CVE-2026-41089, eine kritische nicht authentifizierte Remote-Code-Ausführungs-(RCE)-Sicherheitslücke im Windows Netlogon-Dienst, die Domänencontroller betrifft.

Nicht authentifizierte Remote-Codeausführung auf Active-Directory-Domänencontrollern
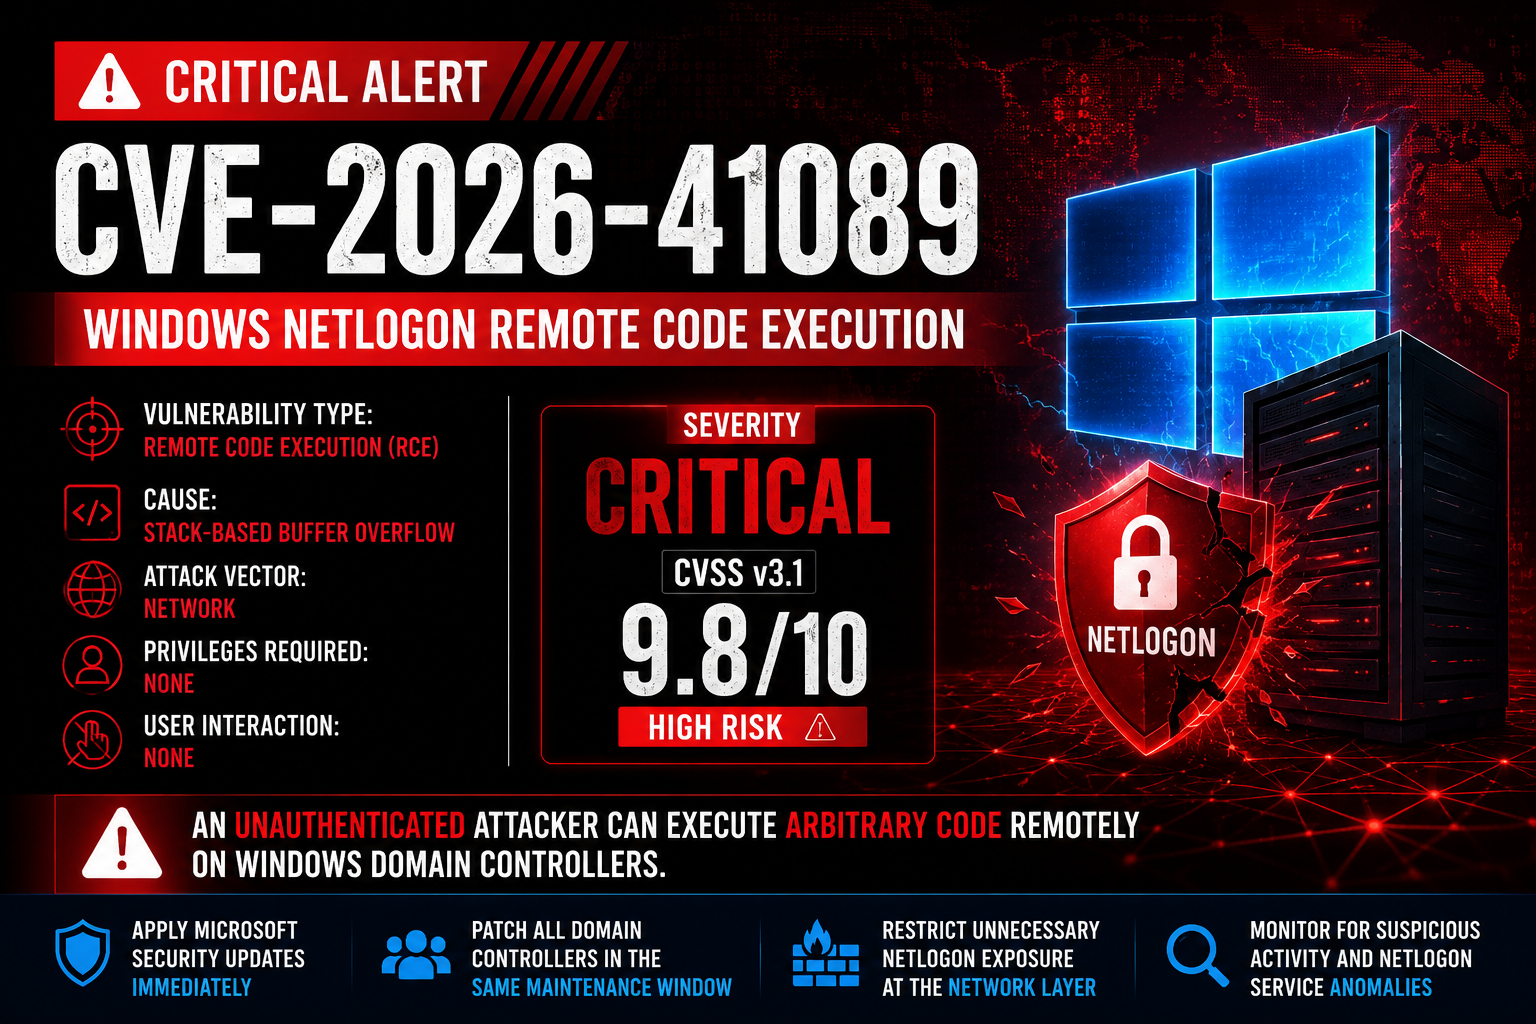
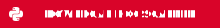

Ich veröffentliche diese technische Analyse von CVE-2026-41089, einer außergewöhnlich kritischen Schwachstelle, die tief im Windows-Netlogon-Dienst liegt. Meine Analyse zeigt, dass die Schwachstelle auf einem schwerwiegenden stackbasierten Pufferüberlauf (CWE-121) beruht. Durch das Senden speziell präparierter, fehlerhafter Anfragen an einen anfälligen Domänencontroller über das Netzwerk kann ein nicht authentifizierter Angreifer eine Speicherbeschädigung erzwingen und nahtlos beliebigen Code auf Systemebene ausführen.
„Wer Netlogon kontrolliert, kontrolliert das Königreich.“
Da diese Schwachstelle keine Benutzerinteraktion und keine vorherige Authentifizierung erfordert, stellt sie ein Albtraumszenario für Unternehmensumgebungen dar. Sie bietet einen direkten, reibungslosen Weg zur vollständigen Kompromittierung von Active Directory und macht sie zu einem Hauptziel für Advanced Persistent Threats (APTs) und Ransomware-Syndikate.
| Technisches Feld | Zugewiesener Wert | Anmerkungen |
|---|---|---|
| CVE-Kennung | CVE-2026-41089 | Offiziell verfolgter Zero-Day |
| Schweregrad | Kritisch (CVSS v3.1: 9.8) | ████████████████████ 100% |
| Schwachstellentyp | CWE-121 | Stackbasierter Pufferüberlauf |
| Betroffene Komponente | Windows Netlogon | Active-Directory-Authentifizierungspipeline |
| Angriffsvektor | Netzwerk | Vollständig entfernte Ausführung |
| Erforderliche Berechtigungen | Keine | Nicht authentifizierte RCE |
Ich habe ein Python-basiertes Diagnoseskript entwickelt, um Ihre Domänencontroller auf Anfälligkeit für diesen Überlauf zu testen, ohne den LSASS-Prozess zum Absturz zu bringen.
# 1. Connectivity & Baseline test (short username, prevents overflow) python3 CVE-2026-41089.py 10.0.50.21 corp.local2. Default overflow vulnerability check (length 130)
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130
3. Aggressive payload test with high timeout for latent networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10
Wenn ein Angreifer irgendwo in Ihrem internen Netzwerk Fuß fasst, ist der Angriffspfad gefährlich kurz:
graph TD
    A[Unauthenticated Attacker] -->|Network Access| B[Locate Domain Controller]
    B -->|Send Crafted Netlogon Packet| C[Trigger Stack Buffer Overflow]
    C -->|Memory Corruption in LSASS| D[Arbitrary Code Execution]
    D --> E[Full Domain Controller Takeover]
E --> F[Complete Active Directory Compromise]Um Ausnutzungsversuche in Ihrer Umgebung zu identifizieren, empfehle ich die aktive Überwachung der folgenden Indicators of Compromise (IoCs):
[!] Unexpected Netlogon service crashes or spontaneous restarts
[!] Abnormal process spawning directly from lsass.exe
[!] Massive spikes in malformed Netlogon requests
[!] Unrecognized authentication anomalies in Windows Event Logs
[!] Suspicious RPC traffic directed at Domain ControllersErgreifen Sie sofort Maßnahmen, um Ihre Infrastruktur zu sichern. Ich empfehle die folgende Checkliste:
lsass.exe angewendet werden.Diese Schwachstellenanalyse und der zugehörige PoC-Code werden ausschließlich für autorisierte defensive Forschung und Systemadministration bereitgestellt.
Die Ausnutzung von CVE-2026-41089 auf Systemen oder Netzwerken ohne ausdrückliche, schriftliche Genehmigung ist streng illegal. Der Autor übernimmt keine Haftung für jeglichen Missbrauch dieser Informationen. Die Bereitstellung von Ransomware, unbefugte laterale Bewegung und die Manipulation von Active Directory haben schwerwiegende rechtliche Konsequenzen. Patchen Sie stets frühzeitig und testen Sie verantwortungsvoll in isolierten Laborumgebungen.
