 huskyhacks/cve-2021-38699-stored-xss
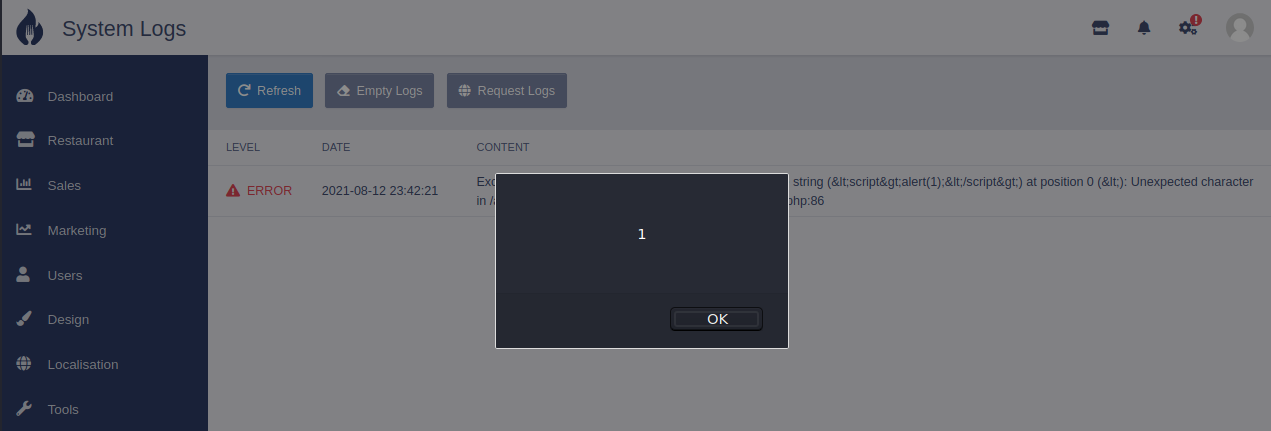
Stored XSS in TastyIgniter v3.0.7 Restaurtant CMS

Gespeichertes authentifiziertes Cross-Site-Scripting existiert in TastyIgniter v3.0.7 Restaurtant CMS im Bereich System Logs der Webanwendung.
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699

August 2021
