
 hidra0x/hidra
Forschungsprojekt zum Jailbreak für A12-Geräte mit iOS 18.7.2, das den AppleJPEGDriver-UAF (CVE-2026-20687) zu einer Kernel-Lese-/Schreib-Primitive verkettet. Noch kein öffentlicher Build.




A12 / iOS 18.7.2 — von AppleJPEGDriver UAF zu Kernel-r/w.
Hidra ist ein Forschungs-Jailbreak-Projekt für A12-Geräte unter iOS 18.7.2. Es baut
auf dem Kernel-UAF in AppleJPEGDriver (CVE-2026-20687) und der kontrollierten
Free/Reclaim-Arbeit in hidgate-poc auf.
Es gibt noch keinen öffentlichen Jailbreak-Build. Hidra ist ein Forschungsprojekt, kein funktionierender Jailbreak. Es bietet derzeit keinen Kernel-Lese-/Schreibzugriff, umgeht PAC/PPL/SPTM noch nicht und installiert nichts. Forschungs-Builds nicht auf dem Haupttelefon ausführen.
„Panik ist nicht das Ende. Sie ist der Beweis, dass wir bereits im Kern sind.“ Crash → Control → Jailbreak.
Der erste Pfad (IOHIDFamily, CVE-2026-28992) führt auf dem erreichbaren
SPU-Provider nur zu einem Absturz: Das freigegebene Objekt liegt provider-seitig und copyEvent liefert
auf diesem Ziel nie ein Event. Der zweite Pfad (AppleJPEGDriver,
CVE-2026-20687) ist anders:
0x58-Dekodier-ABI funktioniert;kIOReturnTimeout getrieben werden;JpegRequest kann mit einer Anfrage desselben Typs zurückgewonnen werden;Das reicht aus, um mit dem Aufbau eines Kernel-Primitivs zu beginnen. Es reicht noch nicht für einen Jailbreak.
Der Open-Source-Einstiegs-PoC ist MOON Probe:
hidgate-poc/PoC/applejpeg.
Er demonstriert den Userclient, die 0x58-ABI und den verzögerten UAF.
Eine per Sideload installierte App öffnet AppleJPEGDriver Typ 0, reicht asynchrone Dekodierungen ein und
erzwingt eine synchrone Dekodierung bis zum 10-Sekunden-Timeout. Dies funktioniert bereits auf
dem Testgerät.
Der Timeout gibt ein JpegRequest frei, während sein eingebetteter Queue-Knoten im
per-Codec-Vektor verbleibt. Eine Allokation desselben Typs ersetzt das freigegebene Objekt. Das nächste
Ziel ist, dies in eines der folgenden umzuwandeln:
JpegRequest;IOSurface oder IOUserClient der Anfrage;Der *(*(request+0)+0x28)()-Pfad des öffentlichen PoC ist auf A12 PAC-geschützt
(autda + blraa), daher ist eine gefälschte Vtable nicht der erste Schritt.
Ein Kernel-Lesezugriff oder ein Seitenkanal muss den Kernel-Slide und die Adressen
der vom Primitiv verwendeten Objekte offenlegen. Die Standard-Oberflächen proc_pidfdinfo,
mach_port_kobject und mach_vm_region sind unter 18.7.2 sauber.
A12 ist arm64e. Der Kernel verwendet PAC für Funktionszeiger und Datenzeiger. Hidra benötigt entweder ein Signierungs-Gadget/ein Orakel, einen rein datenbasierten Pfad, der authentifizierte Zeiger vermeidet, oder ein Leck eines gültigen signierten Zeigers.
Kernel-Text und Seitentabellen sind geschützt. Das Projekt benötigt einen rein datenbasierten Seitentabellen-Angriff, einen PPL-Bypass oder ein unterstütztes Kernel-Patch-Primitiv, bevor es einen Bootstrap installieren kann.
Das erste Ziel ist ein semi-tethered Jailbreak: Das Gerät startet normal, der Benutzer führt die Hidra-App nach einem Neustart aus, und der Bootstrap wird erneut angewendet. Eine untethered Persistenz ist ein späteres Ziel.
Das Paket wird ausgeliefert als:
Der PC-seitige Harness befindet sich in loader/. Er implementiert die
Semi-tethered-Schleife:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
Es verwendet pymobiledevice3 für USB-Geräteinformationen, App-Start und Syslog. Der aktuelle Agent ist CandProbe, der HIDRA_STAGE0_DONE bis HIDRA_STAGE8_DONE ausgibt. HIDRA_JAILBROKEN ist reserviert, bis ein echtes Kernel-Primitive verfügbar ist.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
Der Loader ist kein Jailbreak für sich. Er ist der Transport- und Test-Loop für die fehlenden S4-S7-Stufen.
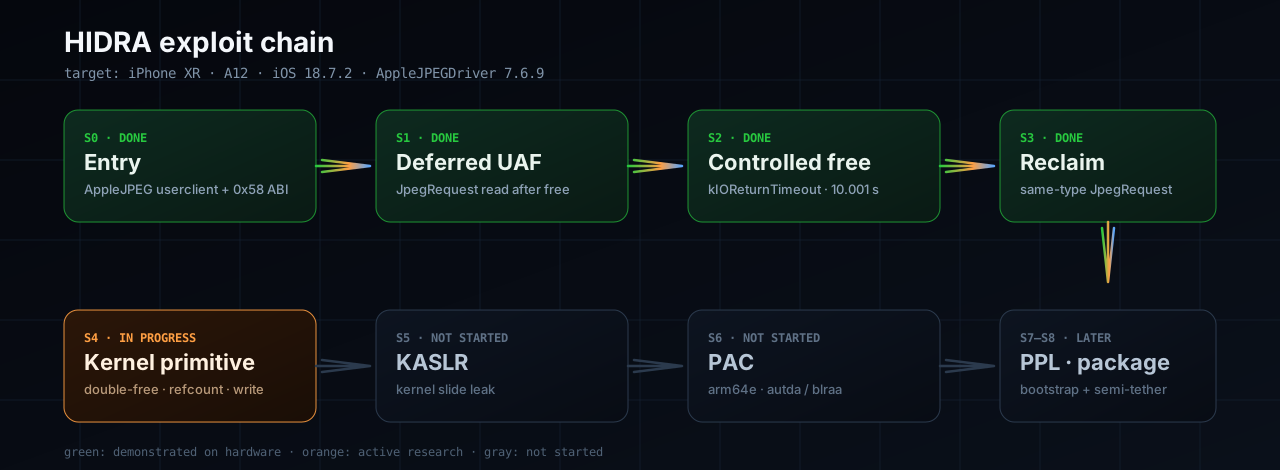
| Stufe | Komponente | Zustand |
|---|---|---|
| S0 | Entry-App + AppleJPEG userclient | FERTIG |
| S1 | Verzögerte JpegRequest UAF | FERTIG |
| S2 | Kontrollierte 10-s-Freigabe | FERTIG |
| S3 | Reclaim gleichen Typs | FERTIG |
| S4 | Double-Free / Write-Primitive | IN ARBEIT |
| S5 | KASLR + PAC | NICHT BEGONNEN |
| S6 | PPL / SPTM + Persistenz | NICHT BEGONNEN |
| S7 | Paket / Bootstrap | NICHT BEGONNEN |
Die detaillierte Kontrollleiter befindet sich in
hidgate-poc/docs/kernel-control.md.
Neuestes Ergebnis: jpegclose (Schließen des userclient während eines Sync-Decodes)
reproduziert die far=0x308 UAF ohne Kamera. Der gepaarte Reclaim verfehlt
weiterhin den Slot (x12=0), daher bleibt S4 offen.
| Gerät | SoC | iOS | Zustand |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | Primäres Testgerät |
| iPhone XS / XS Max | A12 | 18.7.x | Ungetestet; gleiche kext-Familie wahrscheinlich |
| iPhone 11 / SE 2 | A13 | 18.7.x | Ungetestet; teilt möglicherweise den Treiber |
| iPhone 12 und neuer | A14+ | beliebig | Anfangs nicht unterstützt |
| iOS 18.7.7+ / 26.4+ | — | — | Gepatcht, nicht unterstützt |
Das Projekt beginnt mit dem Gerät, das wir testen können: iPhone XR auf 18.7.2. Unterstützung für andere A12/A13-Geräte wird erst hinzugefügt, nachdem das Kernel-Primitive stabil ist.
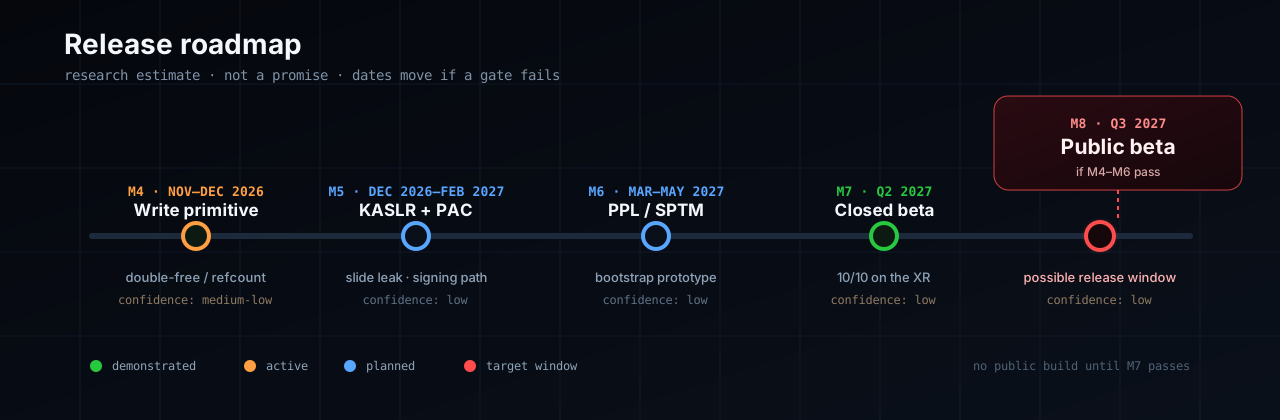
Es gibt kein versprochenes Release-Datum. Das untenstehende Datum ist eine Forschungs-Schätzung und wird sich verzögern, falls eine Stufe fehlschlägt.
| Meilenstein | Zielzeitraum | Exit-Kriterium | Konfidenz |
|---|---|---|---|
| M4 | Nov–Dez 2026 | reproduzierbares Double-Free oder Write-Primitive | mittel-niedrig |
| M5 | Dez 2026–Feb 2027 | KASLR-Leak + PAC-Bypass oder Data-Only-Pfad | niedrig |
| M6 | Mär–Mai 2027 | PPL/SPTM-Bypass + Bootstrap-Prototyp | niedrig |
| M7 | Q2 2027 | Closed Beta auf iPhone XR 18.7.2 | niedrig |
| M8 | Q3 2027 | Public Beta, falls M4–M6 bestehen | niedrig |
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
