 henrypp/simplewall
Einfaches Werkzeug zur Konfiguration der Windows Filtering Platform (WFP), mit dem Sie die Netzwerkaktivität auf Ihrem Computer konfigurieren können.

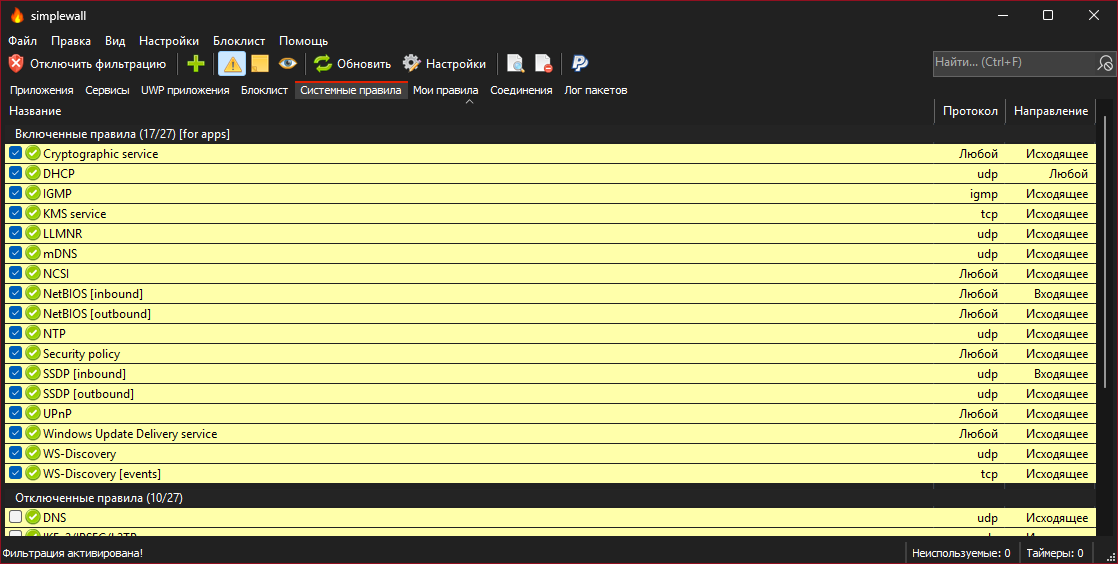
<h1 align="center">simplewall</h1> <p align="center"> <a href="https://github.com/henrypp/simplewall/releases"><img src="https://img.shields.io/github/v/release/henrypp/simplewall?style=flat-square&include_prereleases&label=version" /></a> <a href="https://github.com/henrypp/simplewall/releases"><img src="https://img.shields.io/github/downloads/henrypp/simplewall/total.svg?style=flat-square" /></a> <a href="https://github.com/henrypp/simplewall/issues"><img src="https://img.shields.io/github/issues-raw/henrypp/simplewall.svg?style=flat-square&label=issues" /></a> <a href="https://github.com/henrypp/simplewall/graphs/contributors"><img src="https://img.shields.io/github/contributors/henrypp/simplewall?style=flat-square" /></a> <a href="https://github.com/henrypp/simplewall/blob/master/LICENSE"><img src="https://img.shields.io/github/license/henrypp/simplewall?style=flat-square" /></a> </p> <p align="center"> <i>Definitiv für fortgeschrittene Benutzer.</i> </p> ------- <p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/1534/2f4341076ad8084f826a83d6237d6df3d5c91d94bf00f2aa26ea9334c6c16892.png" /> </p> ### Beschreibung: Einfaches Tool zur Konfiguration der [Windows Filtering Platform (WFP)](https://docs.microsoft.com/en-us/windows/win32/fwp/windows-filtering-platform-start-page), mit der Sie die Netzwerkaktivität auf Ihrem Computer konfigurieren können. Die leichte Anwendung ist weniger als ein Megabyte groß und kompatibel mit Windows 7 SP1 und höheren Betriebssystemen. Sie können entweder die Installer- oder die portable Version herunterladen. Für die korrekte Funktion benötigen Sie Administratorrechte. ### Anmerkung: Beachten Sie, dass simplewall keine Steuerungs-UI für die Windows-Firewall ist und auf keiner Ebene mit der Windows-Firewall interagiert. Es arbeitet über die Windows Filtering Platform (WFP), eine Reihe interner APIs und Systemdienste, die eine Plattform zum Erstellen von Netzwerkfilteranwendungen bieten. Die Windows Filtering Platform ist eine Entwicklungstechnologie und keine Firewall an sich, aber simplewall ist das Werkzeug, das diese Technologie nutzt. ### Funktionen: - Einfache Oberfläche ohne lästige Pop-ups - [Regeleditor](https://github.com/henrypp/simplewall#rules-editor) (eigene Regeln erstellen) - [Interne Blocklist](https://crazymax.dev/WindowsSpyBlocker/blocking-rules/simplewall/) (Windows-Spyware/Telemetrie blockieren) - Informationen zu verworfenen Paketen mit Benachrichtigung und Protokollierung in eine Datei (Win7+) - Informationen zu erlaubten Paketen mit Protokollierung in eine Datei (Win8+) - Unterstützung für das Windows-Subsystem für Linux (WSL) - Windows Store-Unterstützung (Win8+) - Unterstützung für Windows-Dienste - Kostenlos und Open Source - Unterstützung für Lokalisierung - IPv6-Unterstützung ``` To activate portable mode, create "simplewall.ini" in application folder, or move it from "%APPDATA%\Henry++\simplewall". ``` ### Systemanforderungen: - Windows 7, 8, 8.1, 10, 11 64-bit/ARM64 - Eine SSE2-fähige CPU - <s>KB2533623</s> [KB3063858](https://www.microsoft.com/en-us/download/details.aspx?id=47442) Update für Windows 7 war erforderlich ### Spenden: - [Bitcoin](https://www.blockchain.com/btc/address/1LrRTXPsvHcQWCNZotA9RcwjsGcRghG96c) (BTC) - [Ethereum](https://www.blockchain.com/explorer/addresses/eth/0xe2C84A62eb2a4EF154b19bec0c1c106734B95960) (ETH) - [Yandex Money](https://yoomoney.ru/to/4100115776040583) (RUB) - [Paypal](https://paypal.me/henrypp) (USD) ### GPG-Signatur: Binärdateien haben eine GPG-Signatur `simplewall.exe.sig` im Anwendungsordner. - Öffentlicher Schlüssel: [pubkey.asc](https://raw.githubusercontent.com/henrypp/builder/master/pubkey.asc) ([pgpkeys.eu](https://pgpkeys.eu/pks/lookup?op=index&fingerprint=on&search=0x5635B5FD)) - Schlüssel-ID: 0x5635B5FD - Fingerabdruck: D985 2361 1524 AB29 BE73 30AC 2881 20A7 5635 B5FD ### Bewertungen von Idioten: [<img src="https://assets.kitploit.com/production/public/readmes/1534/13d308a2e930f71ee6dd9c8424c9af55e141b7c85a23b4f9955c4271c547554d.png" />](https://alternativeto.net/software/simplewall-firewall/about/) Schau sie dir an, er weiß nichts über [.gitmodules](https://github.com/henrypp/simplewall/blob/master/.gitmodules) und wie man sie benutzt, lol. PS: Ohne Idioten wären wir nicht lustig, ja! ### Installation: Bei der Installation von Regeln können Sie zwischen zwei Modi wählen: - Dauerhafte Regeln – Regeln bleiben aktiv, bis Sie sie <a href="#uninstall">manuell deaktivieren</a>. - Temporäre Regeln – Regeln werden nach dem nächsten Neustart zurückgesetzt. ### Deinstallation: Wenn Sie simplewall deinstallieren, bleiben alle zuvor konfigurierten Filter im System aktiv. Um alle von simplewall erstellten Filter zu entfernen, starten Sie simplewall und klicken Sie auf die Schaltfläche "Disable filters". ### Befehlszeile: ~~~ -install - enable filtering. -install -temp - enable filtering until next reboot. -install -silent - enable filtering without prompt. -uninstall - remove all installed filters. ~~~ ### Regeleditor: simplewall hat zwei Arten von benutzerdefinierten Regeln: - **Globale Regeln:** Regel gilt für alle Anwendungen. - **Spezielle Regeln:** Regel gilt nur für bestimmte Anwendungen. <img src="https://assets.kitploit.com/production/public/readmes/1534/64f8e5c2a0c2fa204efd03b60e0436ec939e712c9a314dd710b70ada19fff512.png" /> ### Regelsyntax-Format: Um Regelanwendungen festzulegen, öffnen Sie die Regel und navigieren Sie zum Tab 'Apps'. <details> <summary>Regelsyntax-Format:</summary> --- - IP-Adressen `192.168.0.1; 192.168.0.1; [fc00::]` - IP-Adressen mit Port `192.168.0.1:80; 192.168.0.1:443; [fc00::]:443;` - IP-Bereiche `192.168.0.1-192.168.0.255; 192.168.0.1-192.168.0.255;` - IP-Bereiche (mit Port) `192.168.0.1-192.168.0.255:80; 192.168.0.1-192.168.0.255:443;` (v2.0.20+) - IP mit Präfixlängen (CIDR) `192.168.0.0/16; 192.168.0.0/24; fe80::/10` - Ports `21; 80; 443;` - Portbereiche `20-21; 49152-65534;` _Um mehr als eine IP, einen Port und/oder Host anzugeben, verwenden Sie Semikolon._ --- </details> <details> <summary>IPv4-CIDR-Blöcke:</summary> --- | Adressformat | Maske | | -------- | ------- | | a.b.c.d/32 | 255.255.255.255 | | a.b.c.d/31 | 255.255.255.254 | | a.b.c.d/30 | 255.255.255.252 | | a.b.c.d/29 | 255.255.255.248 | | a.b.c.d/28 | 255.255.255.240 | | a.b.c.d/27 | 255.255.255.224 | | a.b.c.d/26 | 255.255.255.192 | | a.b.c.d/25 | 255.255.255.128 | | a.b.c.0/24 | 255.255.255.0| | a.b.c.0/23 | 255.255.254.0| | a.b.c.0/22 | 255.255.252.0| | a.b.c.0/21 | 255.255.248.0| | a.b.c.0/20 | 255.255.240.0| | a.b.c.0/19 | 255.255.224.0| | a.b.c.0/18 | 255.255.192.0| | a.b.c.0/17 | 255.255.128.0| | a.b.0.0/16 | 255.255.0.0| | a.b.0.0/15 | 255.254.0.0| | a.b.0.0/14 | 255.252.0.0| | a.b.0.0/13 | 255.248.0.0| | a.b.0.0/12 | 255.240.0.0| | a.b.0.0/11 | 255.224.0.0| | a.b.0.0/10 | 255.192.0.0| | a.b.0.0/9 | 255.128.0.0| | a.0.0.0/8 | 255.0.0.0| | a.0.0.0/7 | 254.0.0.0| | a.0.0.0/6 | 252.0.0.0| | a.0.0.0/5 | 248.0.0.0| | a.0.0.0/4 | 240.0.0.0| | a.0.0.0/3 | 224.0.0.0| | a.0.0.0/2 | 192.0.0.0| | a.0.0.0/1 | 128.0.0.0| | 0.0.0.0/0 | 0.0.0.0| --- </details> <details> <summary>IPv6-CIDR-Blöcke:</summary> --- [IPv6-CIDR-Blöcke](https://www.mediawiki.org/wiki/Help:Range_blocks/IPv6) --- </details> ### FAQ: #### F: Werden Internetverbindungen blockiert, wenn simplewall nicht läuft? A: Ja. Installierte Filter funktionieren auch, wenn simplewall beendet wurde. #### F: Welche Apps werden in der Standardkonfiguration blockiert? A: Standardmäßig blockiert simplewall **alle** Anwendungen. Sie müssen keine benutzerdefinierten Regeln erstellen, um bestimmte Anwendungen zu blockieren. #### F: Ist es sicher, simplewall zusammen mit der Windows-Firewall zu verwenden? A: Ja. Sie müssen die Windows-Firewall nicht deaktivieren. Diese beiden Firewalls arbeiten unabhängig voneinander. #### F: Wie kann ich die Blocklist vollständig deaktivieren? A: Öffnen Sie `Einstellungen` -> `Blocklist` und klicken Sie dann auf die Optionsfelder mit der Bezeichnung `Deaktivieren`. #### F: Wo ist der Blacklist-Modus? A: Die Blacklist wurde vor langer Zeit aufgrund von Nutzlosigkeit entfernt. Aber wenn Sie sie benötigen, können Sie sie weiterhin konfigurieren. <details> <summary>Lösung: Blacklist-Modus in simplewall konfigurieren:</summary> --- 1) Öffnen Sie `Einstellungen` -> `Regeln` 2) Deaktivieren Sie die Optionen `Alle ausgehenden Verbindungen blockieren` und `Alle eingehenden Verbindungen blockieren`. 3) Erstellen Sie eine benutzerdefinierte Regel (grünes Kreuz in der Symbolleiste) mit der Aktion Blockieren, beliebiger Richtung, dem Namen `Verbindung blockieren` und leeren Regeln für Remote und Lokal. 4) Sie können diese Regel für Apps zuweisen, denen Sie den Netzwerkzugriff blockieren möchten. --- </details> #### F: Warum hat mein Netzwerksymbol ein Ausrufezeichen? A: Wenn Sie mit einem Netzwerk verbunden sind, überprüft Windows die Internetverbindung mittels Active Probing. Diese Funktion wird als NCSI (Network Connectivity Status Indicator) bezeichnet. Sie können dieses Problem auf eine der folgenden Weisen lösen: <details> <summary>Lösung 1: NCSI über interne Systemregel aktivieren:</summary> --- 1) Öffnen Sie den Tab `Systemregeln`. 2) Erlauben Sie die Regel `NCSI` (standardmäßig aktiviert). --- </details> <details> <summary>Lösung 2: NCSI über die Systemregistrierung deaktivieren:</summary> --- Erstellen Sie `Disable NCSI.reg` und importieren Sie es in die Registrierung. ```reg Windows Registry Editor Version 5.00 [HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkConnectivityStatusIndicator] "NoActiveProbe"=dword:00000001 "DisablePassivePolling"=dword:00000001 ``` --- </details> <details> <summary>Lösung 3: NCSI über die Gruppenrichtlinie deaktivieren:</summary> --- 1) Starten Sie den Gruppenrichtlinien-Editor (`gpedit.msc`). 2) Gehen Sie zu `Computerkonfiguration -> Administrative Vorlagen -> System -> Internetkommunikationsverwaltung -> Internetkommunikationseinstellungen`. 3) Doppelklicken Sie auf `Windows-Tests des Netzwerkverbindungsstatus-Indikators deaktivieren` und wählen Sie dann Aktiviert. Klicken Sie auf OK. 4) Öffnen Sie die Eingabeaufforderung (Admin) und geben Sie `gpupdate /force` ein, um die Änderungen an den Gruppenrichtlinien zu erzwingen. --- </details> #### F: Wie kann ich die Windows-Firewall deaktivieren? Starten Sie die Eingabeaufforderung _als Administrator_ und geben Sie die folgenden Befehle ein. <details> <summary>Windows-Firewall-Profile deaktivieren:</summary> --- ~~~bat netsh advfirewall set allprofiles state off ~~~ --- </details> <details> <summary>Windows-Firewall-Profile aktivieren:</summary> --- ~~~bat netsh advfirewall set allprofiles state on ~~~ --- </details> #### F: Wie kann ich alle Filterinformationen anzeigen? Starten Sie die Eingabeaufforderung _als Administrator_ und geben Sie die folgenden Befehle ein. <details> <summary>Filterinformationen in eine Datei `filters.xml` ausgeben:</summary> --- ~~~bat cd /d %USERPROFILE%\Desktop netsh wfp show filters ~~~ --- </details> <details> <summary>Informationen zu Anbietern, Callouts und Ebenen in eine Datei `wfpstate.xml` ausgeben:</summary> --- ~~~bat cd /d %USERPROFILE%\Desktop netsh wfp show state ~~~ --- </details> Öffnen Sie sie in einem beliebigen Texteditor und studieren Sie sie. #### F: Wie behebe ich den Internetzugriff für Windows Update? <details> <summary>Windows 10 und höher:</summary> --- Öffnen Sie das Hauptfenster-Menü `Einstellungen` -> `Regeln` -> `Windows Update erlauben`. <br /> Dies funktioniert nach der Methode, die [hier](https://github.com/henrypp/simplewall/issues/677) beschrieben ist. --- </details> <details> <summary>Windows 8.1:</summary> --- Öffnen Sie das Hauptfenster, navigieren Sie zum Tab `Systemregeln` und aktivieren Sie dann die Regel `Windows Update-Dienst`. --- </details> #### F: Andere Fragen: - [Integration des Windows-Sicherheitscenters (unmöglich)](https://stackoverflow.com/questions/3698285/how-can-i-tell-the-windows-security-center-that-im-an-antivirus/3698375#3698375) <details> <summary>Undokumentierte Optionen:</summary> --- ~~~ini IsSaveAppsWithEnvironment=TRUE # 4.0+ IsNetworkMonitorEnabled=TRUE IsInternalRulesDisabled=FALSE IsBackupProfile=TRUE BackupPeriod=BACKUP_HOURS_PERIOD BackupTimestamp=0 IsOCSPEnabled=FALSE UseStealthMode=TRUE ~~~ </details> --- - Webseite: [github.com/henrypp](https://github.com/henrypp) - Support: [email protected] --- (c) 2016-2026 Henry++
