 hackersroot/cve-2026-76581-detector
Sicherer passiver Detektor zur Identifizierung von WPMU DEV Dashboard-Versionen, die von CVE-2026-76581 betroffen sind.

Ein sicheres, passives Python-Erkennungstool zur Identifizierung von WordPress-Installationen, die eine von CVE-2026-76581 betroffene Version des WPMU DEV Dashboard ausführen.
Das Erkennungstool nutzt die Authentifizierungsumgehung nicht aus, fordert keine HMAC-Werte an oder replayt diese und erstellt keine Administrator-Sitzung.
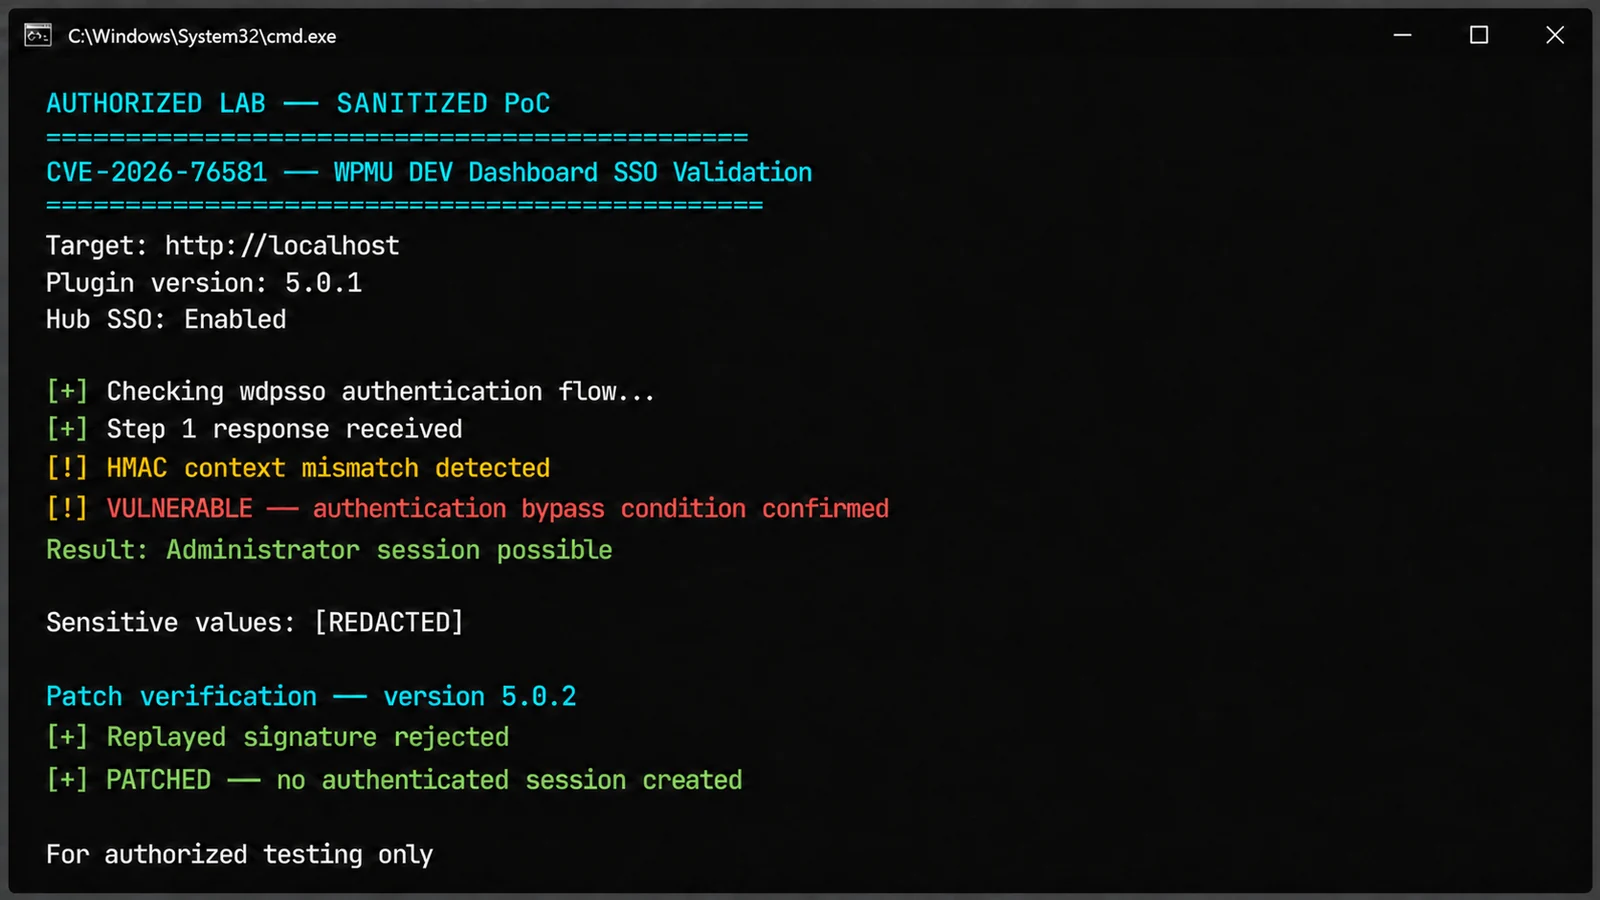
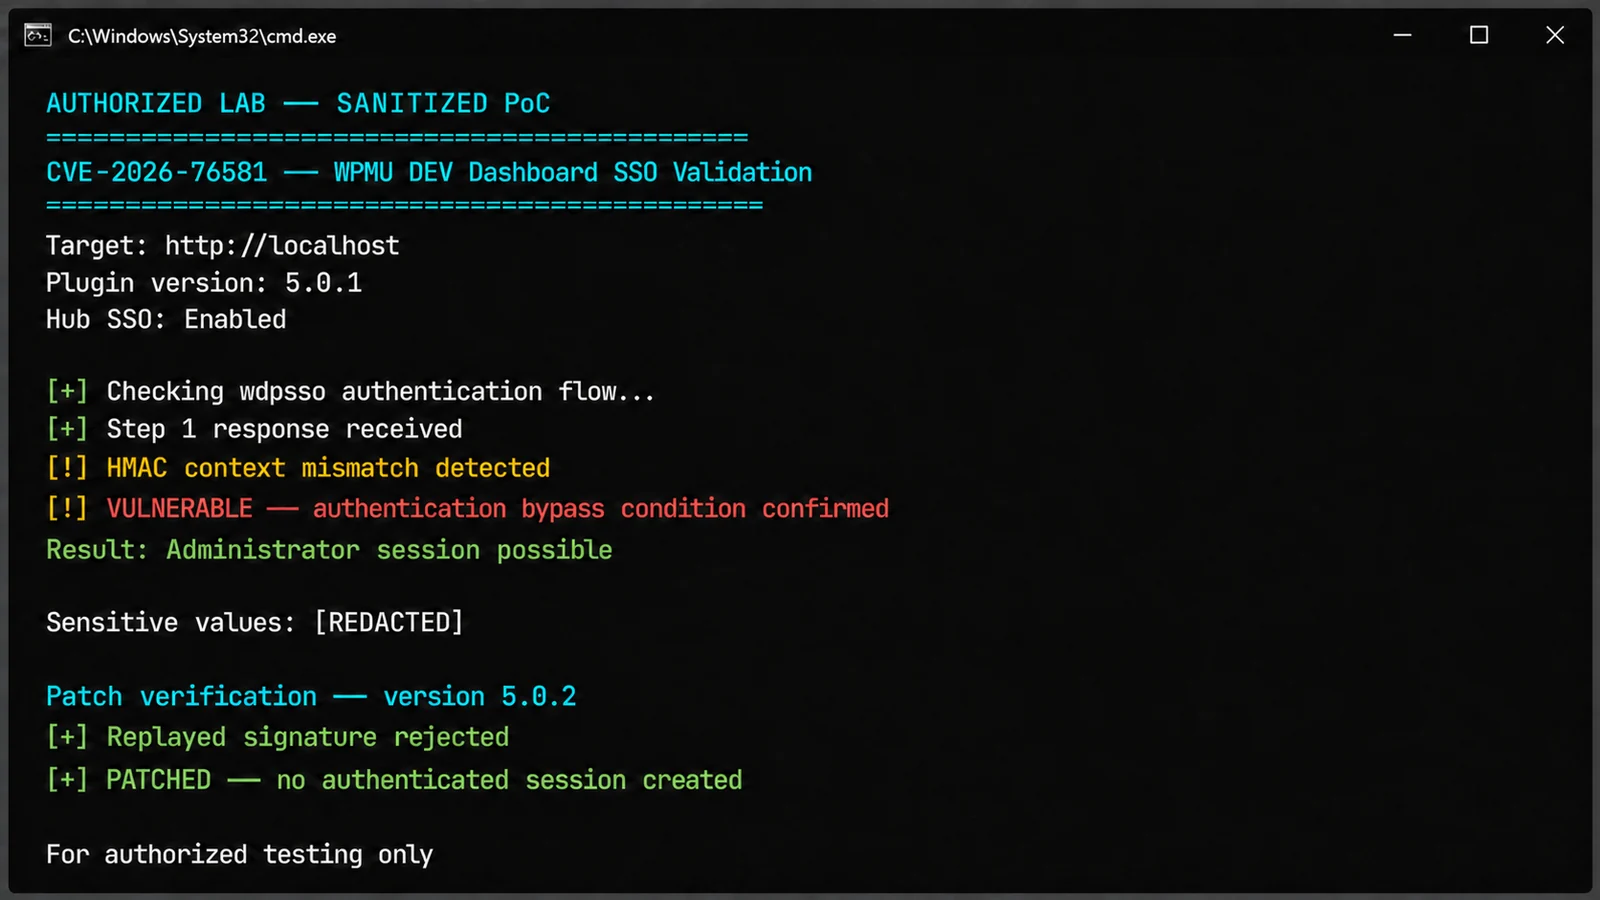
Der Screenshot ist eine bereinigte Demonstration zu Bildungszwecken. Er enthält kein echtes Ziel, keinen Payload, kein Authentifizierungstoken und keine Zugangsdaten.
| Feld | Information |
|---|
| CVE | CVE-2026-76581 |
| Produkt | WPMU DEV Dashboard |
| Plugin-Slug | wpmudev-updates |
| Schwachstelle | Authentifizierungsumgehung |
| CVSS | 9.8 - Kritisch |
| Betroffene Versionen | 5.0.1 und früher |
| Gepatchte Version | 5.0.2 |
Der Fehler wird durch eine inkonsistente HMAC-Nachrichtenkonstruktion im Hub-SSO-Ablauf verursacht. Eine erfolgreiche Ausnutzung erfordert außerdem eine verbundene WPMU-DEV-Site mit aktiviertem Hub-SSO. Dieses Projekt führt diesen Authentifizierungsablauf bewusst nicht aus.
Localhost mit öffentlichen Metadaten prüfen:
python CVE-2026-76581-detector.py http://localhost
Für das zuverlässigste Ergebnis lesen Sie den installierten Plugin-Header direkt aus.
XAMPP unter Windows:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"
WAMP unter Windows:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"
Linux:
python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress
Autorisierte passive Remote-Prüfung:
python3 CVE-2026-76581-detector.py https://authorized-site.example
JSON-Ausgabe:
python3 CVE-2026-76581-detector.py http://localhost --json
WPMU DEV Dashboard 5.0.1 oder früher wurde eindeutig identifiziert. Die installierte Version liegt innerhalb des betroffenen Bereichs. Dies bedeutet nicht, dass Hub-SSO aktiviert ist oder dass eine Kontokompromittierung nachgewiesen wurde.
Die erkannte Plugin-Version ist 5.0.2 oder neuer.
Zuverlässige Versionsnachweise waren nicht verfügbar. Dies kann passieren, wenn öffentliche Metadaten blockiert sind, die Site nicht erreichbar ist oder das Plugin ein nicht standardmäßiges Layout verwendet. Ein nicht schlüssiges Ergebnis beweist nicht, dass die Site sicher ist. Verwenden Sie --wordpress-path, wenn lokaler Dateisystemzugriff verfügbar ist.
Wenn eine betroffene Version erkannt wird:
| Code | Bedeutung |
|---|---|
0 | Gepatcht, nicht schlüssig oder Plugin nicht gefunden |
1 | Schwachstelle Plugin-Version erkannt |
2 | Ungültiges Ziel oder ungültige Befehlsverwendung |
Dieses Projekt ist für defensive Sicherheitstests, autorisierte Bewertungen, lokale Laborforschung, Patch-Verifizierung und Bildung gedacht. Bewerten Sie keine Systeme ohne ausdrückliche Autorisierung.
Sandeep Vishwakarma
Information Security Consultant und Bug-Bounty-Jäger
Dieses Projekt wird ausschließlich für autorisierte Tests und defensive Forschung bereitgestellt. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Projekt entstehen.
