
 gvcoder09/nodpi4android
Android-Proxy-App, die die Deep-Packet-Inspection-Zensur umgeht, indem sie TLS-ClientHello-Pakete fragmentiert und die TLS-Version umschreibt, um den Zugriff auf blockierte HTTPS-Websites wiederherzustellen.

Sag NEIN zur Blockierung!



[!IMPORTANT] Dieses Projekt ist ein Fork des Repositorys https://github.com/theo0x0/nodpi und wird unabhängig entwickelt. Nicht zu verwechseln mit https://github.com/raspabamos/nodpi !
[!NOTE] Diese Version ist nur für Android. Die Desktop-Version ist hier verfügbar: https://github.com/GVCoder09/NoDPI
🌐 Website & Dokumentation – benutzerfreundliche Anleitung und Übersicht
Read this in other languages / Читайте на других языках
NoDPI4Android ist ein grafisches Add-on für NoDPI. Diese Anwendung ist ausschließlich für Android-Geräte konzipiert; die Windows- und Linux-Version ist hier verfügbar.
NoDPI ist ein Dienstprogramm zur Umgehung von DPI (Deep Packet Inspection). Was ist DPI? DPI ist eine Technologie zur Inspektion von Netzwerkpaketen anhand ihres Inhalts, um den Datenverkehr zu regulieren und zu filtern. Sie wird häufig von Internetdienstanbietern eingesetzt, um den Zugang zu bestimmten Webressourcen und Protokollen zu zensieren und zu blockieren. Das Ziel dieses Programms ist es, DPI zu „überlisten“, indem Netzwerkpakete modifiziert werden – wobei diese Überlistung in der Realität oft schlicht eine Folge fehlender Rechenressourcen und Zeit ist.
Dieses Dienstprogramm wurde in erster Linie für russische Nutzer als einfacherer (aber weniger leistungsfähiger) Ersatz für ähnliche Tools entwickelt. In den meisten Fällen erfüllt es seinen Zweck; insbesondere ermöglicht es die problemlose Nutzung von YouTube.
Leider kann die absolute Funktionsfähigkeit dieses Dienstprogramms nicht garantiert werden. Einige Websites wie YouTube lassen sich gut entsperren, während andere wie Instagram.com oder Facebook.com völlig andere Methoden zur Umgehung von Sperren erfordern, die in diesem Dienstprogramm aufgrund ihrer niedrigen Ebene und Schwierigkeit noch nicht implementiert sind. Manchmal kann die Funktionsfähigkeit bestimmter Websites auch vom Anbieter abhängen – davon, wie er die Website blockiert und welche technischen Mittel er einsetzt.
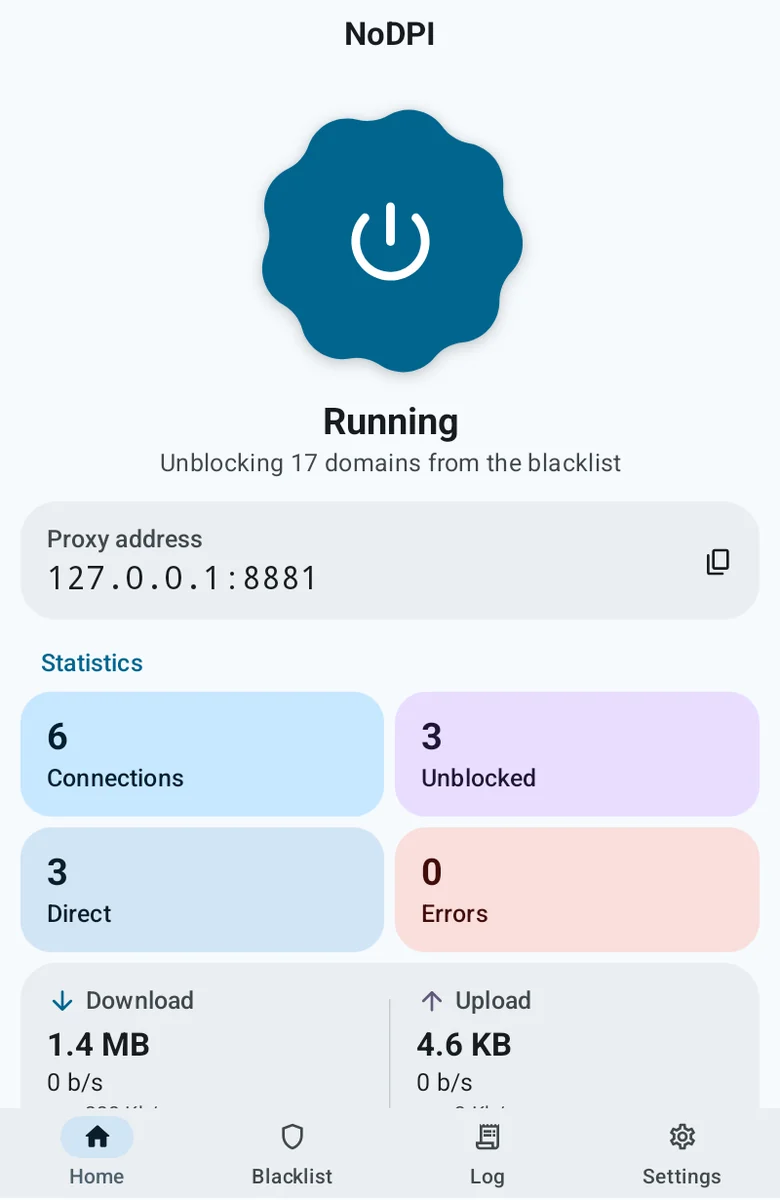
NoDPI startet einen Proxy-Server auf Ihrem Gerät, über den Sie http(s)-Datenverkehr leiten. Das Programm fängt das ClientHello ausgehender Verbindungen ab und fragmentiert es nach der folgenden Methode:
Das Paket enthält ein Feld, das den SNI-Eintrag enthält. Die ClientHello-Nachricht wird in mehrere TLS-Records aufgeteilt: den Teil vor dem SNI, den Teil, der den SNI enthält (Zeichen für Zeichen), und den Teil nach dem SNI. Jedem dieser Teile wird ein Header hinzugefügt, der den ClientHello-Typ angibt. Sofern die Behandlung von Paketen außer der Reihenfolge (Disordering) nicht deaktiviert ist, wird der erste dieser Teile mit einem TTL=1 gesendet, wodurch er vom nächstgelegenen Netzwerkgerät verworfen wird. Infolgedessen kann das DPI-System (Deep Packet Inspection) die Domain, für die die Verbindung aufgebaut wird, nicht identifizieren und lässt die Verbindung zu. Das Betriebssystem überträgt den ersten Teil anschließend erneut mit einem Standard-TTL.
Außerdem wird die TLS-Version durch Version 1.3 ersetzt, die die modernste ist (was jedoch nicht bedeutet, dass Ihre Daten gemäß den Spezifikationen dieser Version übertragen werden). All dies zusammen ermöglicht es, die Sperre zu umgehen.
[!NOTE] Auf Cloudflare gehostete Websites werden ohne Fragmentierung gesendet. DPI behandelt Verbindungen zu Cloudflare anders: Eine blockierte Domain wird auch bei Fragmentierung verworfen, und eine Verbindung, deren Domain DPI nicht lesen konnte, wird nach den ersten ~16 KB eingefroren. Fragmentierung kann solche Websites nicht entsperren und bricht nur die erlaubten.
[!IMPORTANT] NoDPI funktioniert nur mit HTTPS-Datenverkehr. Er kann auch HTTP-Datenverkehr übernehmen, aber rein aus Kompatibilitätsgründen – Websites, die über dieses veraltete Protokoll arbeiten, sind praktisch nicht von der Entsperrung betroffen, und das Programm sendet den Datenverkehr einfach an den Adressaten.
NoDPI sammelt und sendet keine Daten über Sie, verwendet keine Programme von Drittanbietern, greift nicht in Systemprozesse ein und benötigt keine Root-Rechte für den Betrieb.
Die App ist in Kotlin mit Jetpack Compose (Material 3 Expressive) geschrieben. Der Proxy läuft in einem Vordergrunddienst und kann über eine Kachel in den Schnelleinstellungen umgeschaltet werden.
Stand Oktober 2026 können die folgenden Dienste und Websites mit NoDPI nicht entsperrt werden:
Alle nach IP-Adresse blockierten Websites sind ebenfalls nicht verfügbar.






