 grisuno/cve-2022-22077
BYOVD-Exploitation-Framework für CVE-2022-22077, das auf RTCore64.sys abzielt. Demonstriert Kernel-Token-Diebstahl, Privilege Escalation zu SYSTEM und C2-Beacon-Integration für Red-Team-Operationen und Sicherheitsforschung.

Dieses Dokument bietet einen umfassenden Überblick über das CVE‑2022‑22077 Exploit‑Framework, ein anspruchsvolles BYOVD (Bring Your Own Vulnerable Driver) Angriffstoolkit, das die Schwachstelle im RTCore64.sys‑Treiber ausnutzt. Das Framework demonstriert fortgeschrittene Windows‑Kernel‑Exploitationstechniken zu Bildungs‑ und Sicherheitsforschungszwecken.
Der behandelte Stoff umfasst die technischen Grundlagen der Schwachstelle, die Architektur des Frameworks sowie die Integration in das breitere LazyOwn RedTeam‑Toolkit. Eine detaillierte Schwachstellenanalyse finden Sie unter Vulnerability Analysis. Spezifische Implementierungsdetails einzelner Komponenten sind im Abschnitt Exploitation Framework beschrieben.
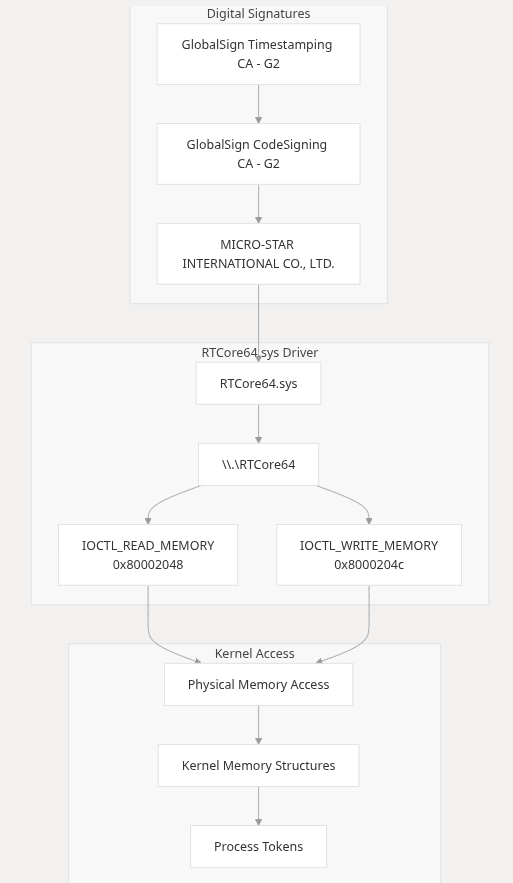
CVE‑2022‑22077 ist eine Schwachstelle mit hohem Schweregrad (CVSS‑Score 7.8), die den mit MSI Center und Dragon Center ausgelieferten Treiber RTCore64.sys betrifft. Die Schwachstelle resultiert aus offengelegten IOCTL‑Schnittstellen, die es unprivilegierten Benutzern ermöglichen, beliebige physische Speicherbereiche zu lesen und zu schreiben – und damit alle Windows‑Kernel‑Sicherheitsmechanismen effektiv zu umgehen.
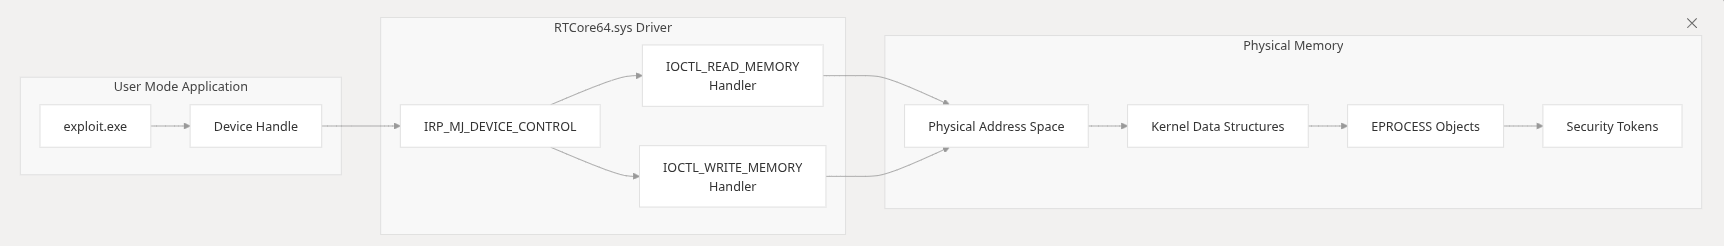
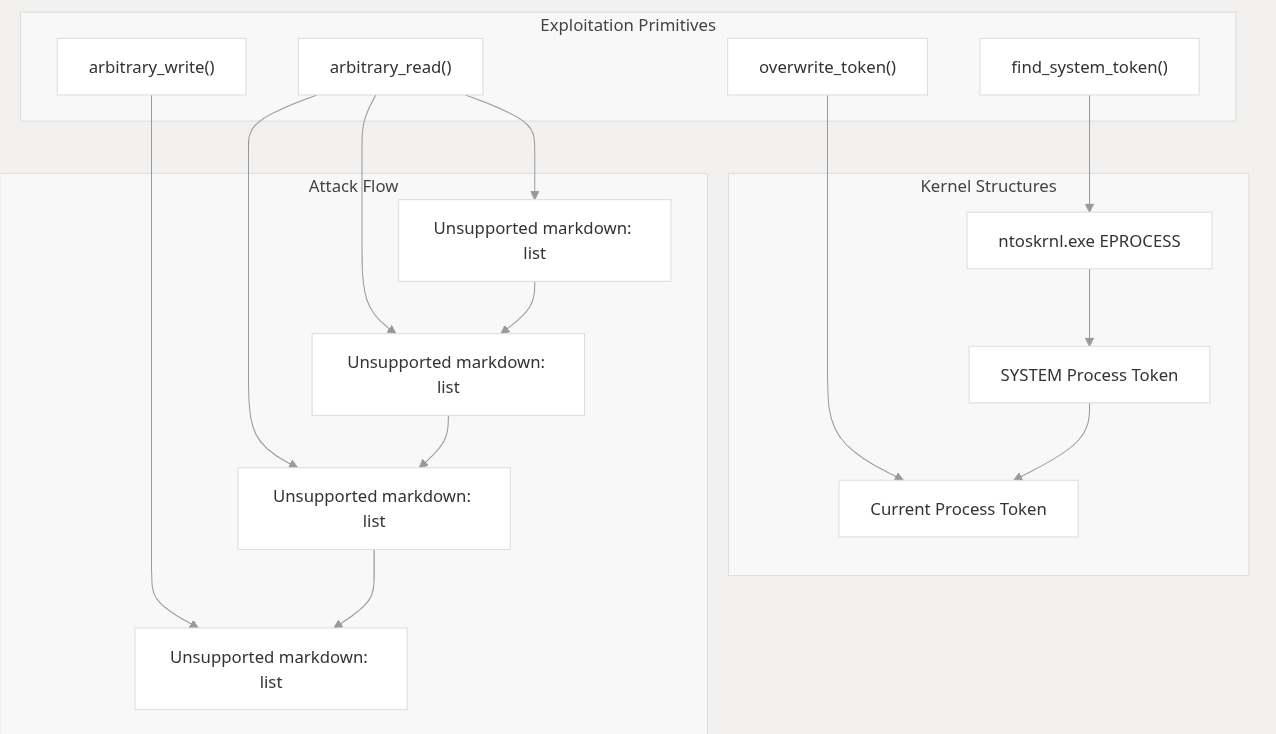
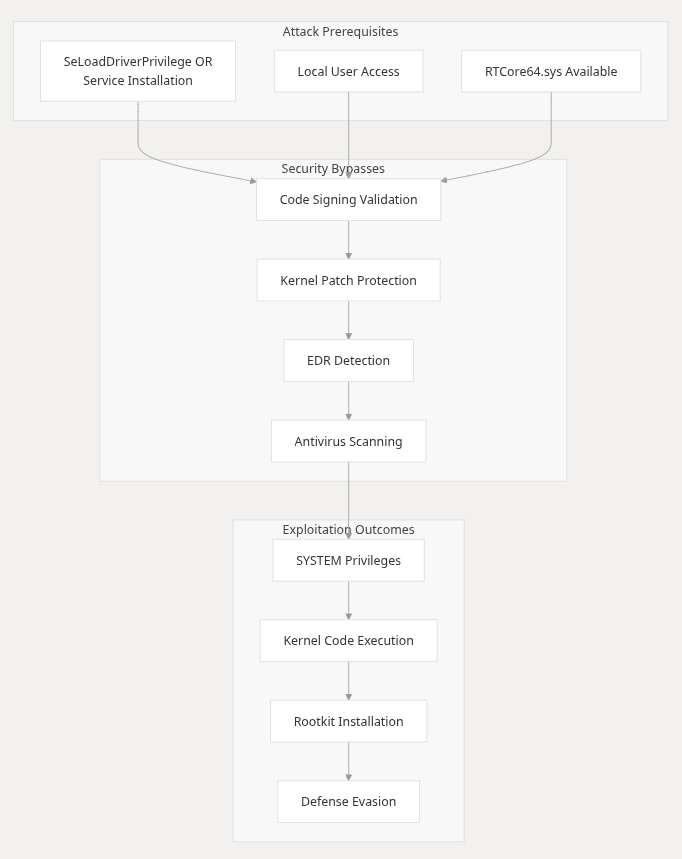
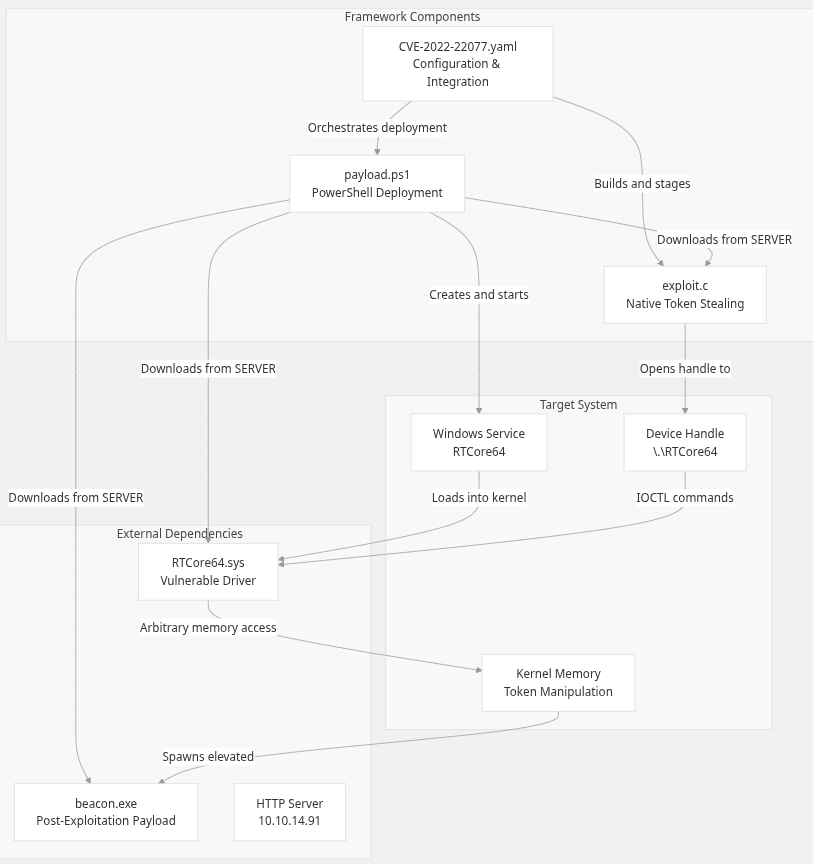
Das Framework implementiert Kernel‑Speicherzugriff über einen strukturierten Ansatz unter Ausnutzung der Schwachstellen im RTCore64.sys‑Treiber:
Von: grisun0, Chefarchitekt des Kernel‑Chaos & Teilzeit‑Treiberflüsterer – LazyOwn RedTeam
7 min Lesezeit · Veröffentlicht um 3:33 Uhr, weil „HVCI? Nie getroffen.“
„Der beste Weg, ein System zu übernehmen, ist, seinen eigenen Treiber um Erlaubnis zu bitten – höflich, mit IOCTLs.“ — grisun0, wahrscheinlich während des Reverse‑Engineerings von MSI Afterburner in Unterwäsche
Überspringen wir den Teil, in dem ich so tue, als wäre das normal.
Wenn Sie dies lesen, sind Sie entweder:
Willkommen bei LazyOwn RedTeam™, wo wir Sicherheit nicht umgehen – wir laden sie zum Abendessen ein und klauen dann ihr Portemonnaie.
Heute stelle ich Ihnen RTCore64.sys vor – kein Treiber, kein Tool, sondern ein voll funktionsfähiger Kernel‑Exploit, getarnt als Dienstprogramm zum Übertakten Ihrer RTX 3090.
Und ja – es gibt eine Wendung.
Spoiler: Es verwendet immer noch cmd.exe. Größerer Spoiler: Jetzt verwendet es auch beacon.exe. Noch größerer Spoiler: Beide laufen jetzt mit NT AUTHORITY\SYSTEM‑Rechten, dank eines Treibers, der dachte, „beliebiger Kernel‑Speicherzugriff“ sei ein Komfortmerkmal.
🕳️ Was ist RTCore64.sys? (Oder: „Wie man MSI Afterburner in eine Ring‑0‑Hintertür verwandelt“) Stellen Sie sich vor, Sie installieren einen Treiber, um Ihre GPU‑Spannung zu optimieren ... und geben sich dabei versehentlich vollen Lese‑/Schreibzugriff auf den Kernel‑Speicher.
Das ist CVE‑2022‑22077 – eine Schwachstelle, die so wunderbar rücksichtslos ist, dass capcom.sys im Vergleich wie eine schüchterne Bibliothekarin wirkt.
Während capcom.sys brav um Ausführung Ihres Callbacks bat, übergibt RTCore64.sys Ihnen einfach die Schlüssel zum Königreich – ohne Nachfragen.
„Hier ist ein IOCTL. Schreib jede Adresse. Lies jeden Wert. Leg los.“ — MSI, wahrscheinlich
Und weil wir Profis sind, machen wir nicht einfach wahllos DeviceIoControl‑Aufrufe. Wir stehlen SYSTEM‑Tokens, patchen EPROCESS‑Strukturen und spawnen SYSTEM‑Shells – alles bevor Ihre GPU 70°C erreicht.
Lassen Sie mich Sie durch die fünf Akte dieses digitalen Raubzugs führen:
Falsch.
Darin versteckt ist RTCore64.sys – ein signierter, anfälliger Treiber, der IOCTLs wie folgende bereitstellt:
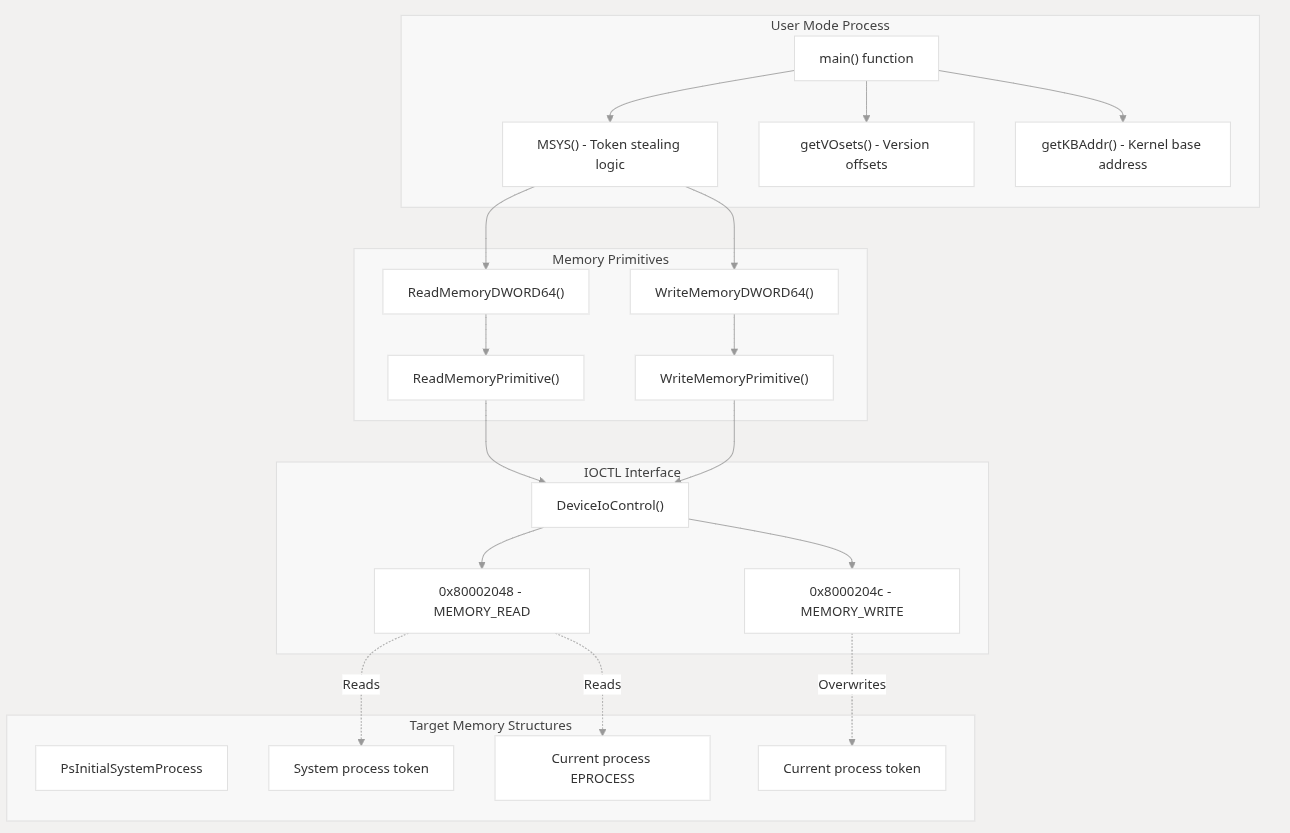
0x80002048 → Kernel‑Speicher lesen 0x8000204c → Kernel‑Speicher schreiben Keine Validierung. Keine Plausibilitätsprüfungen. Nur rohe, ungefilterte Macht.
„Warum Sandbox, wenn man Kernel kann?“ — MSI Engineering Team, 2019
Einfach:
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
Bumm. Kernel‑Zugriff freigeschaltet.
Voraussetzung: SeLoadDriverPrivilege (das Sie bereits haben, weil Sie so gut sind). Bonus: HVCI deaktiviert (denn wer braucht Virtualisierung, wenn man Stil hat?).
CreateFileW(L"\\.\RTCore64", ...) → Holen Sie sich das goldene Ticket. EnumDeviceDrivers() → Finden Sie die ntoskrnl.exe‑Basis. Parsen von PsInitialSystemProcess von der Festplatte → Offset ermitteln. EPROCESS von SYSTEM lesen → Token stehlen. Token in den eigenen Prozess schreiben → Herzlichen Glückwunsch, Sie sind Gott. CreateProcessW(L"beacon.exe", ...) → Starten Sie Ihr Payload als SYSTEM. Kein Shellcode. Keine ROP‑Chains. Nur pure, unverfälschte Kernel‑Objektmanipulation.
