 gonzosint/whatcms
Shell-basiertes CMS-Erkennungs- und Exploit-Kit, das 330+ Content-Management-Systeme identifiziert und dann automatisierte Sicherheitsaudits und Exploitation-Tools gegen erkannte Ziele startet.

CMS Erkennungs- und Exploit-Kit basierend auf der Whatcms.org API.
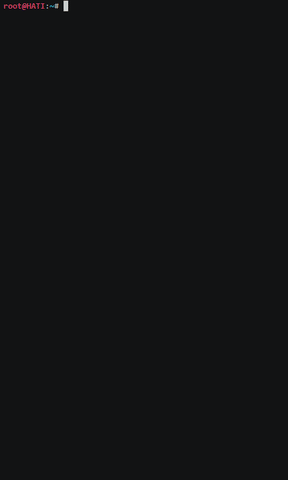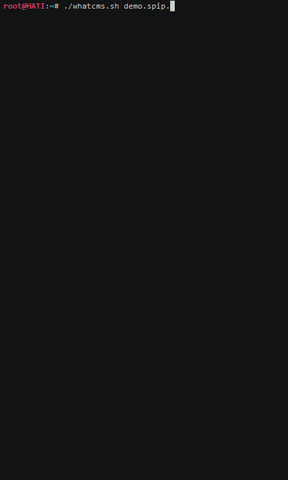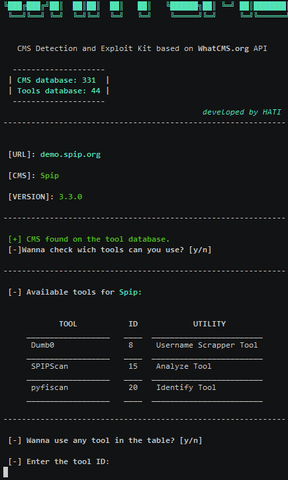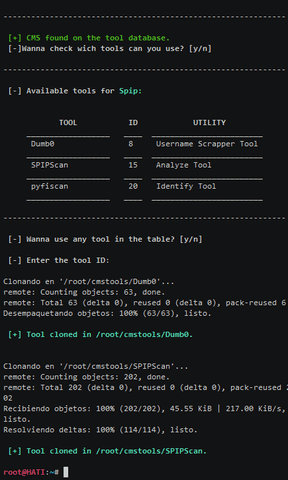
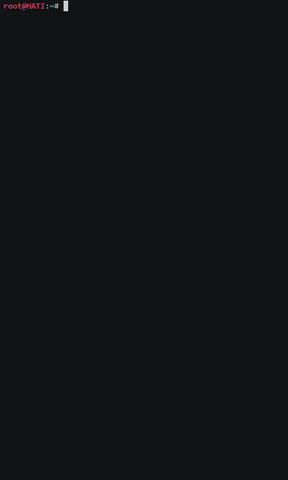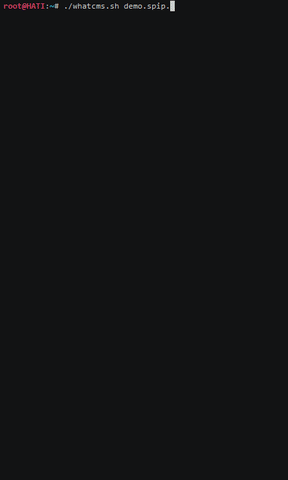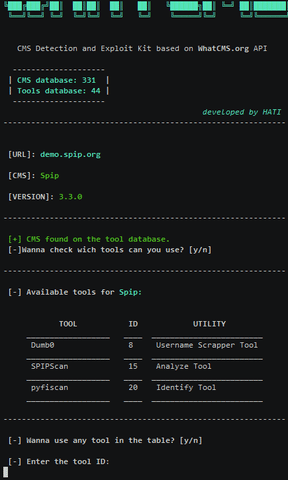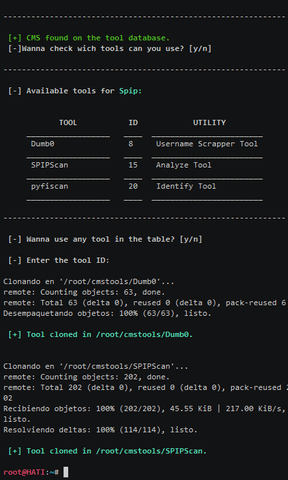
Whatcms.sh kann derzeit die Nutzung von mehr als 330 verschiedenen CMS-Applikationen und -Diensten erkennen und anschließend eine Liste von geeigneten Sicherheits-Audit-Tools für das erkannte CMS anzeigen.
Sie benötigen den whatcms.org-API-Schlüssel, um das Tool zu nutzen:
Usage: ./whatcms.sh example.com
-h          Display help message
-wh         Check hosting details
--tools     Display tools information