 gongchuang1089/edrkiller
Nutze cve-2026-36425 killer edr,360 kann killer

Verwende cve-2026-36425 killer edr, 360 kann killer
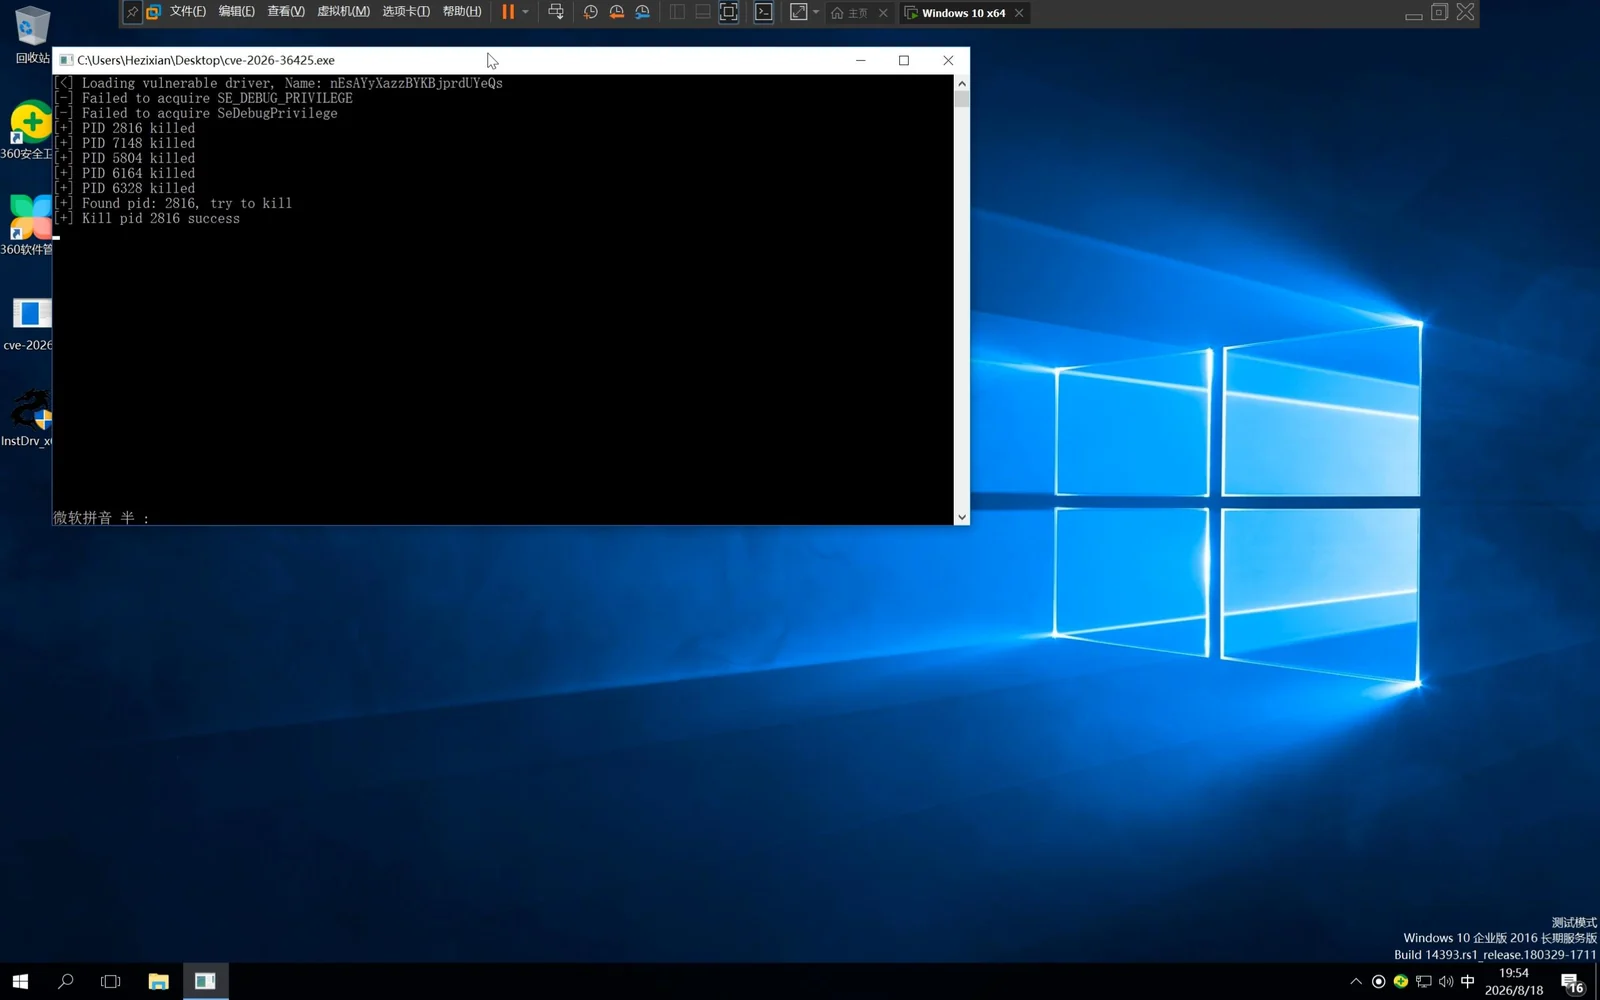 Beendet beliebige Antivirus-Prozesse, einschließlich, aber nicht beschränkt auf 360 Security und Huorong Security.
Ich nutze eine Treiber-Schwachstelle zur Prozessmanipulation und registriere den Treiber über NT-Funktionen. Es wird keine Verschleierung implementiert. Mit Clang kompiliert, kann es die statische Antivirus-Erkennung umgehen.
⚠️ HAFTUNGSAUSSCHLUSS: Dieser Code dient ausschließlich Bildungs- und Sicherheitsforschungszwecken. Du darfst ihn nur auf Hardware und Systemen ausführen, die dir rechtlich gehören und die du vollständig kontrollierst. Die unbefugte Nutzung gegen Systeme Dritter kann gegen lokale Cybersicherheitsgesetze verstoßen und entsprechende rechtliche Konsequenzen nach sich ziehen. Der Autor übernimmt keinerlei Haftung für direkte oder indirekte Schäden, die durch den Missbrauch dieses Codes entstehen.
