 gobysec/cve-2023-28432
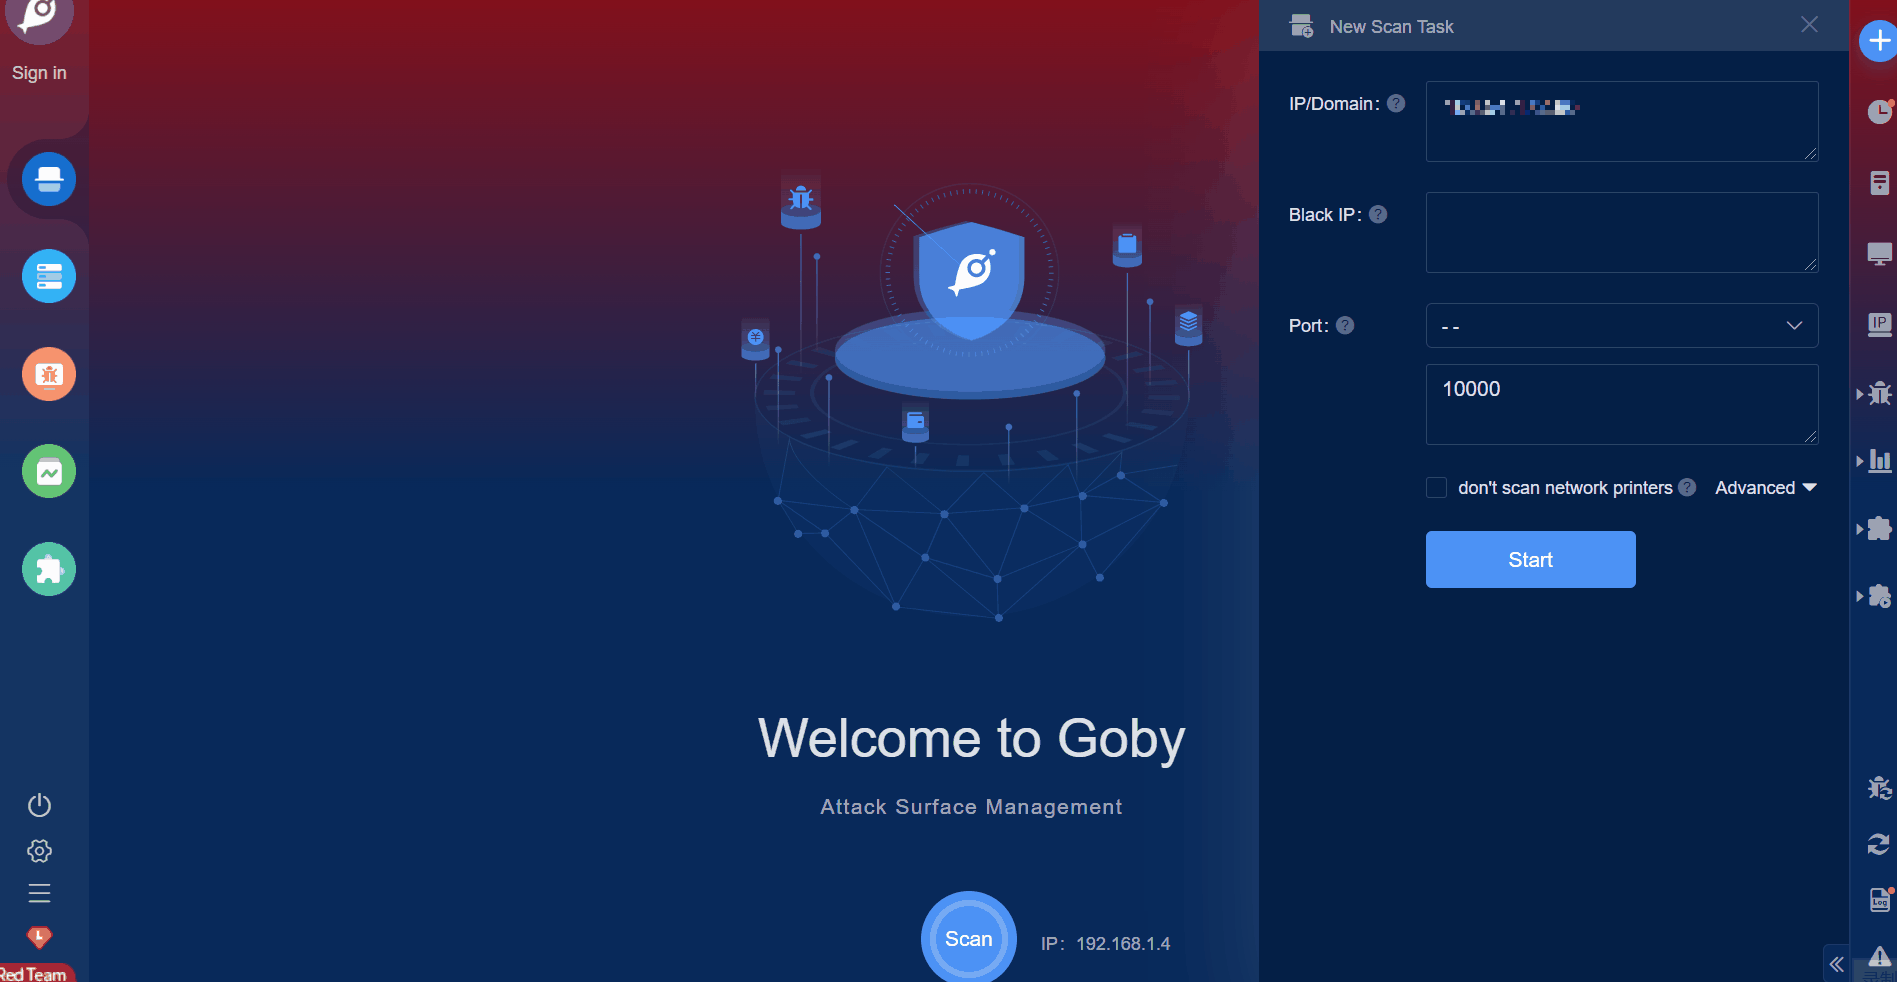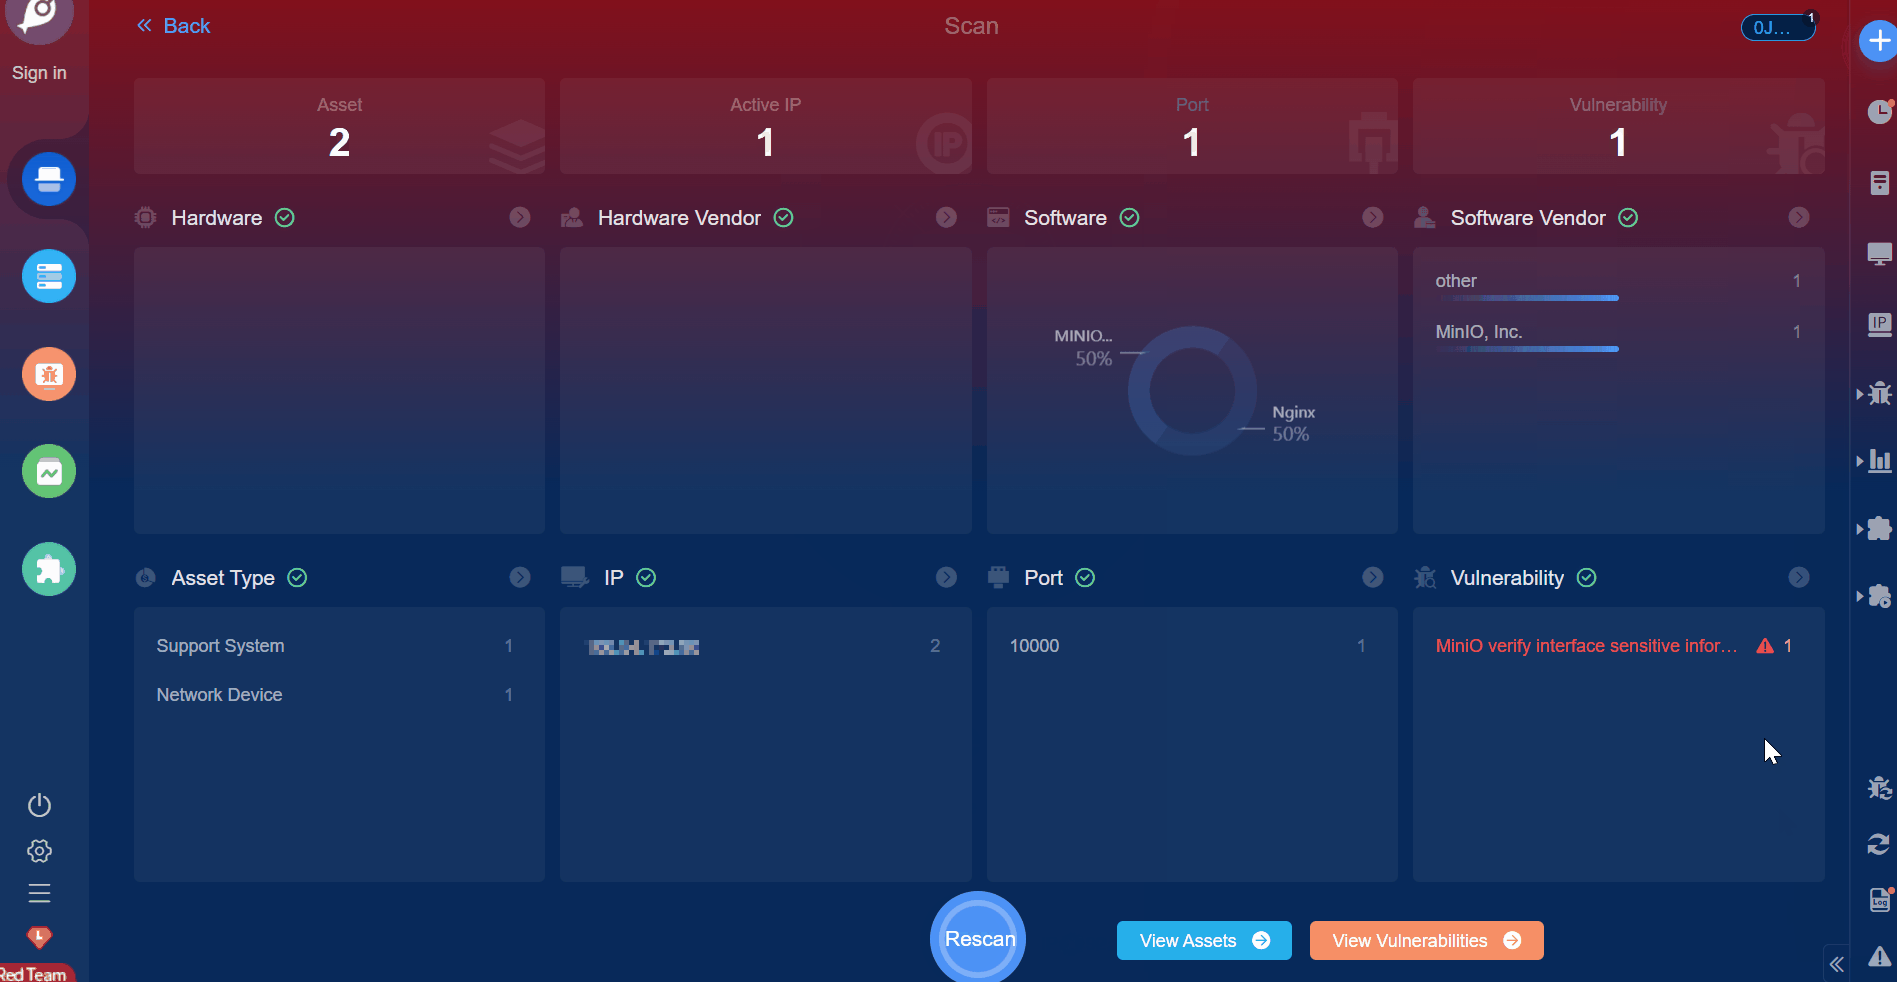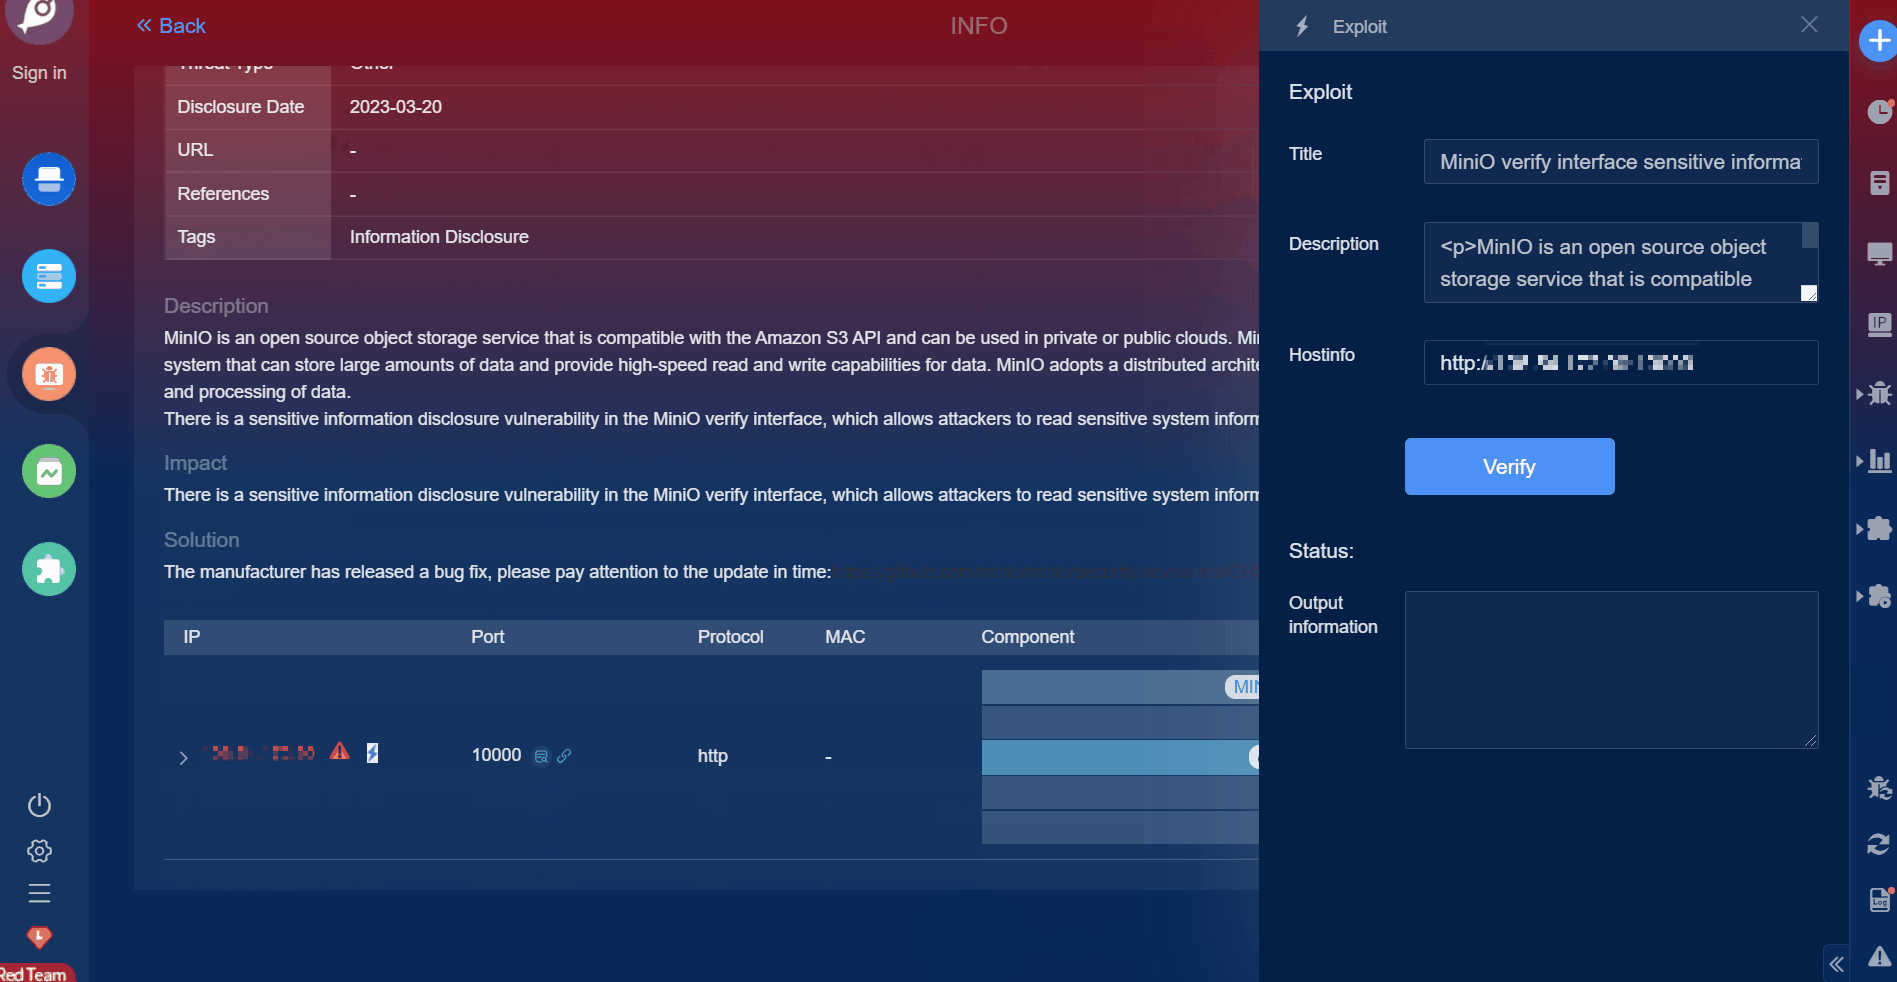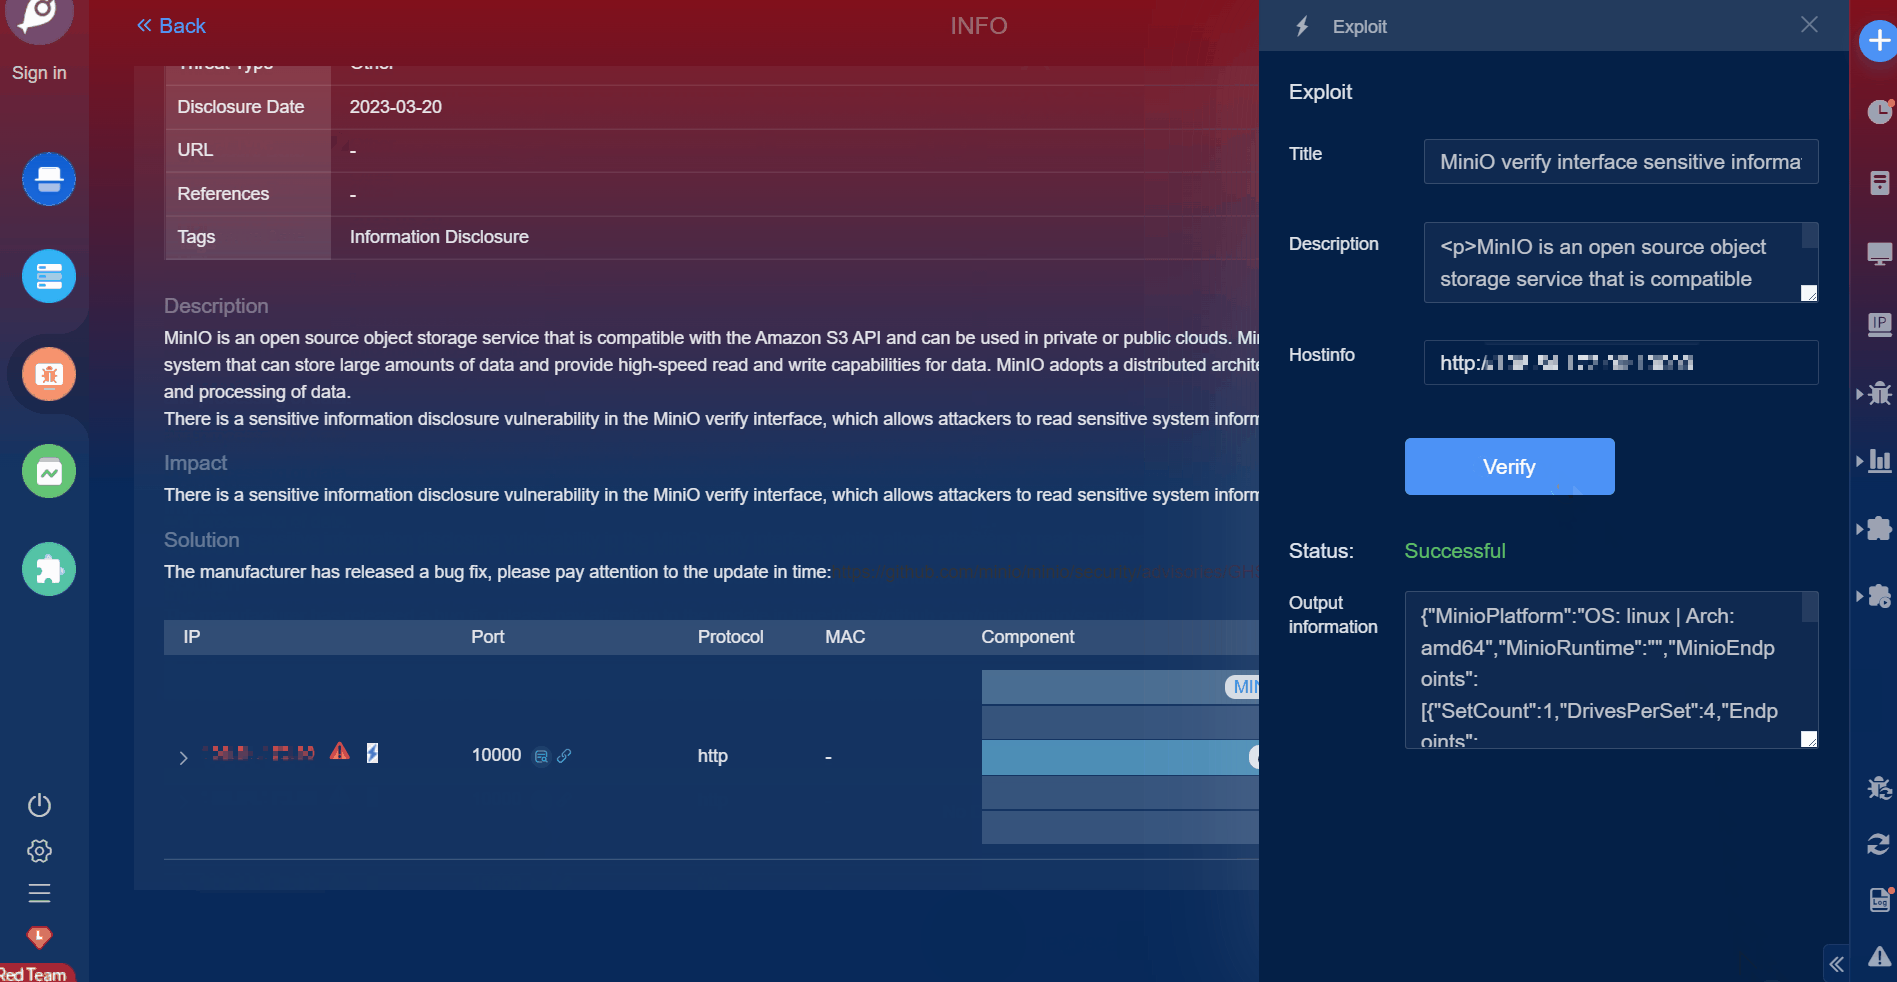
Exploit für CVE-2023-28432, eine Schwachstelle zur Offenlegung sensibler Informationen in MinIOs verify-Schnittstelle, die es Angreifern ermöglicht, Systeminformationen über manipulierte URLs zu lesen.

Chinesischer Name: MinIO verify 接口敏感信息泄露漏洞(CVE-2023-28432)
Beschreibung: MinIO ist ein Open-Source-Objektspeicherdienst, der mit der Amazon S3 API kompatibel ist und in privaten oder öffentlichen Clouds eingesetzt werden kann. MinIO ist ein leistungsstarkes, hochverfügbares verteiltes Speichersystem, das große Datenmengen speichern und schnelle Lese- und Schreibfähigkeiten für Daten bieten kann. MinIO verwendet eine verteilte Architektur und kann auf mehreren Knoten ausgeführt werden, um verteilte Speicherung und Verarbeitung von Daten zu realisieren.
Auswirkungen: In der MiniO verify-Schnittstelle gibt es eine Schwachstelle zur Offenlegung sensibler Informationen, die es Angreifern ermöglicht, sensible Systeminformationen durch das Erstellen spezieller URL-Adressen auszulesen.
Goby Offizielle URL: https://gobies.org/
Wenn Sie ein funktionales Problem haben, können Sie ein Issue auf GitHub oder in der folgenden Diskussionsgruppe melden:
