 ginuerzh/gost
GO Simple Tunnel - ein einfacher Tunnel geschrieben in Golang

======


Wiki-Seite: v2.gost.run
Telegram-Diskussionsgruppe: https://t.me/gogost
Google-Gruppe: https://groups.google.com/d/forum/go-gost
GOST v3 https://gost.run
https://github.com/ginuerzh/gost/releases
git clone https://github.com/ginuerzh/gost.git
cd gost/cmd/gost
go build
docker run --rm ginuerzh/gost -V
brew install gost
sudo snap install core
sudo snap install gost
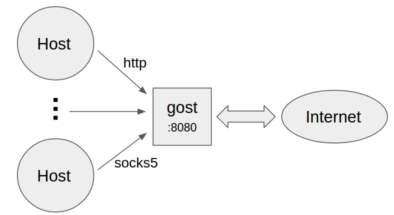
gost -L=:8080
gost -L=admin:123456@localhost:8080
gost -L=http2://:443 -L=socks5://:1080 -L=ss://aes-128-cfb:123456@:8338
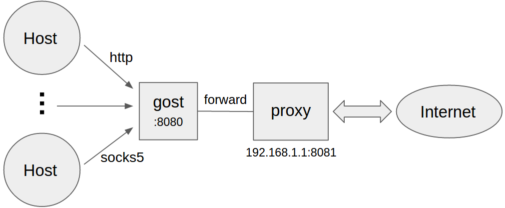
gost -L=:8080 -F=192.168.1.1:8081
gost -L=:8080 -F=http://admin:[email protected]:8081
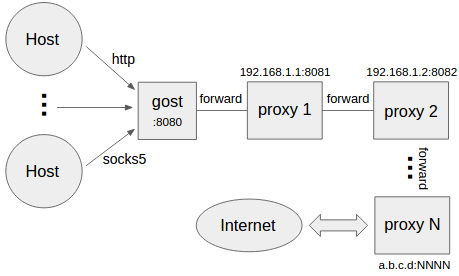
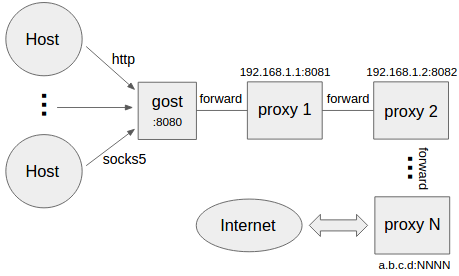
gost -L=:8080 -F=quic://192.168.1.1:6121 -F=socks5+wss://192.168.1.2:1080 -F=http2://192.168.1.3:443 ... -F=a.b.c.d:NNNN
gost leitet die Anfrage über die Proxy-Kette in der mit -F festgelegten Reihenfolge an a.b.c.d:NNNN weiter. Jeder Weiterleitungsproxy kann ein beliebiger HTTP/HTTPS/HTTP2/SOCKS4/SOCKS5/Shadowsocks-Proxy sein.
gost -L=tcp://:2222/192.168.1.1:22 [-F=...]
Leitet Daten vom lokalen TCP-Port 2222 (über die Proxy-Kette) an 192.168.1.1:22 weiter. Wenn das Ende der Proxy-Kette (letzter -F-Parameter) ein SSH-Weiterleitungskanal ist, verwendet gost direkt die lokale Portweiterleitung von SSH:
gost -L=tcp://:2222/192.168.1.1:22 -F forward+ssh://:2222
gost -L=udp://:5353/192.168.1.1:53?ttl=60 [-F=...]
Leitet Daten vom lokalen UDP-Port 5353 (über die Proxy-Kette) an 192.168.1.1:53 weiter.
Jeder Weiterleitungskanal hat eine Timeout-Zeit. Wenn diese Zeit überschritten wird und innerhalb dieses Zeitraums kein Datenaustausch stattfindet, wird der Kanal geschlossen. Die Timeout-Zeit kann mit dem Parameter ttl eingestellt werden; Standardwert ist 60 Sekunden.
Hinweis: Bei der Weiterleitung von UDP-Daten muss das Ende der Proxy-Kette (letzter -F-Parameter) ein gost SOCKS5-Proxy sein. gost verwendet dann die UDP-over-TCP-Weiterleitung.
gost -L=rtcp://:2222/192.168.1.1:22 [-F=... -F=socks5://172.24.10.1:1080]
Leitet Daten von 172.24.10.1:2222 (über die Proxy-Kette) an 192.168.1.1:22 weiter. Wenn das Ende der Proxy-Kette (letzter -F-Parameter) ein SSH-Weiterleitungskanal ist, verwendet gost direkt die Remote-Portweiterleitung von SSH:
gost -L=rtcp://:2222/192.168.1.1:22 -F forward+ssh://:2222
gost -L=rudp://:5353/192.168.1.1:53?ttl=60 [-F=... -F=socks5://172.24.10.1:1080]
Leitet Daten von 172.24.10.1:5353 (über die Proxy-Kette) an 192.168.1.1:53 weiter.
Jeder Weiterleitungskanal hat eine Timeout-Zeit. Wenn diese Zeit überschritten wird und innerhalb dieses Zeitraums kein Datenaustausch stattfindet, wird der Kanal geschlossen. Die Timeout-Zeit kann mit dem Parameter ttl eingestellt werden; Standardwert ist 60 Sekunden.
Hinweis: Bei der Weiterleitung von UDP-Daten muss das Ende der Proxy-Kette (letzter -F-Parameter) ein GOST SOCKS5-Proxy sein. gost verwendet dann die UDP-over-TCP-Weiterleitung.
gost unterstützt zwei Modi für HTTP2:
Server:
gost -L=http2://:443
Client:
gost -L=:8080 -F=http2://server_ip:443
Server:
gost -L=h2://:443
Client:
gost -L=:8080 -F=h2://server_ip:443
gost unterstützt QUIC basierend auf der quic-go-Bibliothek.
Server:
gost -L=quic://:6121
Client:
gost -L=:8080 -F=quic://server_ip:6121
Hinweis: Der QUIC-Modus kann nur der erste Knoten der Proxy-Kette sein.
gost unterstützt KCP basierend auf den Bibliotheken kcp-go und kcptun.
Server:
gost -L=kcp://:8388
Client:
gost -L=:8080 -F=kcp://server_ip:8388
gost lädt automatisch die Konfigurationsdatei kcp.json (falls vorhanden) aus dem aktuellen Arbeitsverzeichnis. Alternativ kann der Pfad zur Konfigurationsdatei manuell über Parameter angegeben werden:
gost -L=kcp://:8388?c=/path/to/conf/file
Hinweis: Der KCP-Modus kann nur der erste Knoten der Proxy-Kette sein.
gost unterstützt zwei Modi für SSH:
Server:
gost -L=forward+ssh://:2222
Client:
gost -L=rtcp://:1222/:22 -F=forward+ssh://server_ip:2222
Server:
gost -L=ssh://:2222
Client:
gost -L=:8080 -F=ssh://server_ip:2222?ping=60
Die Sendeperiode von Heartbeat-Paketen kann mit dem Parameter ping in Sekunden eingestellt werden. Standardmäßig werden keine Heartbeat-Pakete gesendet.
Transparentproxy basierend auf iptables.
gost -L=redirect://:12345 -F=http2://server_ip:443
