ghostwolflab/apt-individual-combat-guide
Bildungsleitfaden und Code-Repository zum Verständnis von APT-Angriffstechniken, abdeckend Aufklärung, Web- und Service-Exploitation, Trojaner, C2 und Post-Exploitation mit praktischen Beispielen.

Viele Menschen glauben, dass es schwierig ist, einen APT-Angriff durchzuführen, weil sie nicht wissen, wie APT-Angriffe ablaufen. Tatsächlich ist es mit der Entwicklung automatisierter Tools einfach, APT-Angriffe durchzuführen.
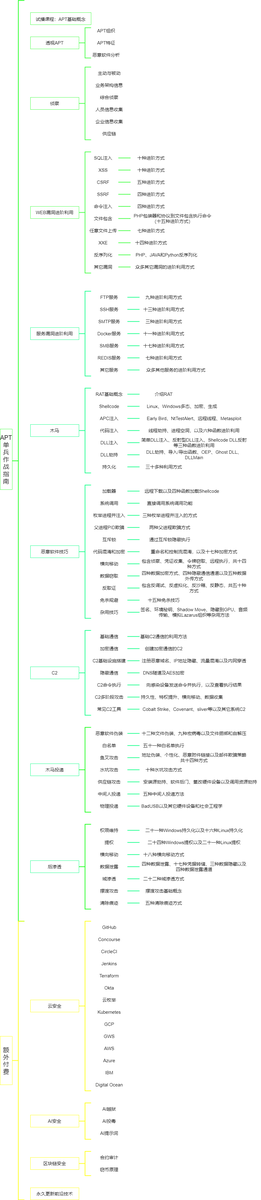
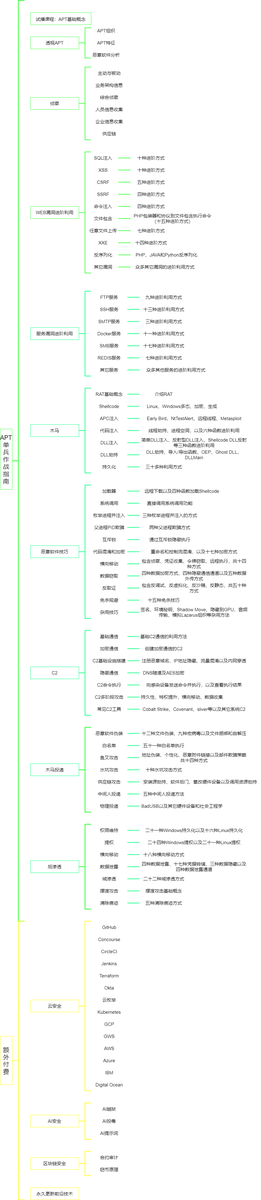
Dieses Repository enthält die Codes und Befehle aus dem vom Autor verfassten „APT-Einzelkämpfer-Leitfaden" und soll den Lesern helfen, die Zusammensetzung von Befehlen und Codes schnell zu verstehen.
Kapitel 1: APT
Codes und Befehle zur Durchführung von False-Flag-Angriffen
Kapitel 2: Aufklärung
Tools, Codes und Befehle zur Informationssammlung
Kapitel 3: Fortgeschrittene WEB-Schwachstellen
Fortgeschrittene Techniken für häufige Web-Schwachstellen
Kapitel 4: Fortgeschrittene Dienst-Schwachstellen
Von APT-Organisationen genutzte Dienst-Schwachstellen und gängige Angriffstechniken
Kapitel 5: Trojaner
Methoden, mit denen APT-Organisationen Trojaner entwickeln
Kapitel 6: Malware-Techniken
Implementierung von Malware-Techniken, die bei APT-Angriffen eingesetzt werden
Kapitel 7: C2
Lerne, wie APT-Angreifer ihr eigenes C2 aufbauen
Kapitel 8: Trojaner-Zustellung
Zustellungstechniken für Trojaner, die bei APT-Angriffen verwendet werden
Kapitel 9: Post-Exploitation
Post-Exploitation-Methoden, die bei APT-Angriffen verwendet werden
Leistungsfähigere und praxistauglichere Codes, mehr fortgeschrittene Schwachstellenmethoden, mehr Ansätze!