

 💬
README_中文 •
Kompilieren/Installieren/Ausführen •
Parameterbeschreibung •
Verwendung •
Szenario •
POC-Liste •
Benutzerdefinierter Scan •
Bewährte Praktiken
Funktionen
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>Kostenloses Multi-Target-Web-Netcat für Reverse Shell (eine ID)
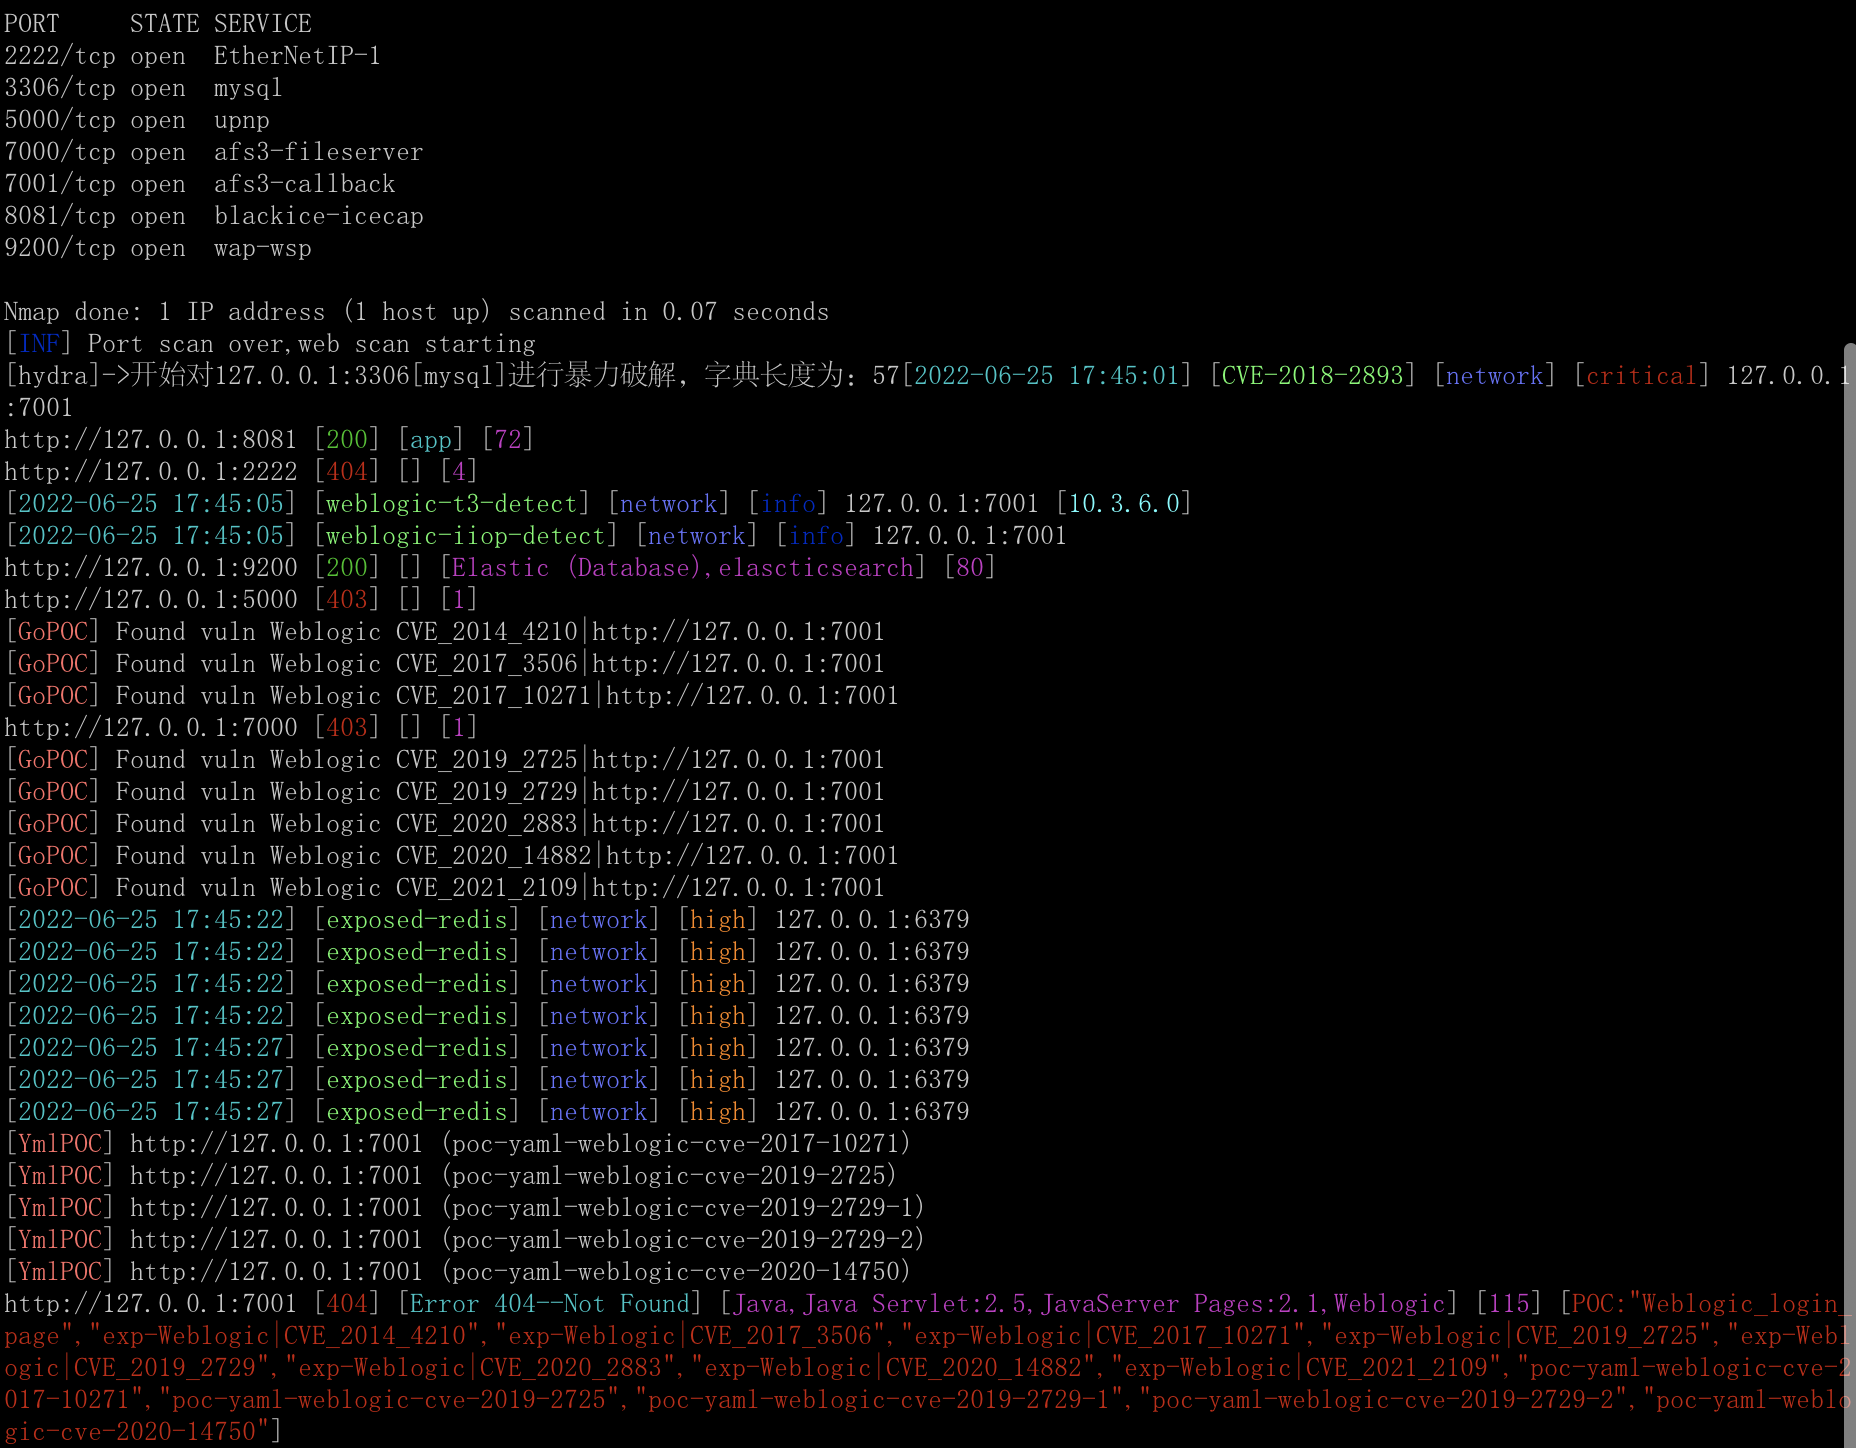
- Was ist scan4all: Integriert vscan, nuclei, ksubdomain, subfinder usw., vollständig automatisiert und intelligent. Red-Team-Tools
Code-Optimierung, Parameteroptimierung und einzelne Module wie vscan filefuzz wurden für diese integrierten Projekte neu geschrieben.
Grundsätzlich wird das Rad nicht neu erfunden, es sei denn, es gibt Fehler oder Probleme.
- Plattformübergreifend: Basiert auf Golang-Implementierung, leichtgewichtig, hochgradig anpassbar, Open Source, unterstützt Linux, Windows, macOS usw.
- Unterstützt [23] Passwort-Brute-Force, unterstützt benutzerdefinierte Wörterbücher, aktiviert durch "priorityNmap": true
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- Mysql
- MsSql
- Oracle
- Postgresql
- Redis
- FTP
- Mongodb
- SMB, erkennt auch MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796)
- Telnet
- Snmp
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth(Authorization), enthält Webdav, SVN (Apache Subversion) Crack
- Weblogic, aktiviere nuclei über enableNuclei=true gleichzeitig, unterstützt T3, IIOP und andere Erkennung
- Tomcat
- Jboss
- Winrm(wsman)
- POP3/POP3S
- Standardmäßig ist die intelligente HTTP-Passwort-Brute-Force aktiviert und wird automatisch aktiviert, wenn ein HTTP-Passwort erforderlich ist, ohne manuelles Eingreifen.
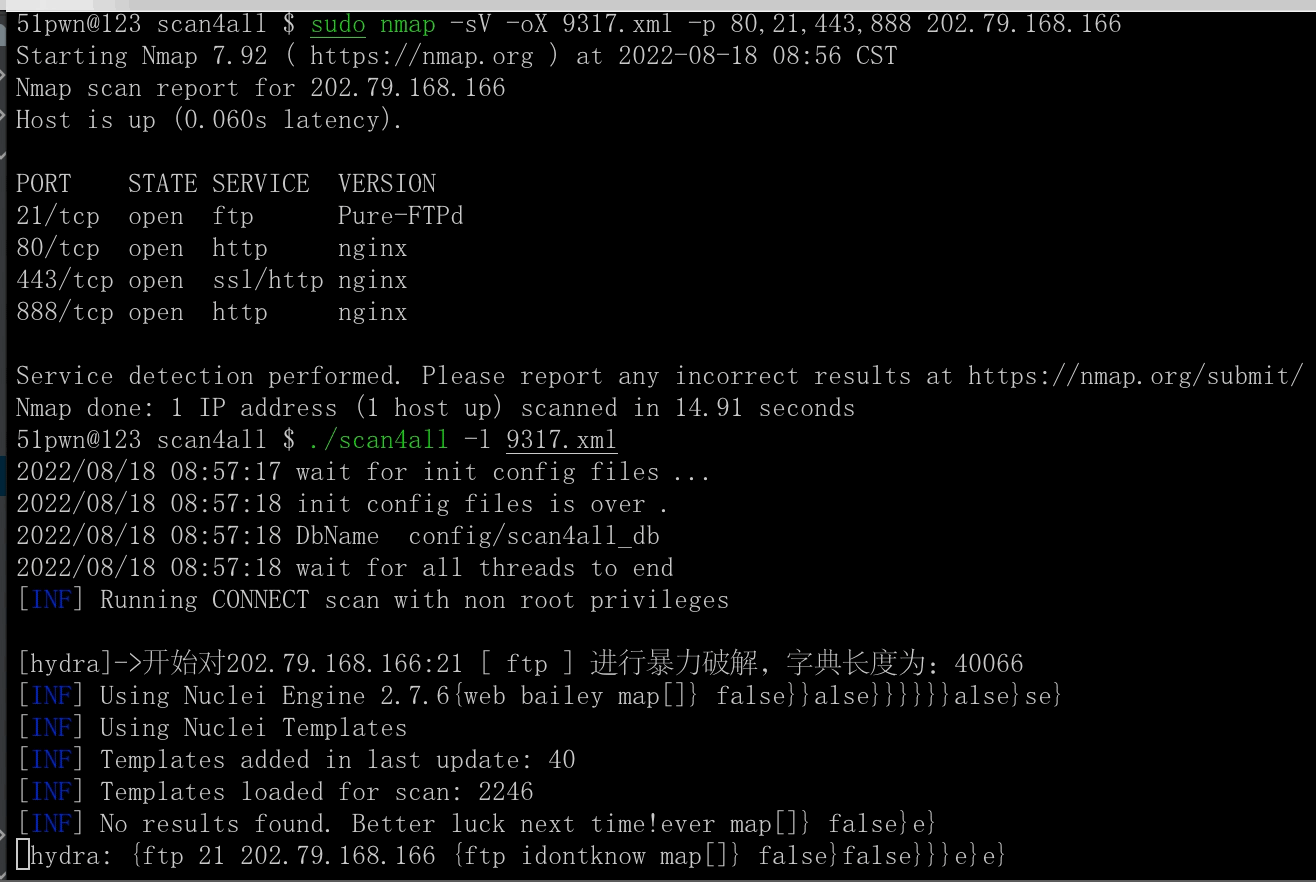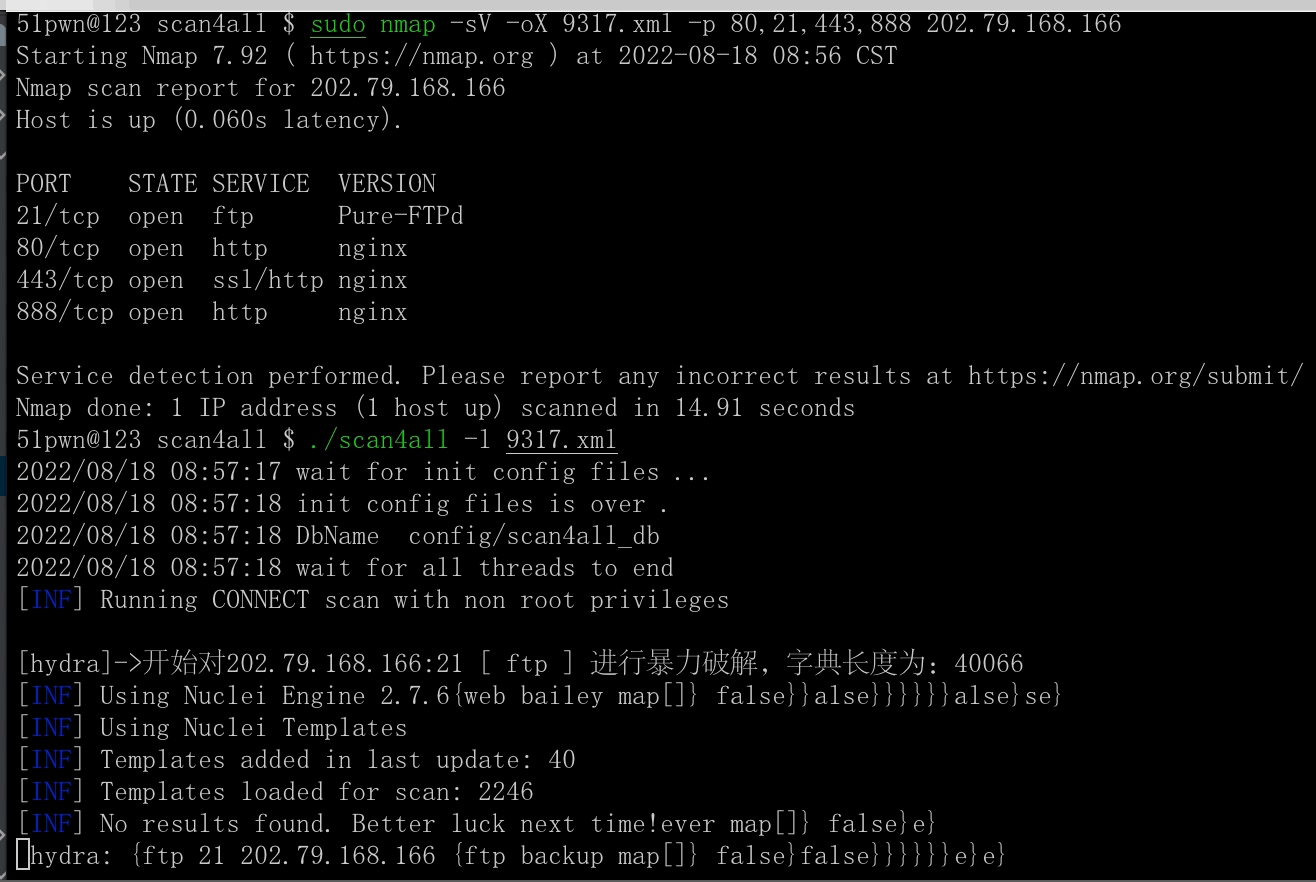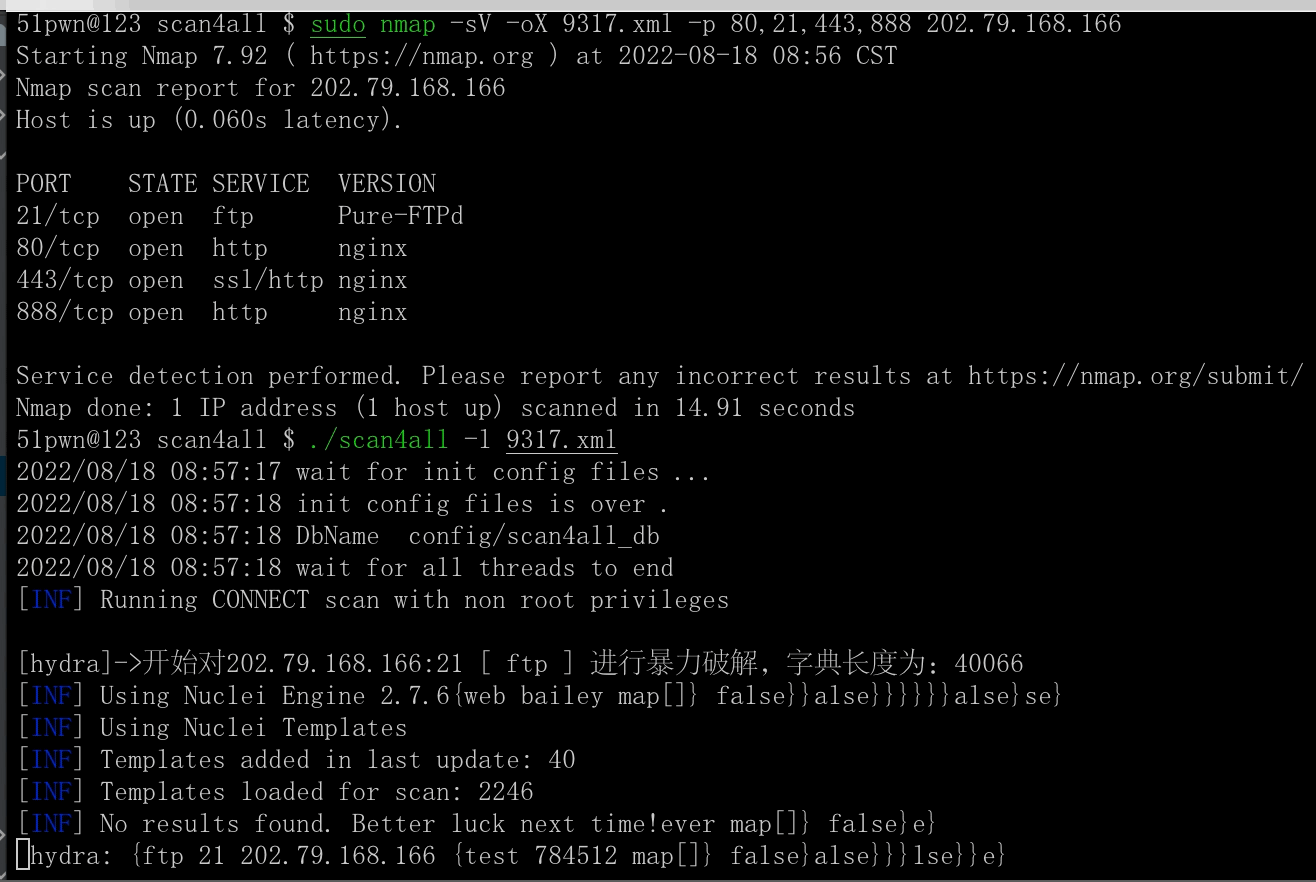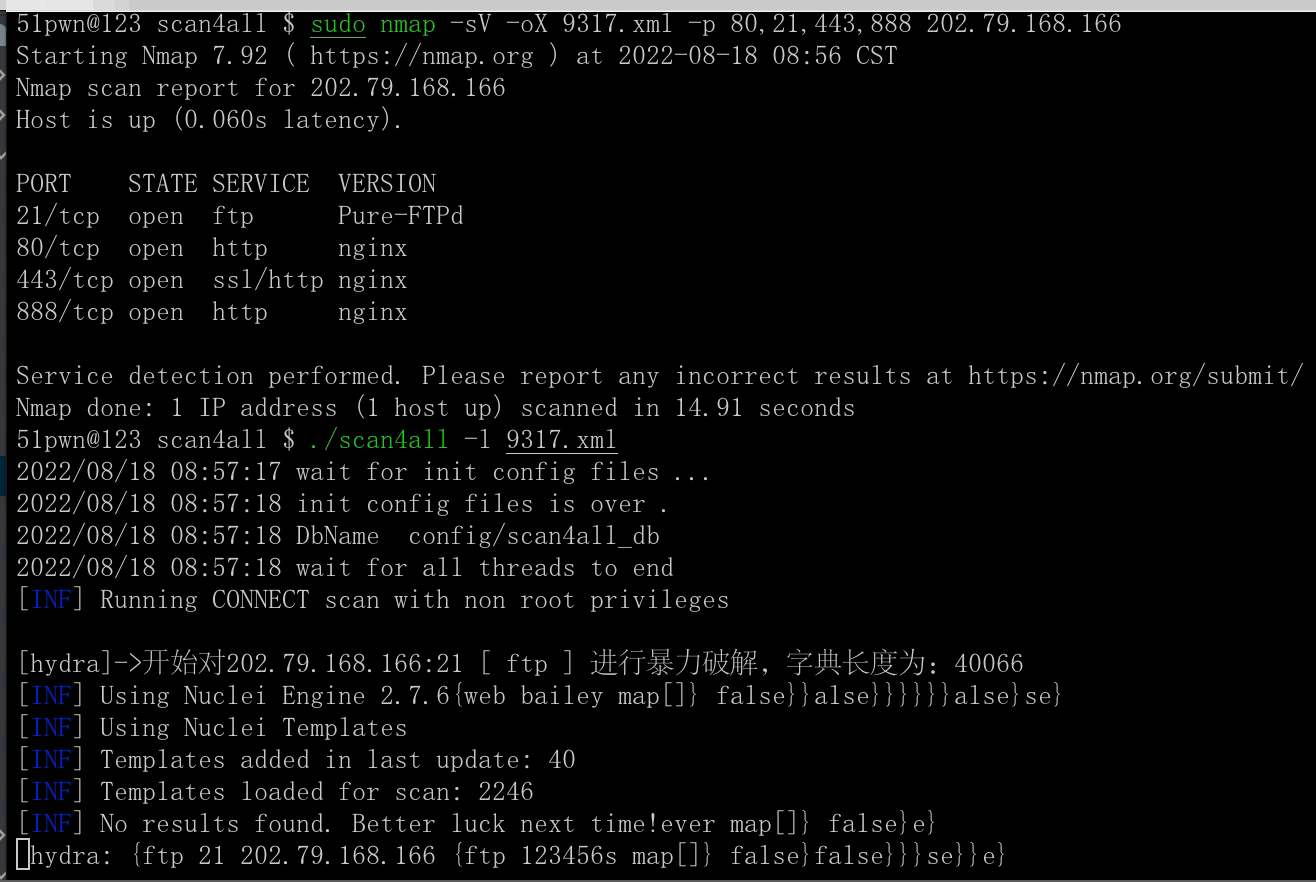
- Erkennt, ob nmap im System vorhanden ist, und aktiviert nmap für schnelle Scans durch priorityNmap=true, was standardmäßig aktiviert ist. Die optimierten nmap-Parameter sind schneller als masscan.
Nachteile der Verwendung von nmap: Ist das Netzwerk schlecht, da das Datenverkehrsnetzwerkpaket zu groß ist, was zu unvollständigen Ergebnissen führen kann.
Die Verwendung von nmap erfordert zusätzlich das Setzen des Root-Passworts als Umgebungsvariable.
export PPSSWWDD=yourRootPswd
Weitere Referenzen: config/doNmapScan.sh
Standardmäßig wird naabu verwendet, um den Port-Scan abzuschließen. -stats=true zeigt den Scan-Fortschritt an.
Kann ich keine Ports scannen?
noScan=true ./scan4all -l list.txt -v
# nmap result default noScan=true
./scan4all -l nmapRssuilt.xml -v
- Schnelle Erkennung von über 15000 POCs, enthaltene PoCs:
Nuclei Templates Top 10 Statistiken
| TAG | ANZAHL | AUTOR | ANZAHL | VERZEICHNIS | ANZAHL | SCHWEREGRAD | ANZAHL | TYP | ANZAHL |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 Verzeichnisse, 3922 Dateien.
- vscan POC
- vscan POC enthält: xray 2.0 300+ POC, go POC usw.
- scan4all POC
- Unterstützt das Scannen und Identifizieren von über 7000 Web-Fingerabdrücken:
- httpx fingerprint
- vscan fingerprint
- vscan fingerprint: einschließlich eHoleFinger, localFinger usw.
- scan4all fingerprint


 ghosttroops/scan4all
