 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Automatisierter SSH-basierter Scanner und Patcher für Linux-Kernel-LPE-Schwachstellen CVE-2026-43284 und CVE-2026-43500, mit Multi-Host-Erkennung, Erkennung von Privilege Escalation und Mitigation durch Modul-Blacklisting.

Haftungsausschluss: Dieses Tool ist ausschließlich für legitime interne Sicherheitsaudits konzipiert. Die Verwendung ohne Genehmigung auf Systemen, die nicht Ihnen gehören, ist ein Verstoß. Entwickelt von Gagaltotal666 - GhostGTR666.
Dieses Tool identifiziert und mitigiert zwei Local Privilege Escalation (LPE)-Schwachstellen im Linux-Kernel:
f4c50a4034e6 vom 2026-05-05)/etc/modprobe.d/| Funktion | Beschreibung |
|---|---|
| Multi-Host-Scanner | Scannt gesamte Subnetze (CIDR) oder spezifische IP-Listen parallel |
| TCP-Ping-Erkennung | Automatische Erkennung aktiver Hosts vor SSH (überspringbar mit --skip-discovery) |
| Deep Audit | Analyse von Kernel-Version, Modulstatus, Upstream-Patch, Privilegienstufe |
| Schwachstellenbewertung | Automatische Statusklassifizierung: VULNERABLE, MITIGATED, LIKELY_PATCHED, POSSIBLY_SAFE, MODULE_NOT_LOADED |
| Automatisierte Mitigation | Blacklist der Module, Entladen und Leeren des Page-Cache mit einem einzigen --patch |
| Zero-Touch-Sudo-Injection | Automatische Passwort-Injektion über sudo -S — keine NOPASSWD-Konfiguration erforderlich |
| Intelligente Authentifizierungserkennung | Automatische Erkennung von Privilege Escalation (root, sudo NOPASSWD, sudo mit Passwort) |
| CLI-Validierung | Vorabprüfung auf Tippfehler, Validierung der SSH-Key-Datei (verhindert falsche known_hosts) |
| Parallele Ausführung | Thread-Pool für Scans und SSH-Operationen (Standard: 20 Worker) |
| JSON-Berichterstattung | Export vollständiger Audit-Ergebnisse im JSON-Format |
| Ansprechende Ausgabe | Farbige Ausgabe + PrettyTable-Zusammenfassung (automatischer Fallback, wenn Bibliothek fehlt) |
| Signalbehandlung | Sauberes Herunterfahren über SIGINT/SIGTERM |
Python 3.8 oder höher
Bibliotheken: paramiko, colorama, prettytable
python3 -m venv .venv
source .venv/bin/activate
# Repository klonen
git clone https://github.com/gagaltotal/dirtyfrag-scanner.git
cd dirtyfrag-scanner

# Abhängigkeiten installieren
pip install -r requirements.txt
# oder
pip install paramiko colorama prettytable
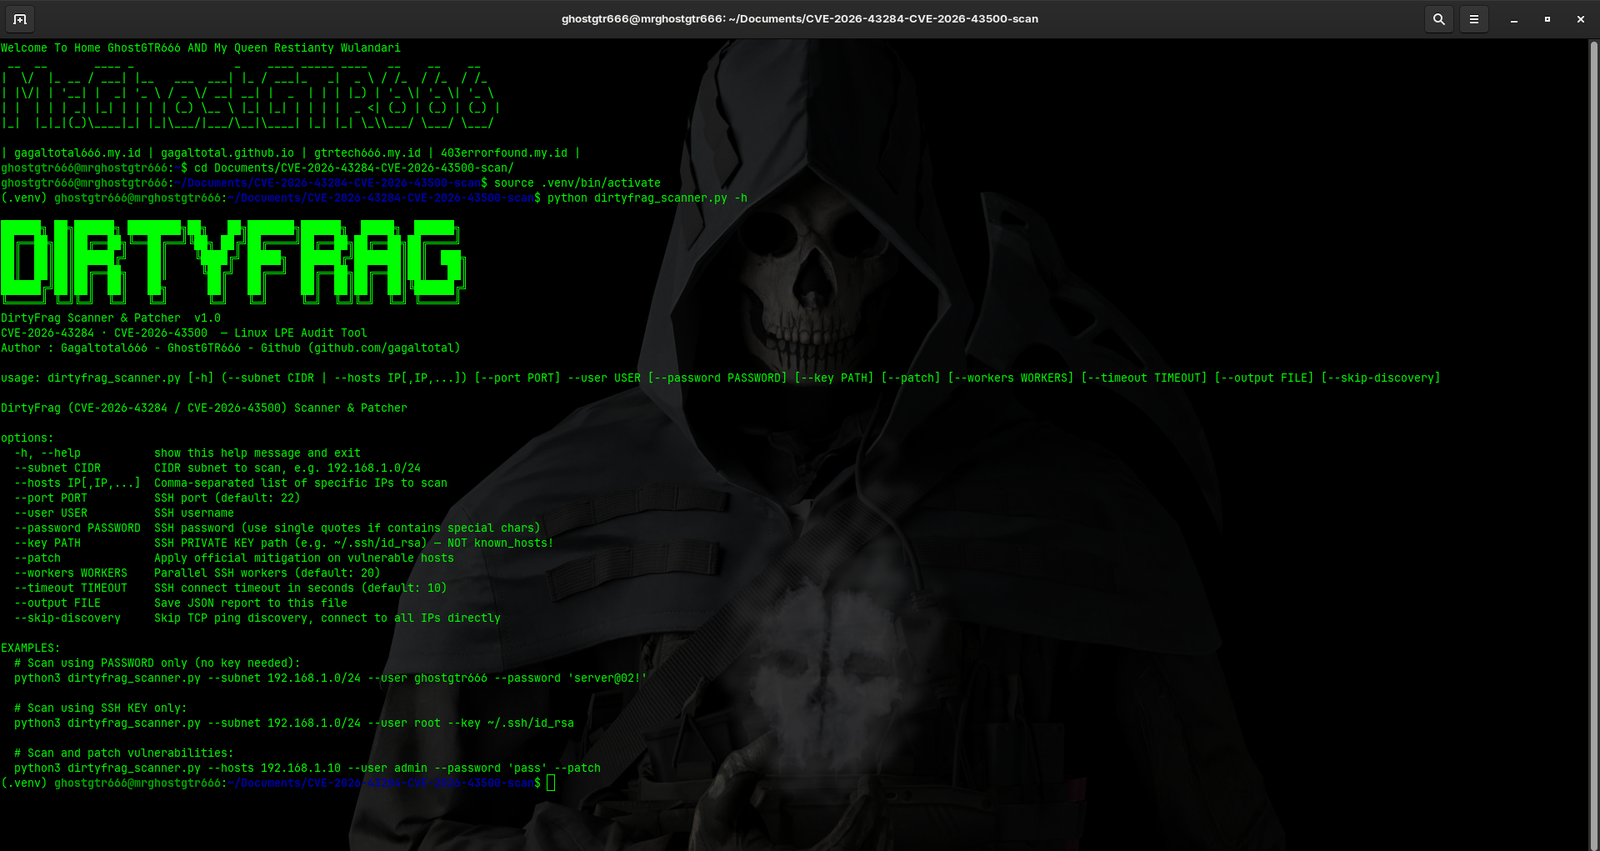
Erkennt Schwachstellen, ohne etwas auf dem Zielserver zu ändern.
# Mit Passwort
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!'

# Mit SSH-Key
python3 dirtyfrag_scanner.py --subnet 10.134.205.0/24 --user root --key ~/.ssh/id_rsa

# Mit beiden (Passwort-Fallback, wenn Key fehlschlägt)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user admin --password 'pass' --key ~/.ssh/id_rsa

# Spezifische IPs scannen (ohne Discovery)
python3 dirtyfrag_scanner.py --hosts 192.168.1.10,192.168.1.20 --user admin --password 'pass'
Führt Audit durch und wendet direkt Mitigation auf verwundbare Server an.
# Patch mit Passwort (AUTO-SUDO-INJEKTION, OHNE NOPASSWD ERFORDERLICH)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!' --patch

# Patch mit Root-Login
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --patch

# Patch mit benutzerdefinierten Workern (schnelleres Scannen)
python3 dirtyfrag_scanner.py --subnet 192.168.0.0/16 --user admin --password 'pass' --patch --workers 50
--subnet CIDR              CIDR-Subnetz scannen (z. B. 192.168.1.0/24)
--hosts IP[,IP,...]       Spezifische IPs scannen (kommagetrennt, ohne Leerzeichen)
--user BENUTZERNAME        SSH-Benutzername (erforderlich)
--password PASSWORT        SSH-Passwort (in Anführungszeichen setzen, wenn Sonderzeichen enthalten)
--key PFAD                 Pfad zum SSH-Private-Key (z. B. ~/.ssh/id_rsa, nicht known_hosts!)
--port PORT                Benutzerdefinierter SSH-Port (Standard: 22)
--timeout SEKUNDEN         SSH-Connect-Timeout (Standard: 10, max: 300)
--skip-discovery          TCP-Ping-Erkennung überspringen, direkt SSH zu allen IPs
--workers NUM              Anzahl paralleler SSH-Worker (Standard: 20, min: 1, max: 100)
--patch                    Mitigation auf verwundbare Hosts anwenden
--output DATEI             Audit-Ergebnisse in JSON-Datei speichern
Dieses Tool ist für den Einsatz in verschiedenen SSH-Serverumgebungen konzipiert, ohne dass sudoers geändert werden muss:
Direkter Root (empfohlen)
--user root --key ~/.ssh/id_rsa --patch
Sudo NOPASSWD
--user ubuntu --key ~/.ssh/id_rsa --patch
/etc/sudoers bereits mit NOPASSWD konfiguriertsudo -nSudo mit Passwort-Injektion (Zero-Touch) ⭐
--user ubuntu --password 'mypass' --patch
/etc/sudoers: ALL=(ALL) ALLsudo -S -p ''Hybrid (Key + Passwort)
--user ubuntu --key ~/.ssh/id_rsa --password 'mypass' --patch
Wenn das Flag --patch verwendet wird, führt das Tool die folgenden Schritte nacheinander aus:
